Microfinance et mobile money à Madagascar : l'IA face aux données clients
MVola, Orange Money, microcrédit : à Madagascar, l'IA générative entre dans les IMF. Comment protéger les données des clients ruraux selon la loi 2014-038.
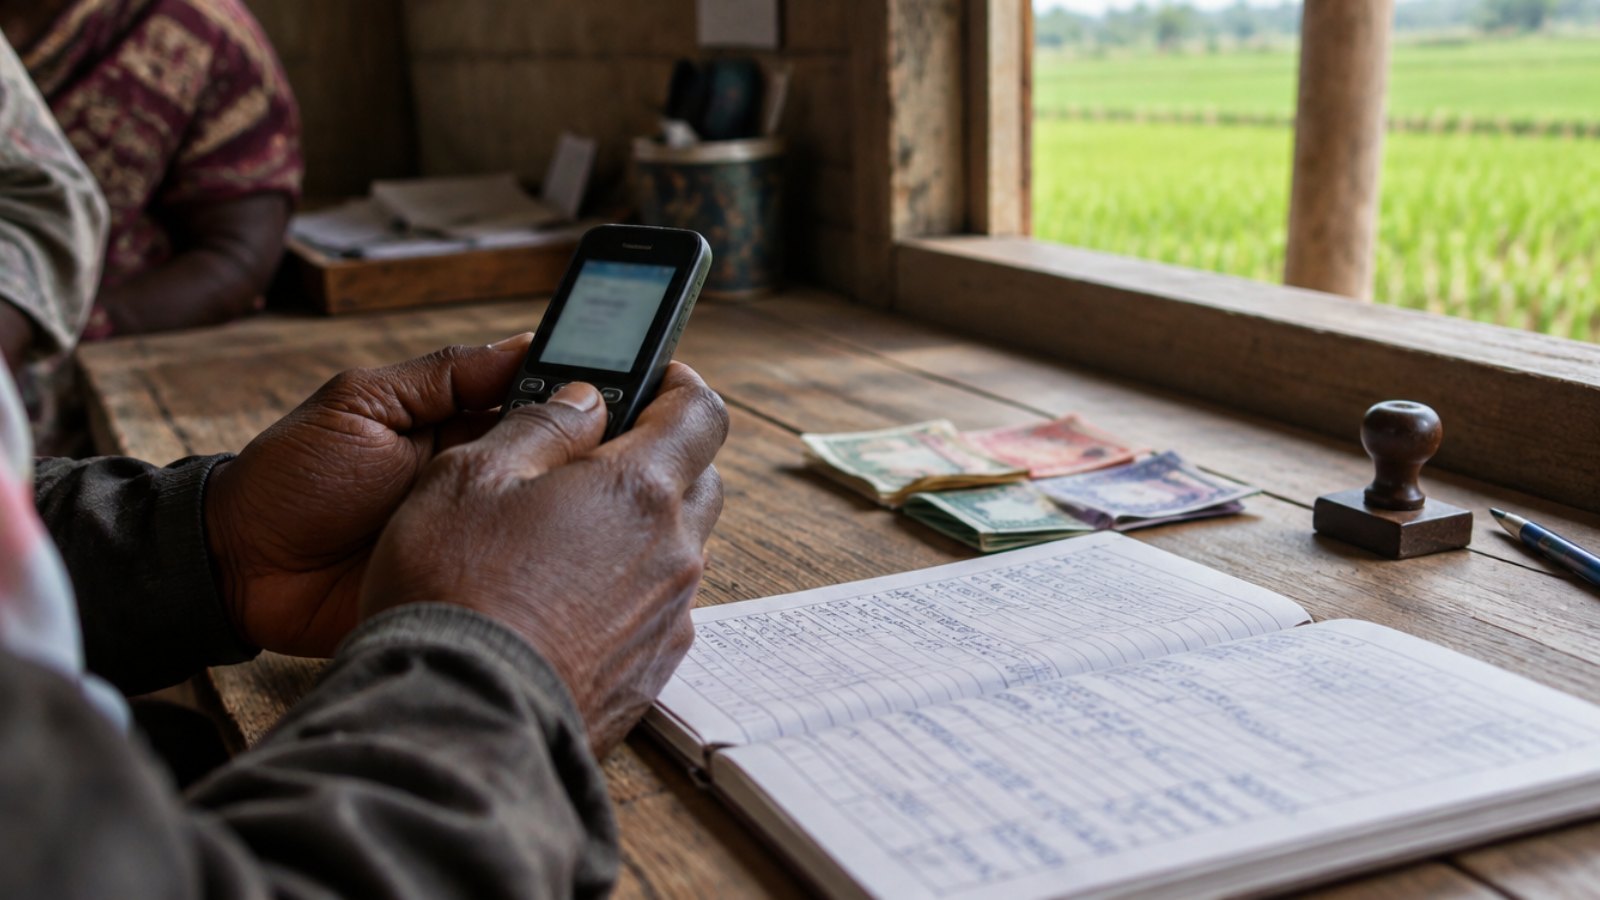
Dans une agence de microfinance d'Antsirabe ou un point MVola de Fianarantsoa, la journée commence souvent de la même façon : des agriculteurs viennent rembourser un prêt de campagne, une commerçante dépose son épargne de la semaine, un parent envoie de l'argent à un enfant étudiant à Tana. Chaque opération porte un nom, un numéro de téléphone, parfois une pièce d'identité et un historique de remboursement.
Au siège, ces données servent à analyser les portefeuilles, préparer les comités de crédit ou répondre aux réclamations. De plus en plus, les équipes utilisent ChatGPT, Copilot ou Gemini pour aller plus vite. Un risque nouveau apparaît alors pour un secteur qui sert surtout des clients modestes, souvent peu informés de leurs droits.
Le téléphone est devenu la banque des campagnes
À Madagascar, la bancarisation reste faible. Selon les statistiques de la Banky Foiben'i Madagasikara reprises par L'Express de Madagascar en octobre 2026, environ 18 % de la population détient un compte bancaire classique. Le mobile money a comblé une partie du vide. La Société financière internationale recense plus de 10 millions de comptes actifs, et la valeur des transactions par téléphone a doublé entre 2021 et 2023.
Les trois opérateurs, MVola, Orange Money et Airtel Money, ne travaillent plus seuls. Ils se sont associés aux banques et aux institutions de microfinance. Orange Money et la PAMF proposent depuis 2018 M-Kajy, un service de microcrédit et d'épargne sur mobile qui revendique plus de 700 000 utilisateurs, avec des montants qui démarrent à 500 ariary. En juillet 2026, Airtel Money et Baobab Banque ont signé un accord pour des transferts instantanés entre compte bancaire et portefeuille mobile.
Des données très parlantes sur des clients fragiles
Ces services produisent des fichiers d'une grande richesse. Un historique de transactions mobile money montre où vit une personne, qui elle aide, à quel rythme elle gagne son argent et quand elle est en difficulté. Un dossier de microcrédit ajoute le revenu agricole, la composition du foyer, les garanties et parfois les raisons d'un retard de paiement.
Pour un analyste, ce sont des données idéales à confier à une IA : « classe ces 2 000 clients par risque », « résume les impayés de la région Vakinankaratra », « rédige un courrier de relance ». Pour le client, c'est sa vie financière entière qui part vers un serveur à l'étranger, sans qu'il le sache.
Ce que la loi 2014-038 demande aux acteurs financiers
La loi n° 2014-038 sur la protection des données à caractère personnel s'applique pleinement aux IMF et aux émetteurs de monnaie électronique. Elle impose une finalité déterminée, la proportionnalité des données traitées, une obligation de sécurité et un encadrement des transferts vers des pays qui n'offrent pas un niveau de protection suffisant. Nous avons détaillé ce texte dans notre article sur la loi 2014-038 et l'offshoring.
Utiliser l'historique de paiement d'un client pour l'envoyer à un assistant IA grand public n'entre pas dans la finalité pour laquelle il a été collecté. La Commission Malagasy de l'Informatique et des Libertés (CMIL), entrée en phase opérationnelle en 2026, peut prononcer des avertissements et des amendes administratives.
À cela s'ajoute la régulation financière. La loi n° 2016-056 encadre la monnaie électronique et les établissements qui l'émettent, sous la supervision de la Commission de Supervision Bancaire et Financière (CSBF). Le secret professionnel et la gestion des risques opérationnels font partie des attentes de base de tout superviseur bancaire, et une fuite de données clients par un outil non autorisé relève clairement de ce risque.
Où les fuites se produisent vraiment
Dans une IMF ou chez un émetteur de monnaie électronique, les usages risqués sont rarement malveillants. Ce sont des raccourcis :
un export Excel des remboursements, avec noms et numéros de téléphone, téléversé pour obtenir un tableau de synthèse ;
une réclamation client copiée dans un chatbot pour rédiger une réponse en français correct ;
une capture d'écran du back-office mobile money envoyée pour comprendre une anomalie ;
un dossier de crédit traduit du malgache vers le français pour un bailleur ou un auditeur.
Aucun de ces gestes n'apparaît dans les outils de sécurité réseau classiques, qui ne lisent pas le contenu des prompts. Nous expliquons pourquoi dans notre article sur l'anatomie d'une fuite de données par l'IA.
Protéger sans freiner l'inclusion financière
Interdire l'IA dans une institution de microfinance serait une erreur. Les équipes sont souvent petites, et ces outils les aident à traiter plus de dossiers et à mieux servir des clients éloignés. Le but est de garder ce gain, sans exposer les données. Une démarche réaliste :
faire l'inventaire des outils d'IA utilisés au siège, en agence et sur les téléphones professionnels ;
définir les données qui ne doivent jamais sortir : identité, numéro mobile money, solde, historique de crédit, pièces d'identité ;
détecter ces données au moment où l'employé tape son prompt ou ajoute un fichier, puis les anonymiser, avertir ou bloquer ;
conserver un journal des incidents, utile face à la CMIL comme face à la CSBF ou aux bailleurs ;
former les équipes avec des exemples tirés de leur travail quotidien.
L'anonymisation qui préserve le format est bien adaptée : un numéro de téléphone reste un numéro valide mais fictif, un montant garde son ordre de grandeur, et l'IA reste utile. Pour une vue régionale, voir notre analyse sur l'IA et les données en Afrique de l'Ouest.
L'essentiel
Le mobile money et la microfinance ont rapproché des millions de Malgaches des services financiers. Ces services produisent des données très sensibles sur des clients fragiles. La loi 2014-038, la CMIL et la supervision de la CSBF imposent de les protéger, y compris quand les équipes utilisent l'IA générative. La solution n'est pas d'interdire, mais de contrôler ce qui part dans chaque prompt.
ZeusLock repère les noms, numéros mobiles et données de crédit avant qu'ils n'atteignent ChatGPT, Copilot ou Gemini, les anonymise ou les bloque, et garde la trace de chaque incident. Demandez une démo pour l'adapter à votre institution.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


