Madagascar, loi 2014-038 et IA : protéger les données dans l'offshoring
Centres d'appels et BPO à Antananarivo traitent les données de clients français avec l'IA. Ce que disent la loi 2014-038, la CMIL et le RGPD, et comment agir.
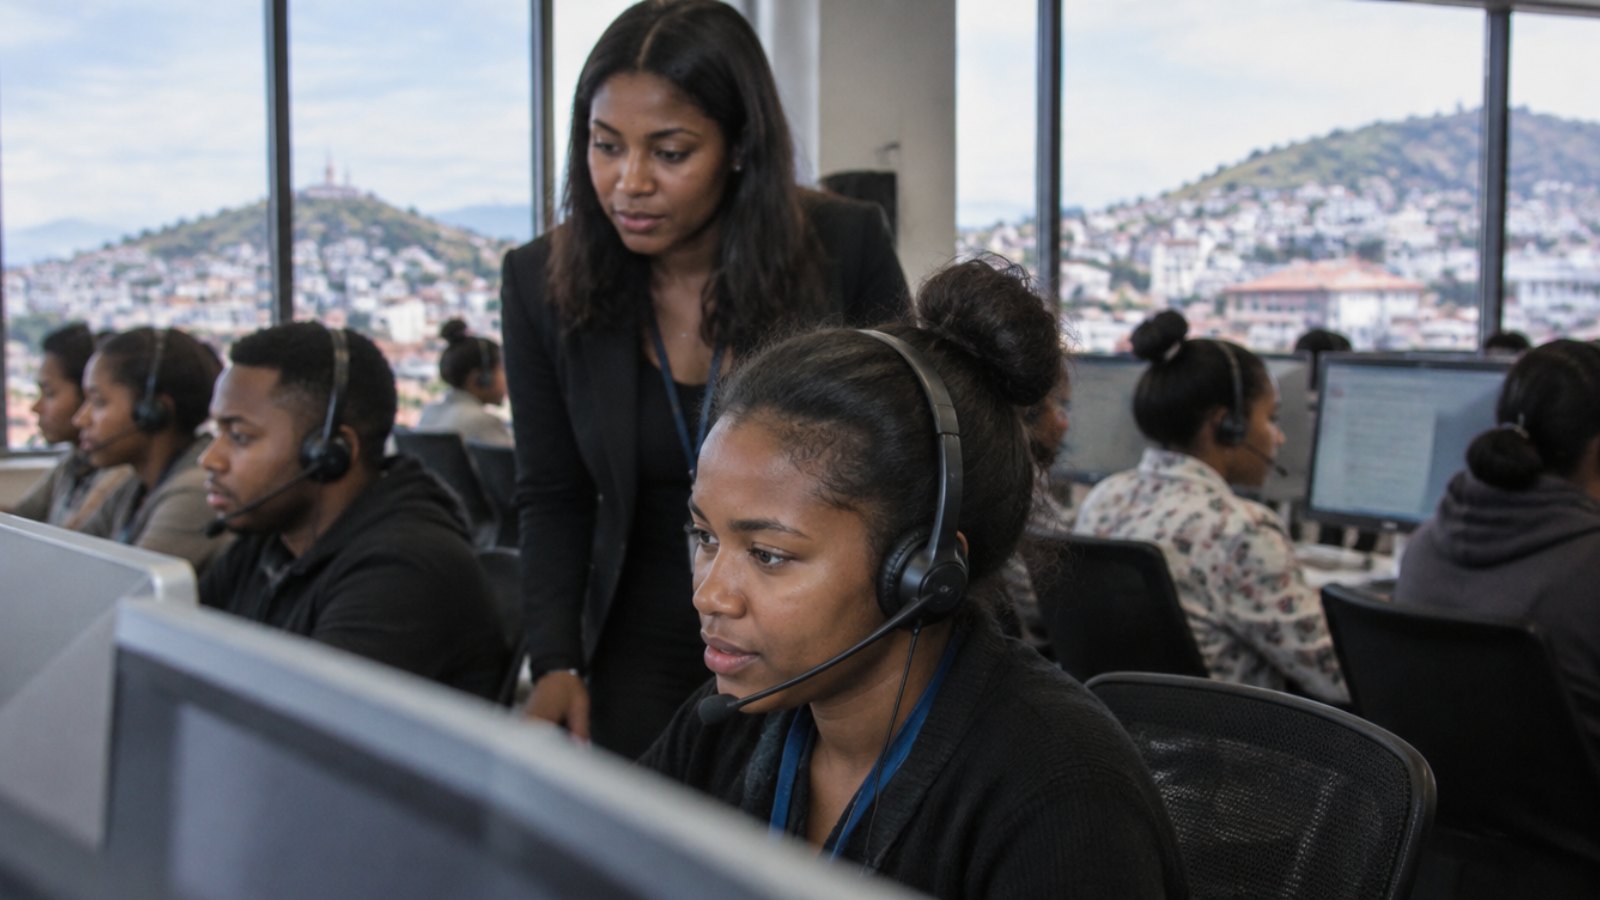
À Antananarivo, une conseillère répond à un abonné d'un opérateur français, pendant que son voisin traite des dossiers de sinistres pour un assureur. Entre deux appels, beaucoup ouvrent ChatGPT ou Copilot pour reformuler une réponse, résumer un échange ou traduire un courrier. C'est aussi un moment où des données qui ne leur appartiennent pas quittent le poste de travail.
Pour les entreprises d'externalisation malgaches, la question est très concrète. Elles sont soumises à la loi malgache n° 2014-038 sur la protection des données à caractère personnel, et leurs donneurs d'ordre européens restent tenus par le RGPD. Avec l'arrivée de l'IA générative dans les plateaux, ces deux cadres se rencontrent sur chaque prompt.
Un secteur qui vit des données de ses clients
L'externalisation est devenue l'un des moteurs de l'emploi urbain à Madagascar. Selon des chiffres de la Société financière internationale rapportés par L'Express de Madagascar en 2025, le secteur représente environ 45 000 emplois et pourrait atteindre 100 000 postes d'ici 2030. Plus de 230 entreprises y sont actives, et plus de 80 % des clients sont des sociétés françaises.
Le modèle repose sur la confiance. Un donneur d'ordre confie à un prestataire de Tana ses fichiers clients, ses historiques de réclamations, parfois des données bancaires ou de santé. Le même article indique que des outils comme ChatGPT, Microsoft Copilot ou des chatbots internes sont déjà utilisés dans le secteur. La plupart du temps, ces usages ne sont ni déclarés au client ni encadrés par le contrat.
Ce que prévoit la loi 2014-038
La loi n° 2014-038 reprend les grands principes connus en Europe. Elle s'applique aux traitements réalisés à Madagascar, y compris pour le compte d'entreprises étrangères. On y retrouve notamment :
la finalité : les données ne peuvent servir qu'à l'objectif pour lequel elles ont été collectées ;
la proportionnalité : seules les données nécessaires doivent être traitées ;
la sécurité : le responsable et son sous-traitant doivent protéger les données contre l'accès non autorisé et la divulgation ;
l'encadrement des transferts vers des pays qui n'offrent pas un niveau de protection suffisant.
Coller une fiche client dans un assistant IA hébergé à l'étranger, c'est à la fois un nouvel usage, une communication à un tiers et souvent un transfert hors du pays.
La CMIL sort enfin de l'ombre
La loi crée une autorité de contrôle, la Commission Malagasy de l'Informatique et des Libertés (CMIL). Pendant des années, elle est restée sur le papier. En février 2025 encore, la presse malgache regrettait que la commission ne soit pas mise en place, lors d'une mission d'évaluation menée avec le soutien de la Francophonie.
La situation a changé. En février 2026, la CMIL a annoncé être entrée dans une phase d'opérationnalisation renforcée : structuration de ses instances, formation de ses membres avec un expert de l'OIF, et plusieurs dizaines de dossiers déjà enregistrés, surtout des demandes de mise en conformité. La loi lui donne le pouvoir d'adresser des avertissements, de prononcer des amendes administratives et de faire saisir une base de données.
Le RGPD voyage avec les dossiers
Madagascar ne bénéficie pas d'une décision d'adéquation de la Commission européenne. Les donneurs d'ordre français encadrent donc la relation par des clauses contractuelles types et un contrat de sous-traitance au sens de l'article 28 du RGPD. Ce contrat liste les sous-traitants ultérieurs autorisés et les mesures de sécurité attendues.
Un agent qui utilise un assistant IA grand public ajoute, sans le savoir, un sous-traitant que personne n'a validé. En cas d'audit ou d'incident, c'est le prestataire malgache qui devra expliquer ce qui est sorti, vers quel service, et pourquoi. Notre checklist RGPD article 32 et règlement IA détaille les preuves que les clients européens demandent de plus en plus.
Les situations à risque sur un plateau
Les fuites ne viennent pas d'actes malveillants. Elles viennent de gestes du quotidien, faits pour gagner du temps :
coller un échange client complet, avec nom, adresse et numéro de contrat, pour obtenir une réponse plus polie ;
demander un résumé d'un dossier de sinistre ou d'un relevé de compte ;
traduire un courrier de réclamation contenant un IBAN ou des informations médicales ;
téléverser un export de tickets pour en tirer des statistiques.
Interdire l'IA ne fonctionne pas : les agents passent alors par leur téléphone, hors de tout contrôle. Le phénomène et son coût sont décrits dans notre article sur le vrai coût de l'IA fantôme.
Garder l'IA, retirer les données
La bonne approche consiste à laisser les agents utiliser l'IA, mais à contrôler ce qui part dans les prompts. Concrètement, un prestataire peut :
recenser les outils d'IA réellement utilisés sur les plateaux ;
mettre à jour les contrats et la liste des sous-traitants avec chaque client ;
détecter automatiquement les données sensibles avant l'envoi, puis les anonymiser, avertir l'agent ou bloquer ;
conserver un journal des incidents pour répondre aux audits des clients et aux demandes de la CMIL.
L'anonymisation qui préserve le format est utile ici : le nom devient un autre nom, le numéro de contrat garde sa structure, et l'assistant reste capable de produire une réponse exploitable. Pour une vue plus large du continent, voir aussi notre analyse sur l'IA générative et la protection des données en Afrique de l'Ouest.
L'essentiel
Les BPO et centres d'appels de Madagascar traitent surtout des données de clients européens. La loi 2014-038 encadre ces traitements, la CMIL devient opérationnelle, et le RGPD s'impose par les contrats. L'IA générative est déjà sur les plateaux : la question n'est plus de savoir si elle est utilisée, mais si l'on peut prouver qu'elle l'est sans exposer de données.
ZeusLock détecte, anonymise ou bloque les données sensibles avant qu'elles n'atteignent ChatGPT, Copilot ou Gemini, directement sur le poste de l'agent, et garde la trace de chaque incident. Demandez une démo pour voir comment l'appliquer à vos plateaux.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.