IA générative en Afrique de l'Ouest : protéger vos données sensibles
Sénégal, Côte d'Ivoire, Bénin : chaque prompt envoyé à ChatGPT peut devenir un transfert de données illégal. Cadre légal, risques et solutions AI DLP.
À Dakar, Abidjan ou Cotonou, l'IA générative est entrée dans les bureaux plus vite que les politiques de sécurité. Un chargé de clientèle colle un relevé de compte dans ChatGPT pour rédiger une réponse. Une juriste demande à un assistant IA de résumer un contrat avec un partenaire public. Un développeur envoie un fichier de configuration à Copilot pour corriger un bug. Chaque fois, des données sensibles quittent l'entreprise, souvent vers des serveurs situés hors du continent.
Pour les entreprises d'Afrique de l'Ouest, ce n'est pas seulement un sujet technique. C'est une question de conformité, de souveraineté et de confiance client. Cet article fait le point sur le cadre légal, les risques concrets et la manière de protéger vos données sans freiner l'adoption de l'IA.
Une adoption rapide, souvent invisible
Dans les banques, les opérateurs télécoms, les assurances et les administrations de la région, l'usage de l'IA générative se fait d'abord de façon individuelle. Les collaborateurs utilisent des comptes personnels, sur leur navigateur ou leur téléphone, sans validation de la DSI. C'est ce qu'on appelle le Shadow AI.
Le problème n'est pas l'outil lui-même. Le problème, c'est ce qu'on lui confie : numéros de téléphone de clients, pièces d'identité, données de mobile money, dossiers de santé, salaires, code source, identifiants d'API. Une fois envoyées dans un prompt, ces informations échappent totalement au contrôle de l'entreprise. Nous avons détaillé ce coût caché dans notre article Le vrai coût du Shadow AI en 2026.
Ce que dit la loi en Afrique de l'Ouest
Contrairement à une idée répandue, la région n'est pas un vide juridique. Plusieurs pays disposent depuis longtemps de lois solides sur les données personnelles, avec des autorités de contrôle actives.
Sénégal : la loi n° 2008-12 du 25 janvier 2008 encadre le traitement des données à caractère personnel. La Commission de protection des Données Personnelles (CDP) contrôle son application, et une révision du texte est engagée pour mieux couvrir les usages liés à l'IA.
Côte d'Ivoire : la loi n° 2013-450 du 19 juin 2013 relative à la protection des données à caractère personnel est appliquée par l'ARTCI.
Bénin : le Code du numérique (loi n° 2017-20) consacre un livre entier à la protection des données personnelles, sous le contrôle de l'APDP.
Niveau régional : l'Acte additionnel de la CEDEAO de 2010 sur la protection des données fixe un socle commun, et la Convention de l'Union africaine dite de Malabo est entrée en vigueur en juin 2023.
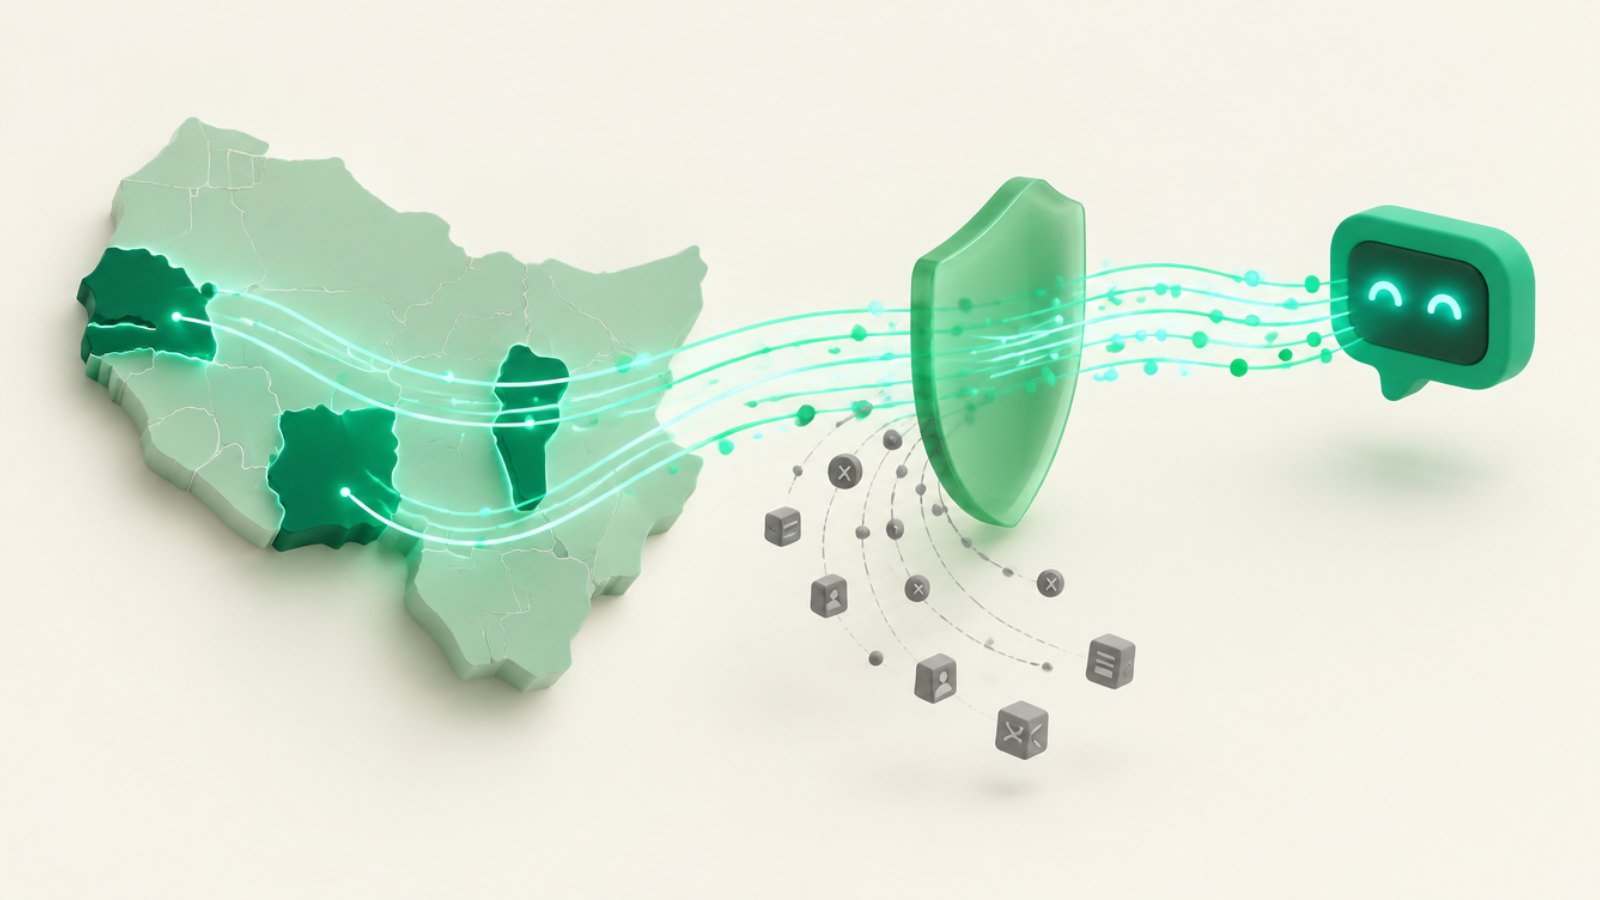
Ces textes ont un point commun essentiel pour l'IA : ils encadrent strictement le transfert de données vers un pays tiers. En règle générale, un transfert n'est possible que si le pays de destination offre un niveau de protection suffisant, ou avec l'accord de l'autorité de contrôle. Or, quand un collaborateur colle des données clients dans un assistant IA hébergé aux États-Unis, c'est exactement ce qui se produit, sans aucune formalité.
Pourquoi les outils de sécurité classiques ne suffisent pas
Beaucoup d'entreprises de la région ont investi dans des pare-feu, des antivirus et parfois dans un DLP pour l'email. Ces outils ont été conçus pour un autre monde. Ils surveillent les pièces jointes et les transferts de fichiers, pas le texte tapé ou collé dans une fenêtre de chat. Nous expliquons ce décalage en détail dans Pourquoi le DLP email échoue sur ChatGPT.
Bloquer purement et simplement les outils d'IA n'est pas non plus une solution durable. Les équipes contournent l'interdiction avec leur téléphone, et l'entreprise perd à la fois la visibilité et les gains de productivité.
Les données les plus exposées dans la région
Certaines catégories de données reviennent systématiquement dans les fuites liées à l'IA en Afrique de l'Ouest :
Les numéros de téléphone et identifiants mobile money, très présents dans les échanges avec les clients.
Les numéros de carte nationale d'identité CEDEAO et de passeport, collectés lors de l'ouverture de comptes.
Les données financières : relevés, IBAN, historiques de transactions.
Les données de santé, notamment dans les assurances et les mutuelles.
Les secrets techniques : clés d'API, mots de passe, chaînes de connexion.
Une approche pragmatique : l'AI DLP
L'AI Data Loss Prevention agit au moment précis où la donnée part vers l'IA. Concrètement, une solution comme ZeusLock :
Détecte les données sensibles dans les prompts et les fichiers envoyés aux assistants IA, y compris les formats propres à la région.
Anonymise automatiquement ces données avant leur envoi, en conservant leur format pour que la réponse de l'IA reste utile. Voir notre article sur l'anonymisation qui préserve le format.
Bloque les envois les plus critiques selon vos politiques.
Trace chaque incident pour fournir des preuves à la CDP, à l'ARTCI ou à l'APDP en cas de contrôle.
Le collaborateur continue à utiliser l'IA. L'entreprise garde la maîtrise de ses données.
Par où commencer
Pas besoin d'un projet de dix-huit mois. Une démarche en trois temps fonctionne bien :
Observer pendant deux à quatre semaines pour mesurer quels outils sont utilisés et quelles données circulent.
Sensibiliser les équipes en leur montrant des alertes concrètes, au moment où le risque apparaît.
Protéger en activant progressivement l'anonymisation puis le blocage sur les données les plus sensibles.
Notre guide de déploiement en 90 jours détaille chaque étape.
En résumé
L'IA générative est une chance réelle pour les entreprises d'Afrique de l'Ouest. Mais chaque prompt peut devenir un transfert de données non autorisé au regard des lois sénégalaise, ivoirienne ou béninoise. Les entreprises qui prennent ce sujet en main dès maintenant gagnent sur deux tableaux : elles sécurisent leurs données et elles libèrent l'usage de l'IA en toute confiance.
Vous voulez savoir quelles données sensibles circulent déjà vers l'IA dans votre organisation ? Demandez une démo de ZeusLock.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


