Made in Italy et IA : protéger secrets d'affaires et savoir-faire des PME
Districts industriels, mode, textile et meuble : comment l'IA générative expose fiches techniques, patrons et listes de fournisseurs des PME italiennes.
Prato pour le textile, Arzignano pour le cuir, Sassuolo pour la céramique, la Brianza pour le meuble : l'économie italienne repose sur ses districts industriels. L'Istat en a recensé 141 en 2011, représentant plus d'un tiers de l'emploi manufacturier du pays. Mécanique, textile et habillement, équipement de la maison, cuir et chaussures : ce sont les secteurs qui font le Made in Italy.
Dans ces tissus de PME, la valeur ne tient pas seulement aux machines. Elle tient à une recette de teinture, à un patronage, à une liste de sous-traitants fiables, à un prix négocié avec une tannerie. Or ces savoir-faire circulent désormais aussi dans les assistants d'IA générative, souvent sans que le dirigeant le sache.
Le savoir-faire des districts, un actif fragile
Dans un district, tout le monde se connaît. Les techniciens passent d'une entreprise à l'autre, les sous-traitants travaillent pour plusieurs marques, et une bonne partie du savoir-faire n'est écrite nulle part. Quand il l'est, il se trouve dans des fichiers Excel, des fiches techniques, des e-mails avec les fournisseurs ou des croquis scannés.
C'est précisément ce type de document qu'un employé colle dans ChatGPT pour gagner du temps : traduire une fiche technique pour un client allemand, résumer un échange avec un façonnier, reformuler un cahier des charges ou demander une analyse des coûts d'une collection. Le risque n'est pas théorique, il naît de gestes quotidiens que nous avons décrits dans l'anatomie d'une fuite de données par l'IA.
Ce que le droit italien protège, et à quelle condition
En Italie, les secrets d'affaires sont protégés par les articles 98 et 99 du Code de la propriété industrielle (décret législatif n° 30 de 2005), modifiés par le décret législatif n° 63 de 2018 qui a transposé la directive européenne 2016/943. L'article 623 du Code pénal sanctionne en outre la révélation de secrets scientifiques ou commerciaux.
Mais il y a une condition décisive. Pour être protégée, une information doit être secrète, avoir une valeur économique parce qu'elle est secrète, et faire l'objet de mesures raisonnablement adéquates pour la garder secrète. Une entreprise qui laisse ses formules ou ses listes de prix partir librement vers des services d'IA externes aura plus de mal à démontrer qu'elle a pris ces mesures, le jour où elle voudra agir contre un concurrent ou un ancien salarié.
La loi n° 206 du 27 décembre 2023 sur la valorisation et la protection du Made in Italy rappelle par ailleurs l'importance que l'État accorde à ces filières.
Les données qui fuient le plus souvent
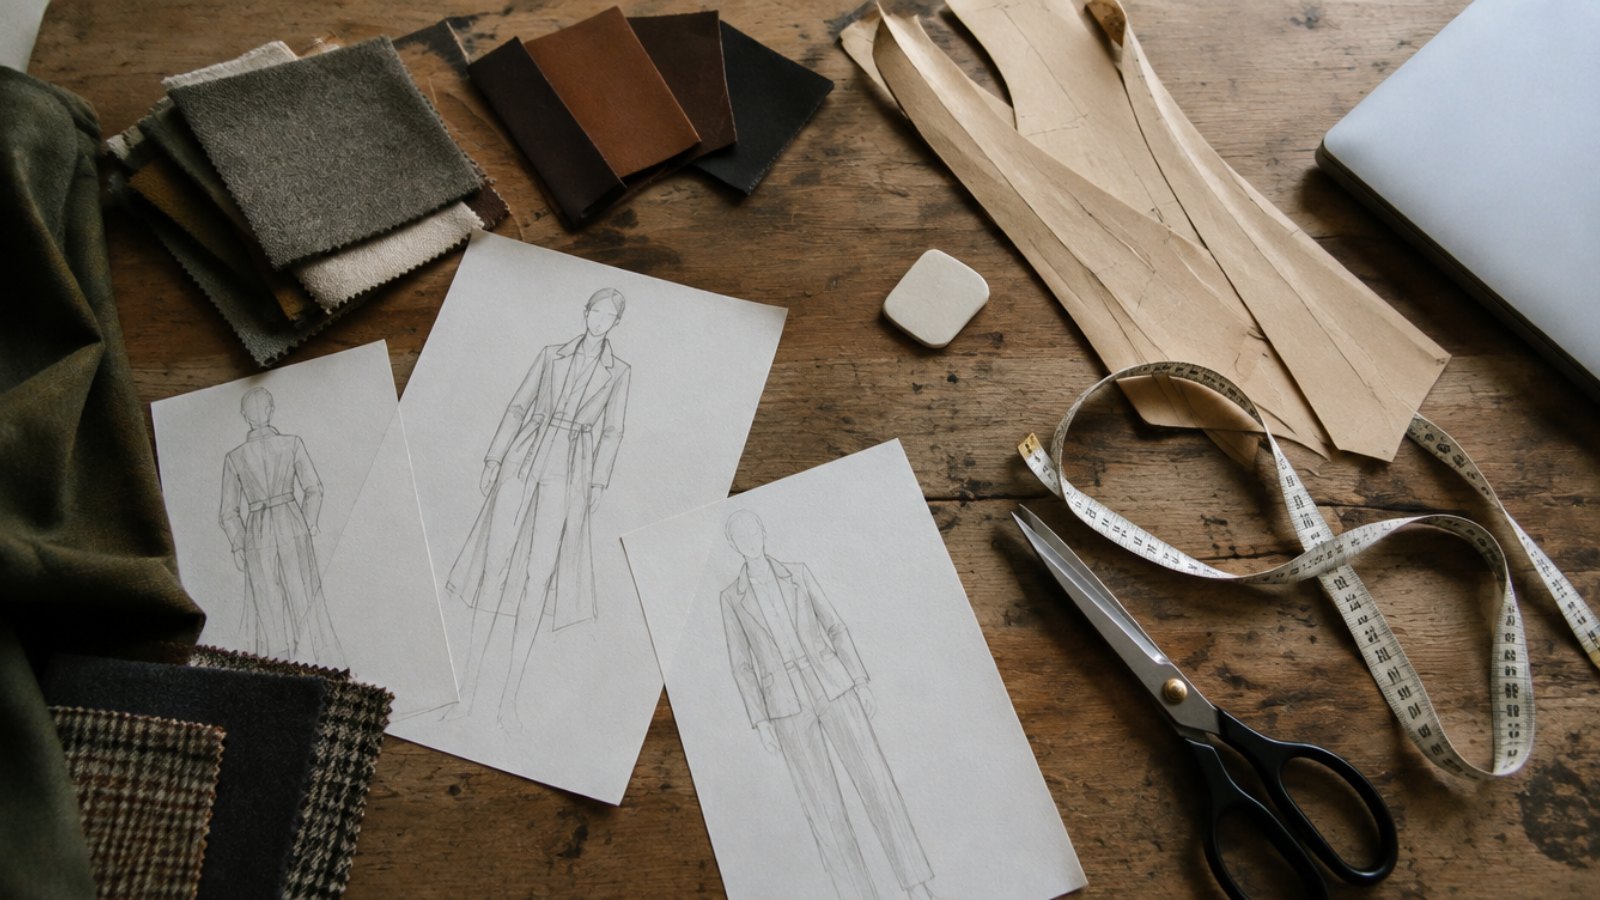
Dans les entreprises du textile, de la mode, du meuble ou de la mécanique, les informations les plus exposées sont rarement des données personnelles. Ce sont des données métier :
les fiches techniques et nomenclatures de produits, avec matières, grammages et procédés ;
les croquis, patrons et visuels d'une collection pas encore présentée ;
les recettes de teinture, de finition ou de traitement de surface ;
les listes de fournisseurs et de façonniers, avec prix, délais et conditions ;
les offres commerciales et marges par client ou par marché.
Une collection qui fuit avant un salon comme Pitti Uomo ou le Salone del Mobile peut perdre une partie de sa valeur. Une liste de fournisseurs qui circule donne à un concurrent des années de travail de sourcing.
Pourquoi les outils classiques ne voient rien
Les PME des districts ont souvent investi dans un antivirus, un pare-feu, parfois une solution de sauvegarde. Peu disposent d'un outil capable de voir ce qu'un salarié colle dans une fenêtre de navigateur. Les solutions DLP réseau ou e-mail, quand elles existent, ne lisent pas le contenu d'un prompt envoyé en HTTPS vers un assistant d'IA. Nous expliquons pourquoi dans notre article sur les limites du DLP réseau face à ChatGPT.
S'ajoute la question du stockage. Selon l'outil et l'abonnement, les conversations peuvent être conservées, voire utilisées pour améliorer le service. Pour une entreprise qui protège un procédé depuis trois générations, le choix d'un fournisseur d'IA et du lieu de traitement des données n'est pas un détail. Notre article sur l'IA souveraine pour les RSSI européens aborde ce sujet.
Le Garante et la loi 132/2025 en toile de fond
L'autorité italienne de protection des données, le Garante per la protezione dei dati personali, a montré qu'elle surveillait de près l'IA générative, notamment avec l'amende de 15 millions d'euros infligée à OpenAI fin 2024. La loi n° 132 de 2025 sur l'intelligence artificielle ajoute des obligations pour les employeurs. Les données des salariés, des clients et des contacts fournisseurs restent donc soumises au RGPD, en plus du secret d'affaires. Nous avons détaillé ces règles dans notre article sur le Garante, la loi 132/2025 et les employeurs.
Une méthode adaptée aux PME
Quelques étapes suffisent pour démontrer des mesures raisonnables :
Identifier les secrets : formules, patrons, listes fournisseurs, marges, collections à venir.
Écrire une règle courte sur ce qui ne doit jamais entrer dans un outil d'IA externe.
Choisir des outils validés, avec des garanties contractuelles sur la conservation des données.
Contrôler au moment du collage : détecter les références produit, codes internes ou noms de fournisseurs, puis avertir, anonymiser ou bloquer.
Conserver les journaux : ils prouvent, en cas de litige, que l'entreprise protégeait activement ses secrets.
En résumé
La force des districts italiens tient à des savoir-faire rarement brevetés et souvent protégés par le seul secret. Le droit italien les défend, à condition que l'entreprise prenne des mesures raisonnables. Laisser fiches techniques, patrons et listes de fournisseurs partir dans des assistants d'IA sans contrôle fragilise cette protection. Un contrôle au plus près de l'utilisateur permet de garder l'IA comme outil de travail sans céder le cœur du Made in Italy.
ZeusLock repère les données sensibles, y compris vos propres codes produits et noms de fournisseurs, avant qu'elles n'atteignent un assistant d'IA, et garde une trace de chaque incident évité. Demandez une démo de ZeusLock pour protéger le savoir-faire de votre entreprise.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.