Gambie : hôtels, transferts d'argent et IA, protéger les clients
Hôtels de la côte et services de transfert de la diaspora utilisent l'IA. Des règles simples pour protéger les données des clients sous la loi de 2025.
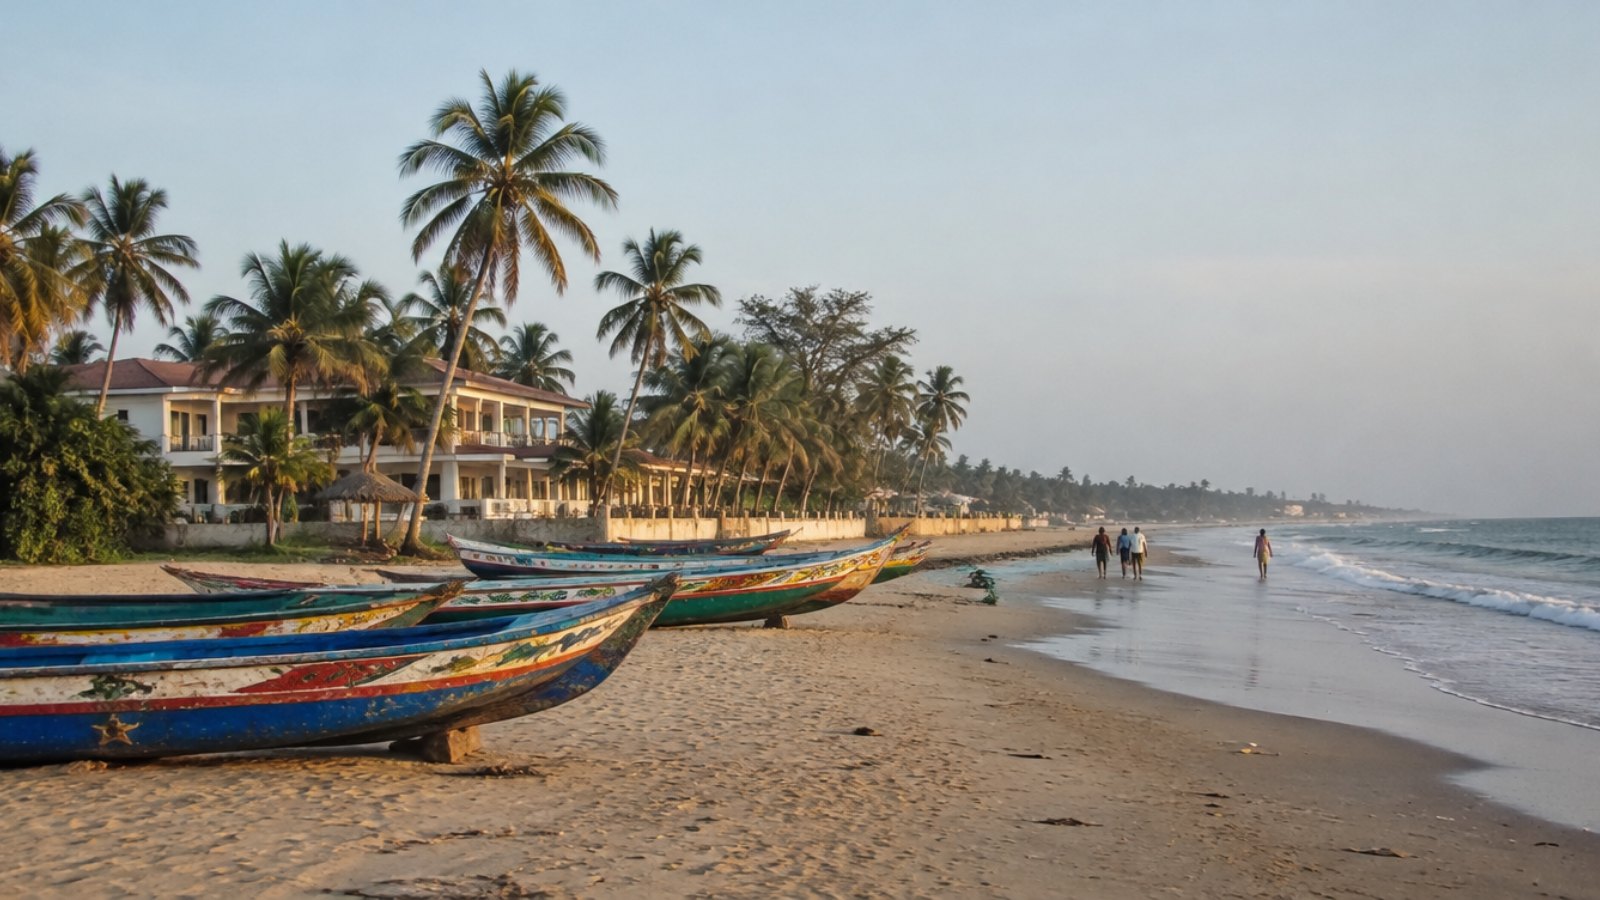
Sur la côte gambienne, entre Kololi et Kotu, les hôtels préparent la haute saison. À la réception, on gère les réservations, les copies de passeports et les demandes spéciales des clients européens. À quelques kilomètres, dans les agences de transfert d'argent de Serrekunda, des agents servent des familles qui reçoivent l'argent envoyé par des proches installés au Royaume-Uni, en Espagne ou aux États-Unis.
Ces deux secteurs ont un point commun : ils manipulent chaque jour des données personnelles de clients, et leurs équipes commencent à utiliser l'IA générative pour aller plus vite. Avec la nouvelle loi gambienne sur la protection des données, il est temps de poser des règles simples et applicables.
Deux piliers de l'économie gambienne
Le tourisme fait vivre une grande partie de la bande côtière, des hôtels aux guides en passant par les agences de voyages et les restaurants. Les visiteurs arrivent surtout pendant la saison sèche, souvent via des voyagistes européens.
Les transferts de la diaspora pèsent encore plus lourd. Selon les données de la Banque mondiale, ils représentaient environ 21 % du PIB de la Gambie en 2024, l'une des parts les plus élevées d'Afrique. Banques, opérateurs de transfert d'argent et services de paiement mobile traitent donc un volume considérable de données sur les expéditeurs et les bénéficiaires.
La loi de 2025 en quelques mots
La loi sur la protection des données personnelles et de la vie privée, adoptée en 2025, donne pour la première fois un cadre général au pays. Selon les analyses publiées, c'est la Commission de l'information (Information Commission), créée en 2021 pour l'accès à l'information, qui est chargée de la superviser. Elle a d'ailleurs mené des sessions de sensibilisation dans les régions dès octobre 2025.
Pour un hôtel ou un service de transfert d'argent, les points clés sont les suivants : collecter seulement les données nécessaires, les sécuriser, notifier une violation à la Commission dans les 72 heures, encadrer les transferts hors du pays, et respecter le droit des personnes à ne pas faire l'objet d'une décision entièrement automatisée. Nous avons présenté ce texte dans notre article sur la nouvelle loi gambienne et l'IA.
Hôtels et agences : où l'IA touche les données des clients
Dans le tourisme, l'IA rend de vrais services. Mais certains usages exposent les clients :
coller la liste des arrivées du jour, avec noms, numéros de passeport et dates de séjour, pour préparer un planning ;
rédiger une réponse à un avis négatif en ligne en y joignant toute la réservation du client ;
traduire un courriel contenant des informations médicales, comme une allergie ou un handicap ;
faire analyser un fichier de clients fidèles pour une campagne marketing.
Les voyageurs européens viennent de pays où le RGPD s'applique. Ils sont attentifs à l'usage de leurs données, et leurs voyagistes le sont encore plus.
Transferts et fintech : des données encore plus sensibles
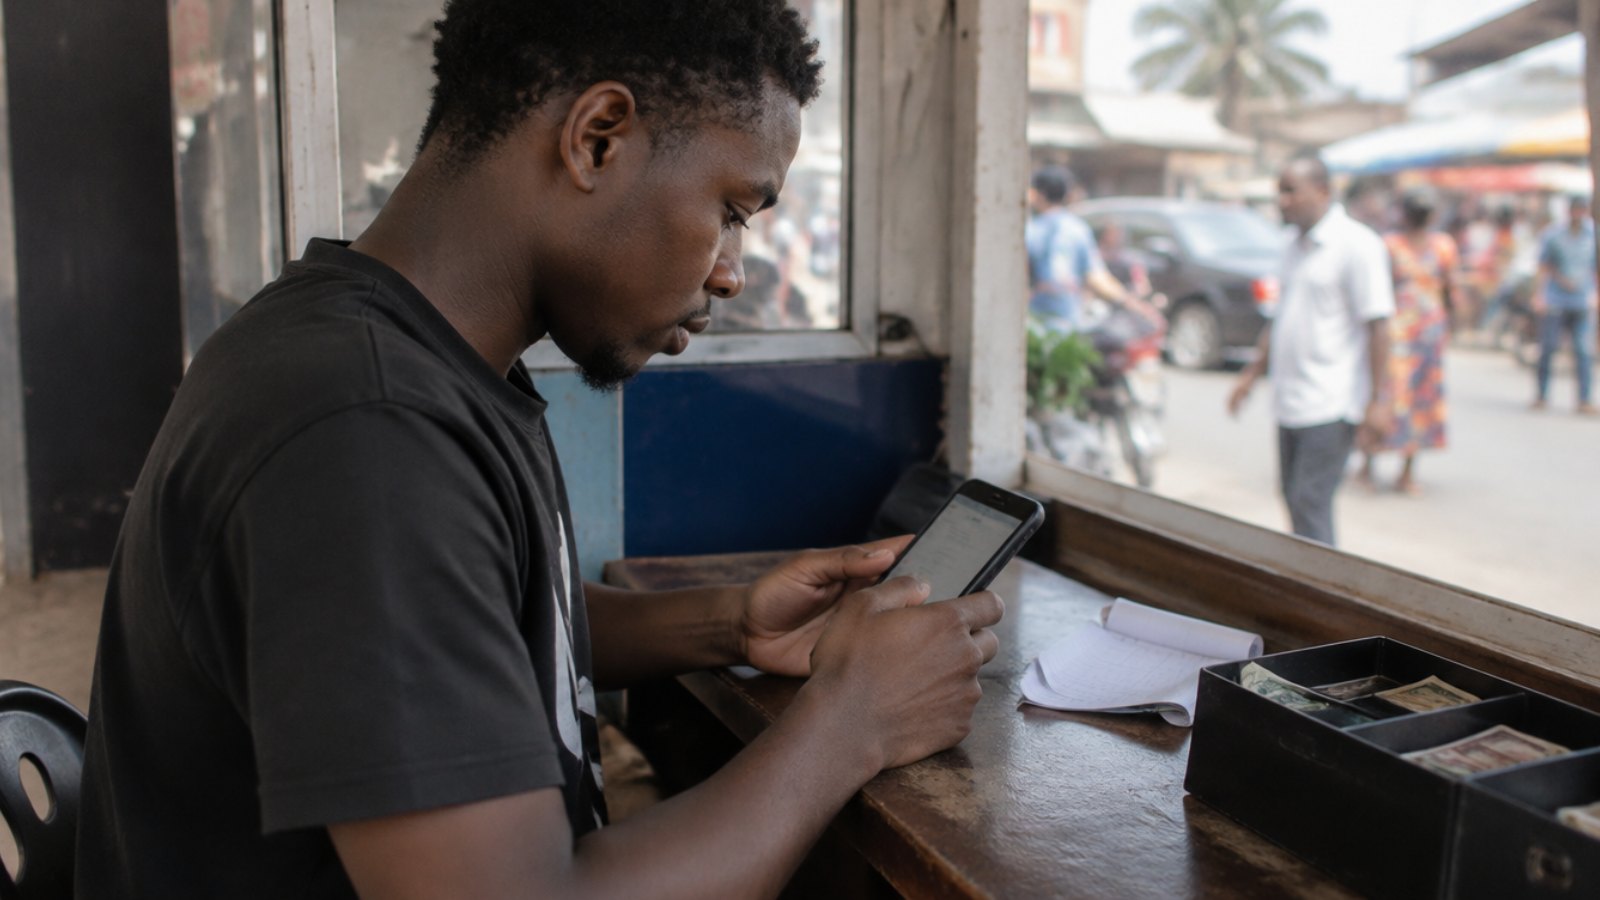
Dans un service de transfert d'argent ou une fintech, les données sont à la fois personnelles et financières. Un agent ou un analyste peut être tenté de :
faire résumer à l'IA une réclamation client avec le nom de l'expéditeur, celui du bénéficiaire et le montant ;
coller un relevé de transactions pour repérer une anomalie ;
demander de l'aide pour rédiger un rapport de conformité contenant des pièces d'identité ;
tester un modèle de score de risque sur de vraies données de clients.
Ce dernier cas touche directement le droit de s'opposer aux décisions automatisées. Et la loi prévoit des sanctions pénales pour certains traitements illicites. Une fuite de données de la diaspora abîmerait aussi la confiance, qui est le premier actif de ces services.
Les données de la diaspora ont une particularité : elles concernent souvent deux pays à la fois. L'expéditeur vit en Europe, où le RGPD s'applique, et le bénéficiaire en Gambie, sous la nouvelle loi. Une fuite peut donc intéresser plusieurs régulateurs, ainsi que les partenaires étrangers du service de transfert.
Des règles simples pour le quotidien
Les petites structures n'ont pas besoin d'un programme de conformité lourd. Quelques règles claires suffisent pour commencer :
Jamais de numéro de passeport, de carte d'identité ou de compte dans un outil d'IA public.
Remplacer les noms par des initiales ou des codes avant de demander de l'aide pour un courriel ou une analyse.
Utiliser des comptes professionnels plutôt que des comptes gratuits personnels.
Nommer un référent à qui signaler un doute ou une erreur, et qui sait qu'il faut agir sous 72 heures en cas de violation.
Garder une trace des incidents et des mesures prises.
Ces règles fonctionnent mieux quand un outil les rappelle au moment où l'on colle les données. Sinon, elles s'oublient vite en pleine saison. Pour comprendre comment une fuite se produit, lisez l'anatomie d'une fuite de données par l'IA.
Les usages cachés à ne pas négliger
Dans beaucoup d'entreprises, la direction ne sait pas quels outils d'IA ses équipes utilisent. Un réceptionniste passe par son téléphone, un développeur de fintech par un assistant de code. Ces usages invisibles ont un coût, que nous avons décrit dans le vrai coût de l'IA fantôme. Pour une vue régionale, consultez notre article sur l'IA générative et la protection des données en Afrique de l'Ouest.
En résumé
Tourisme et transferts de la diaspora sont au cœur de l'économie gambienne, et ils reposent sur la confiance des clients. La loi de 2025 et la Commission de l'information fixent désormais des règles claires. Avec quelques réflexes simples et un contrôle au moment de l'envoi, hôtels et fintech peuvent profiter de l'IA sans exposer les données de leurs clients.
ZeusLock repère les données sensibles dans les prompts, les anonymise avant l'envoi et conserve un journal des incidents. Demandez une démo de ZeusLock pour protéger les données de vos clients.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


