Algérie : IA, données stratégiques et risque interne dans l'énergie
Hydrocarbures, électricité, grandes entreprises publiques : en Algérie, l'IA expose des données techniques stratégiques. Comment limiter le risque interne.
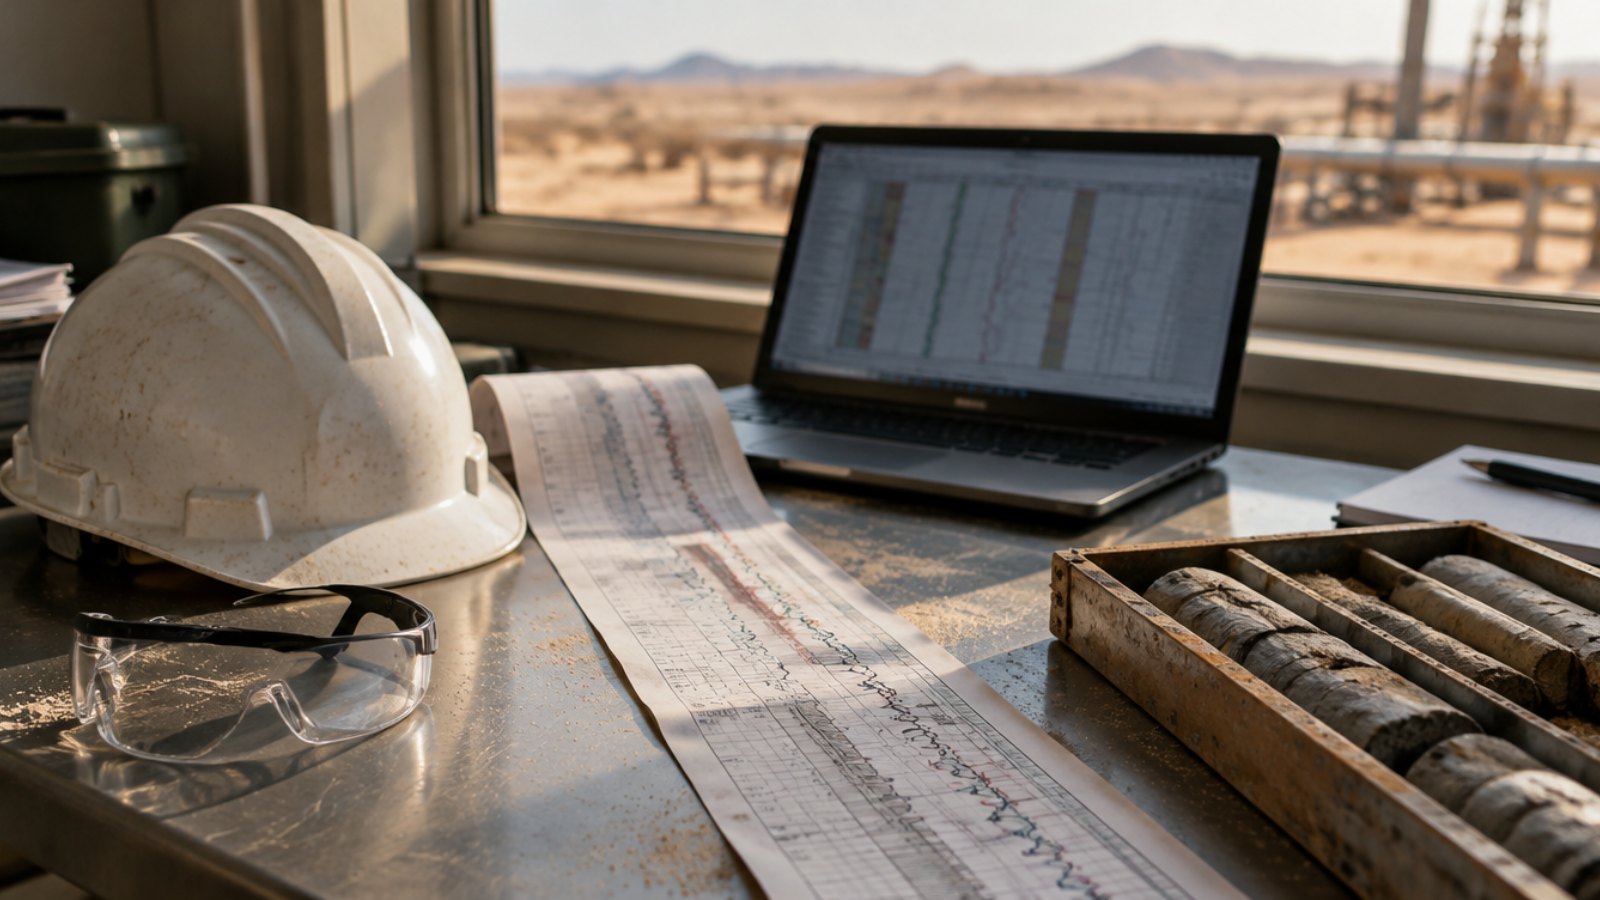
Sur une base de Hassi Messaoud, un ingénieur réservoir prépare une note pour sa direction. Il a sous la main des diagraphies de puits, un modèle de gisement et le rapport d'un prestataire étranger. Pour gagner une heure, il colle une partie du rapport dans un assistant IA et demande une synthèse. Le texte est clair, la note part à temps. Mais un extrait de données techniques stratégiques vient de quitter l'entreprise.
Dans l'énergie et les grandes entreprises publiques algériennes, ce scénario n'a rien d'exceptionnel. Le sujet n'est pas seulement la protection des données personnelles : c'est la protection du patrimoine technique du pays, et le risque interne qui l'accompagne.
L'IA arrive dans les champs pétroliers
L'intelligence artificielle est désormais au cœur des discussions du secteur. Lors de la 14e édition du NAPEC à Oran, en octobre 2026, Sonatrach a estimé que l'IA devait être intégrée pour accélérer la récupération assistée dans les champs matures. Baker Hughes et Halliburton ont présenté ces outils comme un levier pour produire davantage sur des gisements anciens.
Le même compte rendu de Maghreb Émergent indique que Sonatrach prévoit de réaliser 26 % de son budget d'exploration et de production en partenariat. Cela signifie beaucoup d'échanges de données avec des compagnies étrangères, des sociétés de services et des bureaux d'études. Chaque échange multiplie les occasions de copier un document dans un outil qui n'a pas été validé.
Des données qui ne sont pas toutes personnelles
Dans une entreprise énergétique, les informations les plus sensibles ne sont souvent pas des noms ou des numéros de téléphone. Ce sont :
les données sismiques, les diagraphies et les modèles de réservoir ;
les plans d'installations, les schémas de réseaux électriques et gaziers ;
les cahiers des charges, les offres commerciales et les clauses de contrats avec les partenaires ;
les rapports d'incidents, les audits de sécurité et les procédures d'exploitation.
Ces informations échappent en grande partie à la loi n° 18-07 sur les données personnelles, mais leur fuite peut coûter bien plus cher qu'une amende. Elles servent les concurrents, les négociateurs d'en face ou des attaquants qui préparent une intrusion.
Le cadre algérien se durcit
Les données personnelles restent un enjeu. Les fichiers RH, la médecine du travail ou les listes de sous-traitants relèvent de la loi 18-07, modifiée par la loi n° 25-11 de juillet 2025, sous le contrôle de l'ANPDP. Comme nous l'avons expliqué dans notre guide sur la loi 18-07 et l'IA générative, le transfert de ces données vers l'étranger demande en principe une autorisation.
La cybersécurité, elle, a franchi une étape. Le décret présidentiel n° 26-07 du 7 janvier 2026 impose aux institutions, administrations et organismes publics une structure dédiée à la sécurité des systèmes d'information, distincte de la DSI et rattachée au premier responsable. Elle doit cartographier les risques, surveiller les systèmes en continu, signaler sans délai les incidents et faire inscrire des clauses de confidentialité dans les contrats de sous-traitance. En mars 2026, l'Agence de sécurité des systèmes d'information, rattachée au ministère de la Défense nationale, a présenté la stratégie nationale 2025-2029, qui cite l'IA parmi les technologies créant de nouvelles surfaces d'attaque.
Le risque interne, souvent involontaire
Quand on parle de menace interne, on pense à l'employé malveillant qui vole des fichiers avant de partir. Ce cas existe, et l'IA lui facilite la tâche : un assistant peut résumer en quelques secondes des centaines de pages confidentielles. Mais la grande majorité des fuites vient de salariés de bonne foi qui veulent aller vite. Ce phénomène d'IA fantôme a un coût réel, rarement mesuré.
Un ingénieur qui traduit un rapport technique, une acheteuse qui compare deux offres, un juriste qui reformule une clause : aucun ne pense commettre une faute. Pourtant, une fois envoyées, ces informations sortent du contrôle de l'entreprise. Les outils réseau classiques ne voient pas ce qui est collé dans un prompt, comme nous l'expliquons dans pourquoi le DLP réseau échoue face à ChatGPT.
Que faire dans une grande entreprise publique
Interdire l'IA ne fera que la pousser vers les téléphones personnels. Une approche plus solide consiste à encadrer les usages :
classer les informations : données techniques stratégiques, données commerciales, données personnelles ;
recenser les outils d'IA utilisés, y compris par les prestataires présents sur site ;
proposer des outils validés pour les usages courants, comme la traduction ou la synthèse ;
contrôler sur le poste de travail ce qui part vers un assistant IA, et bloquer ou anonymiser les éléments sensibles ;
journaliser chaque incident pour la structure de sécurité, les auditeurs et, le cas échéant, l'ANPDP.
Ce dernier point rejoint les exigences de la loi 25-11 sur la journalisation et celles du décret 26-07 sur le signalement des incidents. Notre playbook de déploiement en 90 jours propose un calendrier concret pour une organisation de grande taille.
Détecter aussi ce qui n'a pas de format
Un numéro de téléphone se repère facilement. Le nom d'un puits, une coordonnée de forage ou la référence d'un appel d'offres beaucoup moins. Un DLP adapté au secteur doit pouvoir apprendre les marqueurs propres à l'entreprise : noms de champs, codes de projets, mots-clés de classification, en arabe comme en français. C'est la condition pour protéger le savoir-faire, et pas seulement les données personnelles.
En bref
Dans l'énergie algérienne, l'IA arrive au moment où les partenariats se multiplient et où l'État renforce la sécurité des systèmes d'information. Les données techniques et stratégiques sont les premières exposées, souvent par des salariés de bonne foi. Encadrer l'IA, contrôler ce qui sort et garder une trace des incidents devient une question de souveraineté autant que de conformité.
ZeusLock détecte les données sensibles et les marqueurs propres à votre entreprise avant qu'ils n'atteignent un assistant IA, les bloque ou les anonymise, et conserve un journal exploitable. Demandez une démo pour en discuter avec notre équipe.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.