Ley 2019-014 de Togo e IA: lo que la IPDCP espera de las empresas
La IPDCP funciona desde marzo de 2025. Lo que la ley togolesa 2019-014 exige a las empresas que usan ChatGPT, Copilot o Gemini con datos personales.
En pocos años, Togo se ha ganado una reputación seria en ciberseguridad. Una ley específica desde 2018, una agencia nacional, un centro de respuesta a incidentes. Desde marzo de 2025, el país cuenta además con una autoridad de protección de datos en funcionamiento: la IPDCP.
Para las empresas de Lomé y del resto del país, esto lo cambia todo. La ley n.º 2019-014 ya no es un texto a la espera de su regulador. Y la cuestión de la inteligencia artificial se plantea ahora de forma muy concreta: ¿qué se puede enviar a ChatGPT, Copilot o Gemini sin infringir la ley?
La ley n.º 2019-014 en resumen
La ley n.º 2019-014, de 29 de octubre de 2019, relativa a la protección de datos personales, fija las reglas básicas. No menciona la IA, pero se aplica en cuanto una información permite identificar a una persona.
Declaración previa. Los tratamientos deben declararse de antemano a la IPDCP, que emite un acuse de recibo en el plazo máximo de un mes.
Autorización para los datos sensibles. Los datos genéticos, de salud y biométricos, así como los relativos a infracciones, requieren autorización previa.
Principios clásicos. Finalidad determinada, pertinencia, conservación limitada, exactitud y transparencia.
Seguridad. El responsable del tratamiento debe garantizar la confidencialidad y la seguridad de los datos.
Derechos de las personas. Información, acceso, oposición, rectificación y supresión.
La IPDCP: una autoridad ya operativa
La Instancia de Protección de Datos Personales (IPDCP), autoridad administrativa independiente creada por la ley de 2019, inició oficialmente sus actividades el 28 de marzo de 2025 en Lomé. Su primera prioridad es sensibilizar a los medios, las administraciones, las empresas y el público en general. Las sanciones llegarán después.
Su plan de acción incluye una academia digital, una red de puntos focales, barómetros sectoriales, indicadores de madurez y una certificación para las organizaciones más avanzadas. Dicho de otro modo, la IPDCP va a medir quién cumple.
Para las empresas, esta certificación anunciada es también una oportunidad. En las licitaciones públicas y ante socios extranjeros, poder demostrar que se controlan los datos se convierte en un argumento comercial. Conviene prepararse pronto, sobre todo porque la IA generativa multiplica flujos de datos difíciles de seguir.
La ley le otorga poderes reales: inspecciones documentales y sobre el terreno, retirada provisional y luego definitiva de una autorización, y multas administrativas de hasta 100 millones de francos CFA. Algunas infracciones, como no cumplir las formalidades previas, conllevan también sanciones penales.
Un país que apostó por la ciberseguridad
El marco de protección de datos forma parte de un conjunto más amplio:
la ley n.º 2018-026 sobre ciberseguridad y lucha contra la ciberdelincuencia;
la Agencia Nacional de Ciberseguridad (ANCy), creada en 2019, que define y aplica la política nacional;
el CERT.tg, centro nacional de respuesta a incidentes;
Cyber Defense Africa, empresa conjunta creada en 2019 con el grupo polaco Asseco Data Systems.
Togo tampoco es ajeno al uso de datos a gran escala. Durante la pandemia de covid-19, el programa de transferencias monetarias Novissi utilizó datos de telefonía móvil e imágenes por satélite para seleccionar a los hogares beneficiarios. La cultura del dato existe. La de su protección debe avanzar al mismo ritmo.
Lo que la ley cambia para el uso de la IA
Cada uso de IA con datos personales es un tratamiento
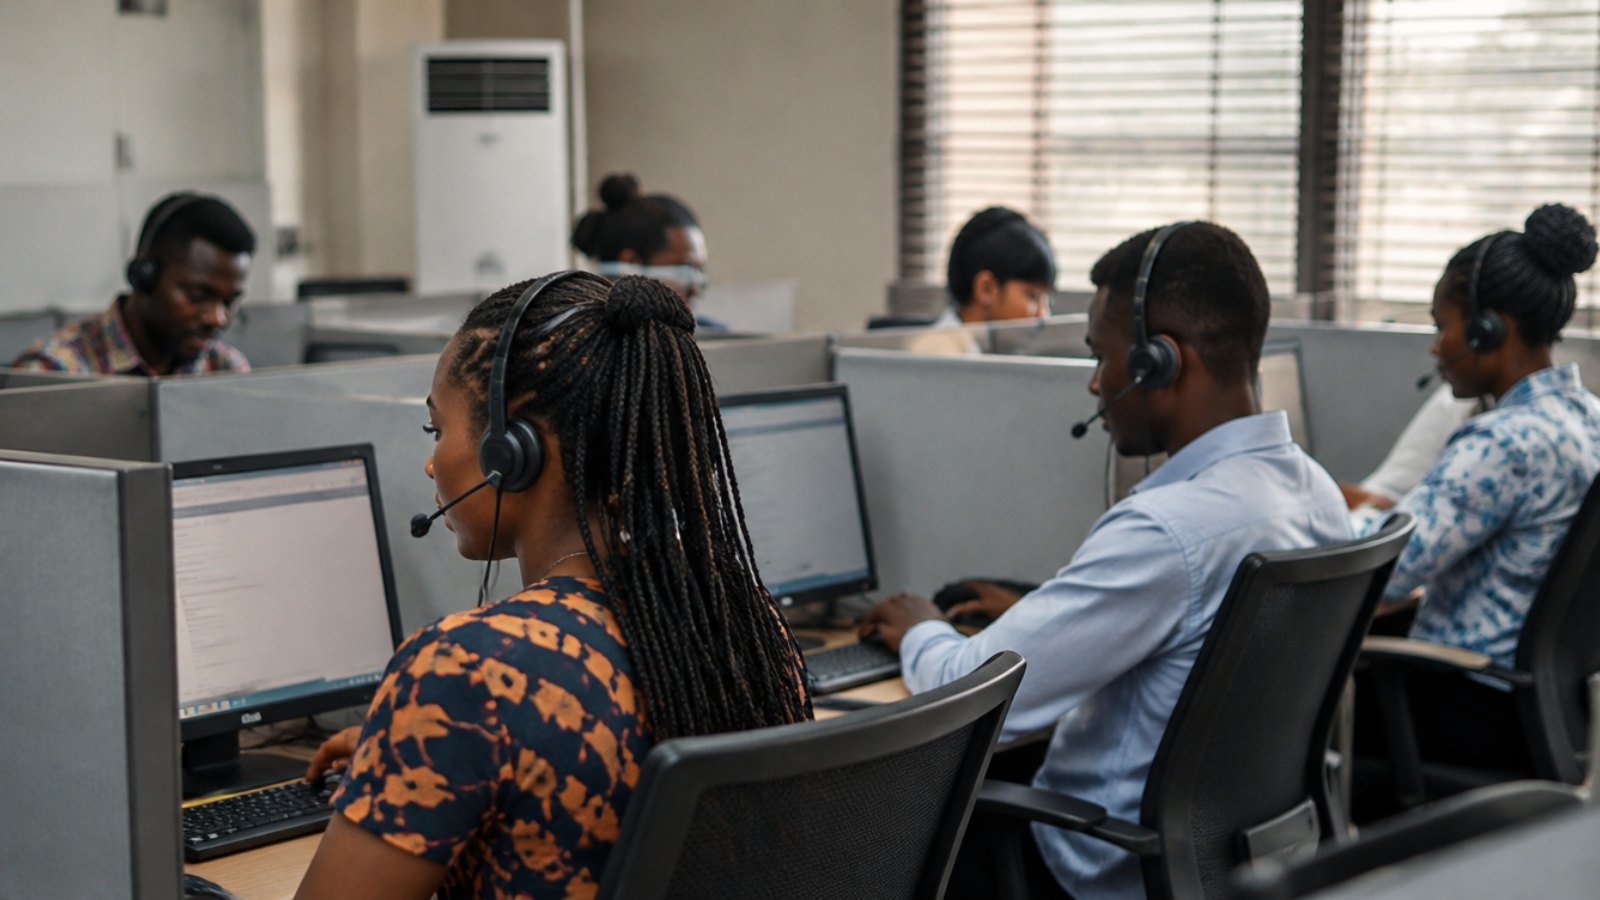
Cuando un agente de un centro de llamadas pega el historial de un abonado en un chatbot, realiza un tratamiento. Este debe tener una finalidad clara y entrar en el perímetro declarado a la IPDCP.
Los datos sensibles exigen la máxima cautela
Un informe médico, un dato biométrico o un antecedente penal nunca deberían ir a un asistente de IA de uso general. Su tratamiento está sujeto a autorización, y el simple hecho de enviarlos puede ser un problema.
La seguridad no se delega en el proveedor de IA
El responsable del tratamiento sigue siendo la empresa. Si un empleado expone datos a través de una herramienta externa, será ella quien tenga que dar explicaciones. Detallamos este escenario en la anatomía de una fuga de datos por IA.
Los agentes de IA amplían la superficie de riesgo
Los asistentes conectados al correo, a las bases de clientes o a herramientas internas pueden ser manipulados mediante instrucciones ocultas. Vea nuestro análisis de los patrones de ataque por prompt injection.
Prepararse antes de las primeras inspecciones
Cinco pasos bastan para cubrir lo esencial de los riesgos:
Inventariar las herramientas de IA utilizadas y los datos que pasan por ellas.
Actualizar las declaraciones ante la IPDCP para cubrir estos usos.
Prohibir el envío de datos sensibles a herramientas externas y controlarlo técnicamente.
Anonimizar automáticamente los datos personales antes de cualquier envío.
Conservar un registro de los incidentes evitados, útil en una inspección o un proceso de certificación.
Para situar a Togo en su contexto regional, lea nuestro artículo sobre la IA generativa y la protección de datos en África Occidental.
El papel de ZeusLock
ZeusLock actúa en los equipos y navegadores de los empleados. Detecta en tiempo real los datos personales y sensibles en los prompts y archivos enviados a los asistentes de IA y, según sus reglas, los anonimiza conservando su formato, advierte al usuario o bloquea el envío. Cada evento queda registrado, de modo que dispone de pruebas concretas para presentar a la IPDCP.
En resumen
Con una ley de 2019, una autoridad activa desde 2025 y un ecosistema de ciberseguridad estructurado, Togo entra en una fase de aplicación. La IPDCP empieza por la pedagogía, pero pronto medirá la madurez de las organizaciones. Las empresas que encuadren ya su uso de la IA estarán en una posición de fuerza.
¿Quiere medir la exposición de sus equipos? Solicite una demo de ZeusLock.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.