IA generativa en África Occidental: cómo proteger sus datos sensibles
Senegal, Costa de Marfil, Benín: cada prompt enviado a ChatGPT puede convertirse en una transferencia ilegal de datos. Marco legal, riesgos y AI DLP.
En Dakar, Abiyán o Cotonú, la IA generativa llegó a las oficinas más rápido que las políticas de seguridad. Un asesor de clientes pega un extracto bancario en ChatGPT para redactar una respuesta. Una abogada pide a un asistente de IA que resuma un contrato con un socio público. Un desarrollador envía un archivo de configuración a Copilot para corregir un error. Cada vez, datos sensibles salen de la empresa, a menudo hacia servidores situados fuera del continente.
Para las empresas de África Occidental, no es solo un asunto técnico. Es una cuestión de cumplimiento normativo, de soberanía y de confianza del cliente. Este artículo repasa el marco legal, los riesgos concretos y cómo proteger sus datos sin frenar la adopción de la IA.
Una adopción rápida y casi invisible
En los bancos, operadores de telecomunicaciones, aseguradoras y administraciones de la región, la IA generativa se adopta primero de forma individual. Los empleados usan cuentas personales, en su navegador o en su teléfono, sin la aprobación del departamento de TI. Es lo que llamamos Shadow AI.
El problema no es la herramienta. El problema es lo que se le entrega: números de teléfono de clientes, documentos de identidad, datos de dinero móvil, historiales médicos, salarios, código fuente, credenciales de API. Una vez enviados en un prompt, estos datos quedan totalmente fuera del control de la empresa. Analizamos este coste oculto en El coste real del Shadow AI en 2026.
Qué dice la ley en África Occidental
Contrariamente a una idea extendida, la región no es un vacío jurídico. Varios países cuentan desde hace años con leyes sólidas sobre datos personales y con autoridades de control activas.
Senegal: la Ley n.º 2008-12 del 25 de enero de 2008 regula el tratamiento de datos personales. La Commission de protection des Données Personnelles (CDP) vela por su cumplimiento, y está en marcha una revisión para cubrir mejor los usos de la IA.
Costa de Marfil: la Ley n.º 2013-450 del 19 de junio de 2013 sobre protección de datos personales es aplicada por la ARTCI.
Benín: el Código Digital (Ley n.º 2017-20) dedica un libro entero a la protección de datos personales, bajo el control de la APDP.
Nivel regional: el Acta Adicional de la CEDEAO de 2010 sobre protección de datos fija una base común, y el Convenio de Malabo de la Unión Africana entró en vigor en junio de 2023.
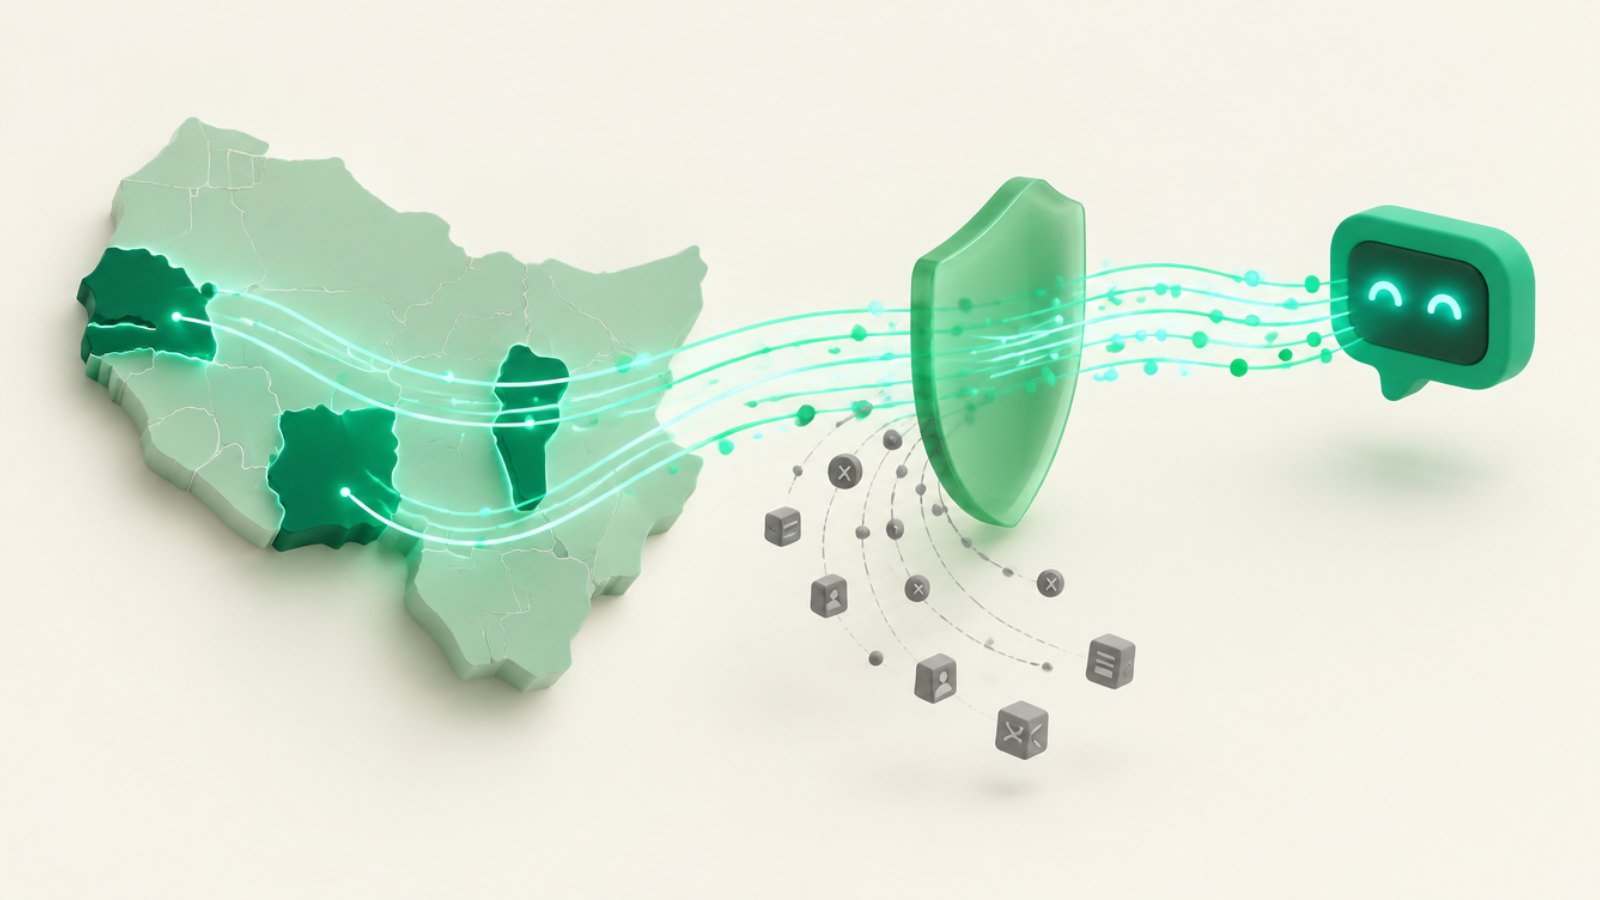
Estas leyes comparten un punto clave para la IA: regulan estrictamente la transferencia de datos a terceros países. Por regla general, solo se permite si el país de destino ofrece un nivel de protección adecuado, o con la autorización de la autoridad de control. Cuando un empleado pega datos de clientes en un asistente de IA alojado en Estados Unidos, eso es exactamente lo que ocurre, sin ninguna formalidad.
Por qué las herramientas de seguridad clásicas no bastan
Muchas empresas de la región han invertido en cortafuegos, antivirus y a veces en DLP para el correo. Estas herramientas se diseñaron para otro mundo. Vigilan adjuntos y transferencias de archivos, no el texto escrito o pegado en una ventana de chat. Explicamos esta brecha en Por qué el DLP de correo falla con ChatGPT.
Bloquear sin más las herramientas de IA tampoco es una solución duradera. Los equipos esquivan la prohibición con su teléfono y la empresa pierde a la vez visibilidad y productividad.
Los datos más expuestos en la región
Algunas categorías de datos aparecen una y otra vez en las fugas relacionadas con la IA en África Occidental:
Números de teléfono e identificadores de dinero móvil, omnipresentes en la relación con clientes.
Números de documento de identidad CEDEAO y de pasaporte, recogidos al abrir una cuenta.
Datos financieros: extractos, IBAN, historiales de transacciones.
Datos de salud, sobre todo en aseguradoras y mutuas.
Secretos técnicos: claves de API, contraseñas, cadenas de conexión.
Un enfoque pragmático: el AI DLP
El AI Data Loss Prevention actúa en el momento exacto en que el dato se dirige a la IA. En la práctica, una solución como ZeusLock:
Detecta los datos sensibles en los prompts y archivos enviados a los asistentes de IA, incluidos los formatos propios de la región.
Anonimiza automáticamente esos datos antes del envío, conservando su formato para que la respuesta de la IA siga siendo útil. Consulte nuestro artículo sobre la anonimización que preserva el formato.
Bloquea los envíos más críticos según sus políticas.
Registra cada incidente para aportar pruebas a la CDP, la ARTCI o la APDP en caso de inspección.
Los empleados siguen usando la IA. La empresa mantiene el control de sus datos.
Por dónde empezar
No hace falta un proyecto de dieciocho meses. Un enfoque en tres pasos funciona bien:
Observar durante dos a cuatro semanas para medir qué herramientas se usan y qué datos circulan.
Concienciar a los equipos mostrando alertas concretas en el momento en que aparece el riesgo.
Proteger activando de forma progresiva la anonimización y después el bloqueo de los datos más sensibles.
Nuestra guía de despliegue en 90 días detalla cada etapa.
En resumen
La IA generativa es una oportunidad real para las empresas de África Occidental. Pero cada prompt puede convertirse en una transferencia de datos no autorizada según la ley senegalesa, marfileña o beninesa. Las empresas que abordan el tema desde ahora ganan por partida doble: protegen sus datos y liberan el uso de la IA con total confianza.
¿Quiere saber qué datos sensibles ya circulan hacia la IA en su organización? Solicite una demo de ZeusLock.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


