Insights y seguridad de IA
Artículos, casos y análisis sobre la protección de datos frente a la IA generativa.
 Featured
Australia: cuándo un prompt de IA se convierte en una brecha notificable
Régimen NDB, evaluación en 30 días y OAIC: cómo gestionar a un empleado que pega información personal en una herramienta de IA, con un protocolo práctico.
Congo-Brazzaville: bancos, datos de clientes e IA en la zona CEMAC
Expedientes de crédito, extractos, documentos de identidad: cómo los bancos de Brazzaville pueden usar la IA generativa sin exponer a sus clientes.
Algoritmeregister en Países Bajos: transparencia e IA en los municipios
El registro público de algoritmos neerlandés, sus herramientas (IAMA, EIPD) y su límite: el uso diario de la IA generativa por el personal municipal.
IA e infraestructuras críticas en Noruega: la sikkerhetsloven y la NSM
Petróleo, gas, redes eléctricas: en Noruega, los datos operativos pueden afectar a la seguridad nacional. Cómo encuadrar la IA con la sikkerhetsloven.
Minería y gas en Mauritania: la IA ante contratos y datos geológicos
Hierro, oro, gas: en Mauritania, contratos, datos geológicos y expedientes del personal acaban a veces en la IA. Ley 2017-020, APD y buenos reflejos.
Namibia: minería, pesca e IA, proteger los datos confidenciales
Resultados de perforación, contratos, cuotas y capturas: cómo las empresas mineras y pesqueras de Namibia evitan que sus datos acaben en la IA generativa.
Gambia: hoteles, remesas e IA, cómo proteger los datos de clientes
Hoteles de la costa y servicios de remesas de la diáspora usan ya la IA. Reglas sencillas para proteger los datos de los clientes según la ley de 2025.
Bancos y aseguradoras en Túnez: encuadrar la IA generativa en la práctica
Ley 2004-63, ley bancaria 2016-48, circular del BCT 2021-05: cómo los bancos y aseguradoras tunecinos pueden encuadrar la IA y proteger los datos de clientes.
Bancos en Brasil: Pix, ingeniería social y fugas de datos hacia la IA
Fraude Pix, Resolución CMN 4.893/2021, secreto bancario y LGPD: por qué los bancos y fintech brasileños deben controlar el uso de la IA en sus equipos.
RDC, cobre y cobalto: la trazabilidad minera frente a la IA generativa
Auditorías de proveedores, registros de mineros, cuotas de exportación: en la RDC, los datos de trazabilidad del cobre y el cobalto acaban en los prompts.
Secreto bancario e IA en Suiza: bancos, FINMA y gestores de patrimonio
Artículo 47 de la Ley de Bancos, circulares de la FINMA y comunicación 08/2024: lo que bancos y gestoras suizas deben hacer con los asistentes de IA.
Asistentes de código con IA en Suecia: claves de API y código fuente
Copilot, agentes CLI, MCP: los equipos tech suecos programan con IA. Cómo evitar fugas de claves de API, código fuente y datos personales hacia la IA.
Bancos y microfinanzas en Malí: usar la IA sin exponer a los clientes
Bancos y SFD en Malí adoptan la IA generativa. Secreto bancario UMOA, Ley 2013-015, APDP: los gestos de riesgo y un enfoque práctico en cinco pasos.
Puerto de Lomé e IA: proteger los expedientes de transitarios en Togo
Facturas, conocimientos de embarque, aduanas: en el puerto de Lomé, los expedientes acaban en ChatGPT. Cómo proteger los datos de clientes y mercancías.
Sudáfrica: Joint Standard 2 of 2024, ciberseguridad e IA en finanzas
Bancos y aseguradoras de Sudáfrica: lo que el Joint Standard 2 of 2024 de la FSCA y la Prudential Authority cambia para el uso de la IA generativa.
Argelia: IA, datos estratégicos y riesgo interno en la energía
Hidrocarburos, electricidad y grandes empresas públicas: en Argelia, la IA expone datos técnicos estratégicos. Cómo reducir el riesgo interno sin prohibirla.
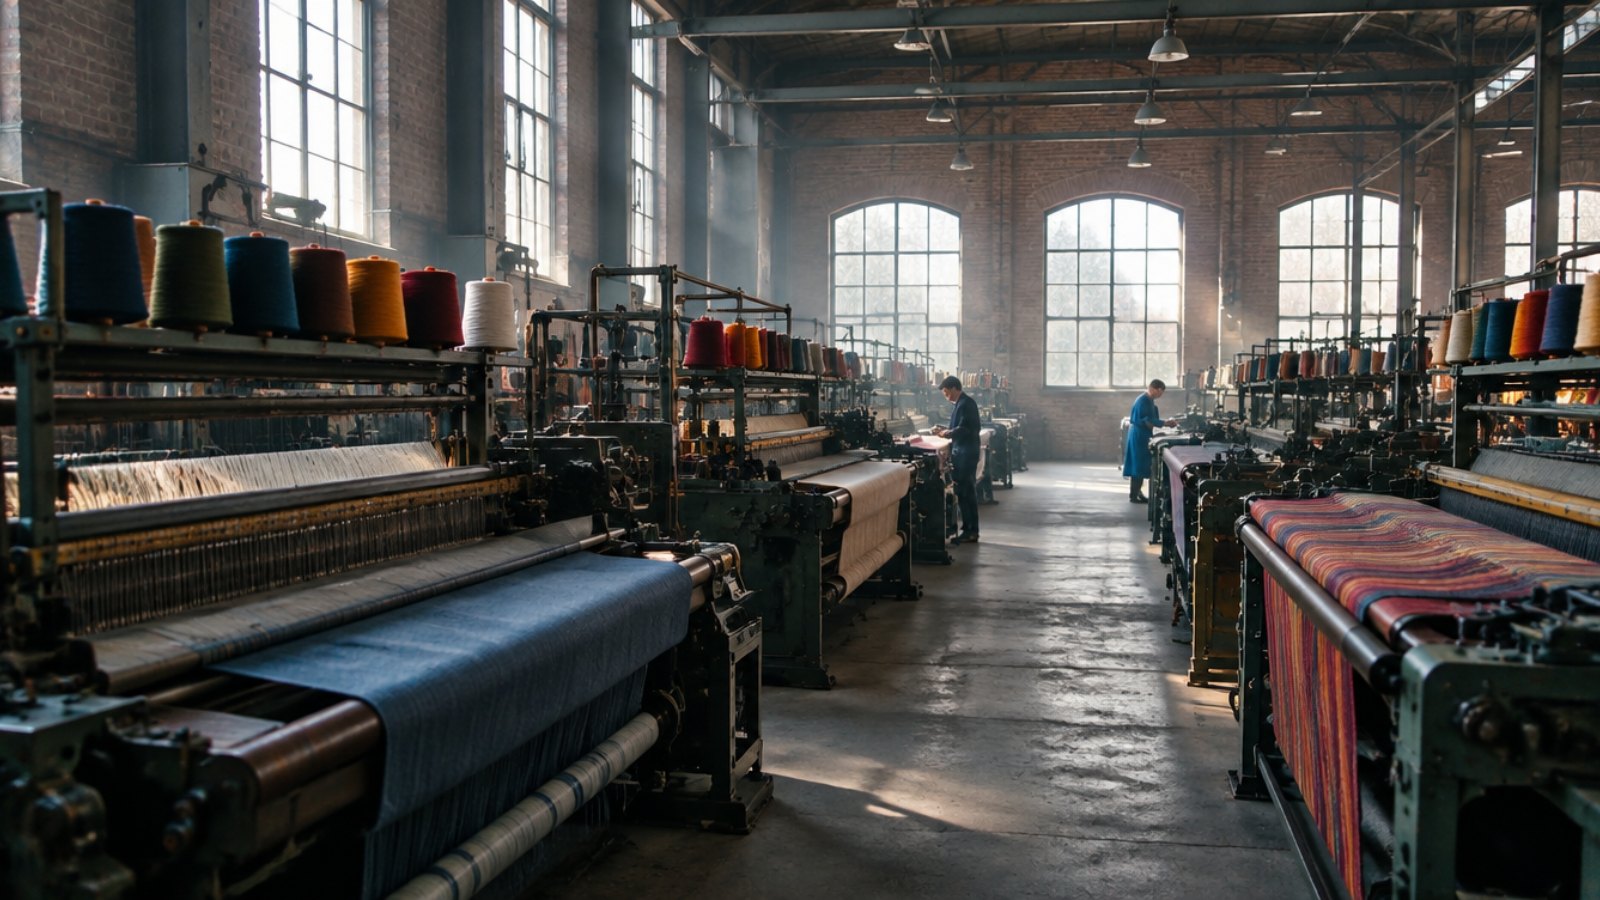
Made in Italy e IA: proteger los secretos empresariales de las pymes
Distritos industriales, moda, textil y mueble: cómo la IA generativa expone fichas técnicas, patrones y listas de proveedores de las pymes italianas.
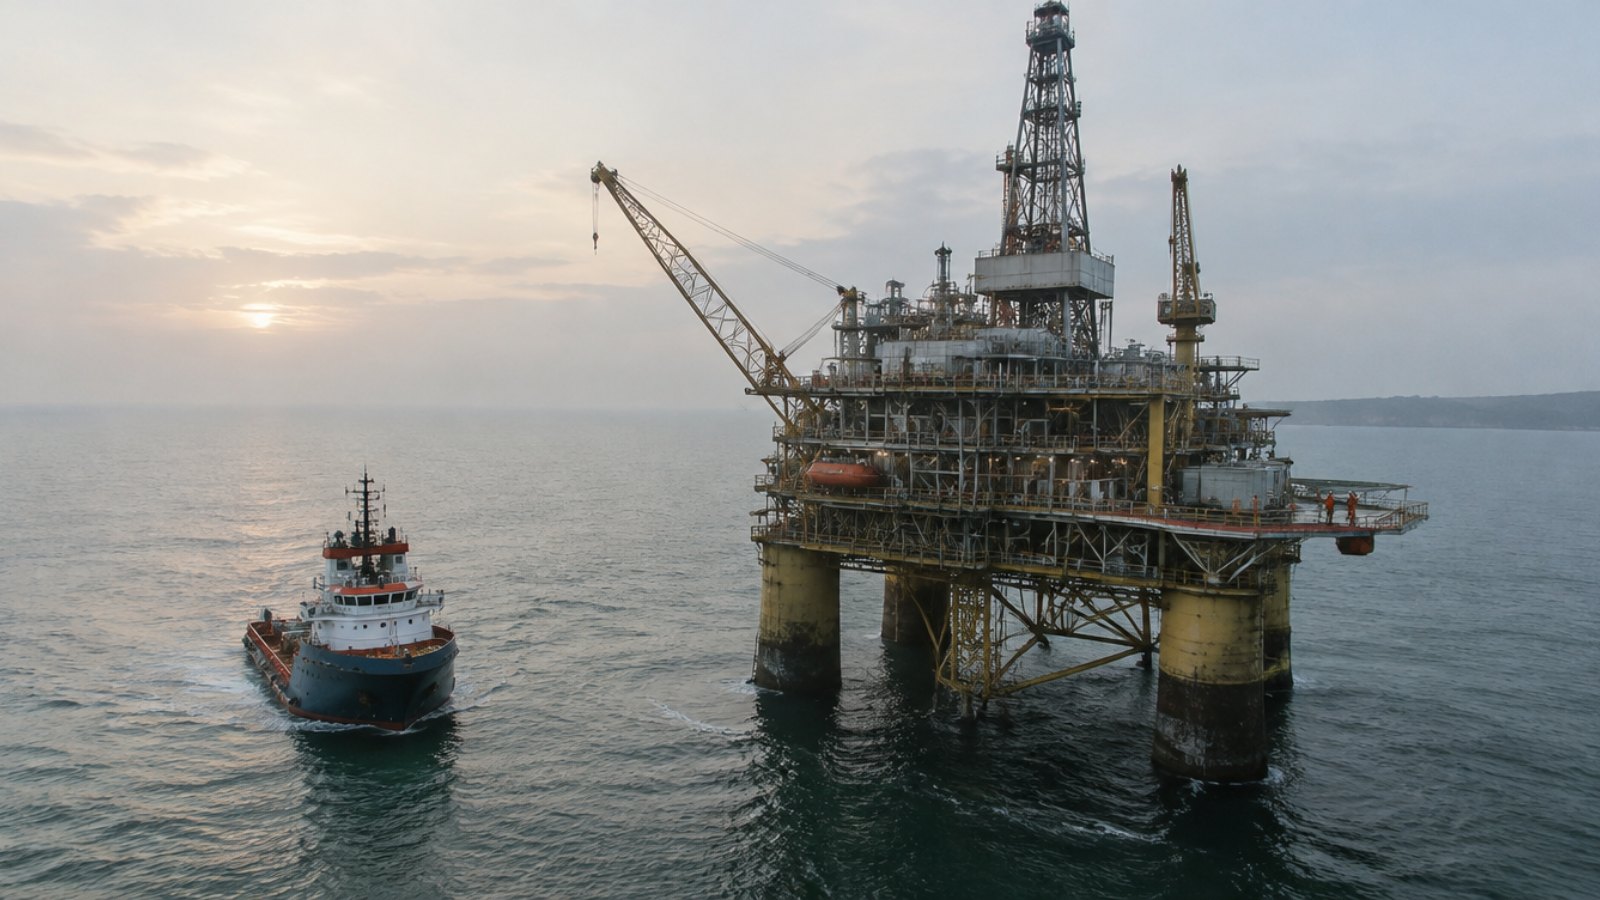
Gabón, petróleo e IA: los datos de yacimiento salen por los prompts
Sísmica, registros de pozo, contratos: en Gabón, los subcontratistas petroleros usan IA generativa. Qué datos están en juego y cómo protegerlos.
Telecomunicaciones y dinero móvil en Costa de Marfil: IA y datos
Operadores, dinero móvil y centros de llamadas de Abiyán adoptan la IA. Ley 2013-450, ARTCI, BCEAO: los usos de riesgo y cómo proteger a los abonados.
Secreto profesional e IA generativa en Bélgica: abogados y notarios
Abogados, notarios y contables en Bélgica usan IA generativa. Artículo 352 del nuevo Código Penal, colegios de abogados y APD: las reglas para cumplir.
Benín: servicios públicos digitales, datos ciudadanos e IA soberana
Benín ha construido un Estado digital sólido. Cómo proteger los datos ciudadanos cuando funcionarios y proveedores usan la IA generativa a diario.
IA y datos de pacientes en el Reino Unido: NHS, DSPT y Caldicott
Informes de alta, análisis: cuando el personal sanitario usa IA generativa, se aplican el DSPT y los principios de Caldicott. Guía práctica para el NHS.
Turismo en Tanzania: pasaportes, reservas e IA generativa
Agencias de safari, lodges de Arusha, hoteles de Zanzíbar: cómo proteger pasaportes y reservas de sus clientes cuando el personal usa la IA a diario.
Microfinanzas y dinero móvil en Madagascar: la IA y los datos de clientes
MVola, Orange Money, microcrédito: la IA generativa llega a las microfinanzas malgaches. Cómo proteger los datos de clientes rurales según la ley 2014-038.
Hoteles en España: registro de viajeros, pasaportes e IA generativa
Real Decreto 933/2021, SES.HOSPEDAJES, reseñas y correos: cómo pueden usar la IA hoteles y agencias españolas sin exponer pasaportes ni tarjetas.
Administración de Senegal e IA generativa: proteger los datos públicos
New Deal Technologique, nube nacional, Ley 2008-12: cómo las administraciones de Senegal pueden dejar que sus funcionarios usen la IA sin exponer datos.
Nigeria: asistentes de IA para código, claves API y NDPA en startups
Claves API, BVN de prueba que son reales, código fuente: lo que los desarrolladores de Lagos envían a la IA y lo que la NDPA 2023 exige a los equipos.
IA y empleados en Guinea: por qué la formación no es suficiente
En Guinea, las fugas de datos hacia la IA vienen de empleados con prisa, no de piratas. Por qué falla la formación y cómo actuar en el momento del riesgo.
IA generativa en hospitales de Francia: secreto médico, HDS y CNIL
Informes, cartas, traducciones: cuando sanitarios y clínicas en Francia usan IA generativa, el secreto médico, la certificación HDS y el RGPD siguen vigentes.
Secretos empresariales e IA en Alemania: la GeschGehG en la pyme
Planos, precios de proveedores, procesos: en Alemania la GeschGehG solo protege los secretos bien guardados. Cómo puede el Mittelstand encuadrar la IA.
ONG en Uganda: proteger los datos de beneficiarios frente a la IA
Refugiados, notas de casos, listas de distribución: lo que la ley ugandesa de 2019 y la PDPO exigen a las ONG que usan ChatGPT e IA generativa a diario.
Australia e IA generativa: lo que exigen la OAIC y la Privacy Act
Privacy Act 1988, APP, guía de la OAIC sobre productos de IA, reforma de 2024, TFN y Medicare: lo que deben saber las organizaciones australianas.
IA en Noruega: cuando la confianza lleva a los empleados a compartir de más
En Noruega, la cultura de confianza acelera la adopción de la IA y el exceso de datos compartidos. RGPD vía EEE y Datatilsynet: guiar en lugar de prohibir.
Mauritania: Ley 2017-020, APD y riesgos de la IA en la empresa
En Mauritania, la Ley 2017-020 se aplica a la IA generativa. APD, estrategia nacional de IA, minería, banca y telecomunicaciones: riesgos y buenas prácticas.
Congo-Brazzaville, ley 29-2019 e IA: construir una gobernanza sólida
Brazzaville y Pointe-Noire: cómo las empresas de la República del Congo pueden encuadrar el uso de ChatGPT y Copilot con la ley 29-2019 de datos personales.
Gambia: nueva ley de protección de datos e IA, por qué actuar ya
Gambia por fin tiene una ley de datos personales. Lo que prevé, el marco de la CEDEAO y por qué encuadrar la IA antes de que el regulador esté preparado.
Namibia: gobernanza de la IA antes de la ley de protección de datos
Proyecto de ley de datos, artículo 13 de la Constitución, IA en la sombra: por qué a las empresas de Namibia les conviene regular ya el uso de la IA.
Fugas de datos por chatbots de IA en Países Bajos: lecciones de la AP
Una consulta médica, una teleco, el ayuntamiento de Eindhoven: brechas de datos por chatbot notificadas a la AP neerlandesa y cómo prevenirlas en la práctica.
Brasil y LGPD: detectar el CPF y otros identificadores antes de la IA
LGPD, ANPD, PL 2338/2023 e identificadores brasileños: cómo detectar y anonimizar CPF, CNPJ o CNS antes de que lleguen a las herramientas de IA.
Malí: Ley 2013-015, APDP y soberanía de los datos ante la IA
En Malí, cada prompt enviado a una IA puede sacar datos del país. Ley 2013-015, APDP y transferencias: cómo mantener el control de su información.
IA en el sector público sueco: municipios, IMY y secreto oficial
Los municipios suecos adoptan la IA generativa. IMY, offentlighetsprincipen y OSL: los riesgos de pegar datos de ciudadanos en un asistente de IA en el trabajo.
RDC, Código Digital de 2023 e IA: las reglas sobre datos personales
Telecomunicaciones, dinero móvil, minería: lo que el Código Digital de 2023 exige a las empresas de la RDC que usan ChatGPT o Copilot con datos de clientes.
Ley 2019-014 de Togo e IA: lo que la IPDCP espera de las empresas
La IPDCP funciona desde marzo de 2025. Lo que la ley togolesa 2019-014 exige a las empresas que usan ChatGPT, Copilot o Gemini con datos personales.
Túnez, ley 2004-63 e IA: el reto de los desarrolladores offshore
Copilot, Claude Code, ChatGPT: en Túnez, los equipos offshore programan con IA sobre datos de sus clientes. Qué dicen la ley orgánica 2004-63 y la INPDP.
Número de identidad sudafricano y POPIA: anonimizar antes de la IA
Fecha de nacimiento, sexo, ciudadanía: lo que revela el número de identidad sudafricano y cómo detectarlo y anonimizarlo antes de que llegue a la IA.
nLPD suiza e IA generativa: soberanía, transferencias y secretos
Según el FDPIC, la nLPD se aplica a la IA. Transferencias fuera de Suiza, secreto bancario y profesional: cómo usar ChatGPT en Suiza sin perder el control.
Italia: lo que el Garante y la Ley 132/2025 exigen a los empleadores
ChatGPT limitado en 2023, multa de 15 millones de euros a OpenAI y Ley 132/2025: lo que Italia exige ahora a los empleadores ante la IA generativa.
Costa de Marfil: Ley 2013-450, ARTCI y uso de la IA en la empresa
En Costa de Marfil, la IA generativa está sujeta a la Ley 2013-450. Declaración, autorización, transferencias: lo que la ARTCI espera en 2026.
IA en Reino Unido: UK GDPR, la ICO y el AI Act europeo en la práctica
UK GDPR, Data (Use and Access) Act 2025, guía de la ICO y AI Act europeo: lo que deben saber las empresas británicas que usan IA y venden en la Unión Europea.
Gabón, ley 001/2011 e IA: ¿adónde van realmente los datos de sus equipos?
Petróleo, banca, administración: en Gabón, cada prompt enviado a ChatGPT es una transferencia fuera del país. Lo que dicen la ley 001/2011 y la APDPVP.
Tanzania: ley de protección de datos 2022, PDPC e IA en la empresa
Registro ante la PDPC, transferencias al extranjero, decisiones automatizadas: lo que la ley de datos de Tanzania de 2022 implica para las empresas con IA.
Código Digital de Benín e IA: la lista de control práctica para empresas
Ley 2017-20, APDP, registro, transferencias: una lista de control en 10 puntos para usar ChatGPT y Copilot en Benín sin exponer los datos de sus clientes.
IA generativa en Bélgica: RGPD, NIS2 y gobernanza desde el consejo
Traducción con IA entre francés, neerlandés e inglés, RGPD, ley NIS2 belga y CCB: lo que los consejos en Bélgica deben exigir para controlar la IA generativa.
Argelia, ley 18-07 e IA generativa: lo que la ANPDP exige a las empresas
Declaración previa, autorización de transferencias y DPO obligatorio: lo que implican la ley 18-07 y la ANPDP cuando sus equipos en Argelia usan la IA.
España y Reglamento de IA: lo que AESIA y AEPD esperan de las empresas
España creó la AESIA, primera agencia nacional de supervisión de la IA en la UE. Lo que las empresas deben preparar con la AEPD y la LOPDGDD.
Bancos y fintech en Senegal: IA generativa y secreto bancario
Bancos, microfinanzas y dinero móvil en Senegal adoptan la IA generativa. Secreto bancario UMOA, Ley 2008-12 y CDP: riesgos y un plan concreto.
IA generativa en Alemania: cómo desplegarla con el Betriebsrat
En Alemania, la IA generativa pasa por el Betriebsrat. BetrVG, DSK y RGPD: cómo cerrar un acuerdo de empresa sólido que incluya la DLP para IA desde el inicio.
Ley L/2016/037 de Guinea: gobernanza de la IA antes que el regulador
Minería, telecomunicaciones, servicios: la IA ya está en las empresas guineanas. Lo que exige la ley L/2016/037 y cómo organizarse antes que la autoridad.
IA generativa y CNIL: lo que deben hacer las empresas en Francia
ChatGPT en el trabajo, EIPD, política interna, elección de herramienta: lo que la CNIL espera de las empresas francesas que usan IA generativa y cómo cumplir.
Nigeria, NDPA 2023 e IA generativa: lo que debe saber el sector fintech
NDPA 2023, directiva GAID de la NDPC, BVN y NIN: cómo las fintech y bancos de Nigeria pueden usar ChatGPT o Copilot sin exponer los datos de sus clientes.
Ley de protección de datos de Uganda 2019 e IA: guía PDPO
NIN, dinero móvil, ChatGPT: lo que la Data Protection and Privacy Act 2019 y la PDPO exigen a las empresas en Uganda que usan IA generativa en el trabajo.
Madagascar, ley 2014-038 e IA: proteger los datos en el offshoring
Centros de llamadas y BPO en Antananarivo tratan datos de clientes franceses con IA. Qué exigen la ley 2014-038, la CMIL y el RGPD, y cómo actuar desde hoy.
Ley 2008-12 e IA generativa: guía de cumplimiento para las empresas de Senegal
ChatGPT, Copilot, Gemini: sus equipos en Senegal ya usan la IA. Qué exigen la Ley 2008-12 y la CDP, las situaciones de riesgo y un plan de acción concreto.
IA generativa en África Occidental: cómo proteger sus datos sensibles
Senegal, Costa de Marfil, Benín: cada prompt enviado a ChatGPT puede convertirse en una transferencia ilegal de datos. Marco legal, riesgos y AI DLP.

De Monitor a Bloquear: manual DLP de IA en 90 días
Un despliegue de DLP de IA semana a semana en 90 días para una empresa de 500 personas. Quién hace qué, cómo es el éxito y qué decir a RR. HH., legal, CFO y patrocinador ejecutivo.

IA soberana: por qué los CISO europeos rechazan la DLP en nube de EE. UU.
Schrems II, FISA 702, la CLOUD Act y las sanciones de la AEPD y la CNIL han cambiado las cuentas. Guía práctica para decidir cuándo un proveedor DLP estadounidense ya no es aceptable.

NIS2 tiene dientes: cómo la directiva cambia el manejo de datos en IA
NIS2 obliga a avisar al CSIRT en 24 horas cuando un empleado filtra datos a ChatGPT. Quién está dentro del alcance, qué cuenta como incidente significativo y qué pruebas debe presentar.

Por qué la formación en seguridad IA no funciona
El módulo anual no cambia nada cuando un empleado pega una lista de clientes en ChatGPT. Lo que dice realmente la ciencia del comportamiento.

IA en CLI: cómo Claude Code, Cursor y Copilot CLI exponen sus secretos
Los agentes CLI leen sus archivos y los envían a un LLM en la nube. Estos son los vectores de fuga reales y cómo escanear la ruta de lectura, no solo la de escritura.

La amenaza oculta de los servidores MCP: hace falta una capa DLP
Model Context Protocol es el nuevo formato entre agentes y herramientas. El DLP de navegador no lo ve. Así es una capa DLP consciente de MCP.

Prompt Injection: los 5 patrones de ataque que golpean a los agentes IA en 2026
Análisis de campo de los cinco patrones de prompt injection que más vemos contra agentes IA en producción en 2026, con firmas de detección y mitigaciones concretas.

Anonimización que preserva el formato: por qué XXXX rompe su pipeline de IA
Sustituir 4532-1488-0343-6467 por XXXX-XXXX-XXXX-XXXX es la redacción más perezosa posible y rompe silenciosamente cada respuesta del LLM. Esto es lo que hay que hacer.

Reglamento de IA + RGPD artículo 32: checklist de cumplimiento en 12 puntos
La AEPD no pregunta si tiene políticas de IA. Pide pruebas de que se aplican. Una checklist de 12 puntos que conecta el Reglamento de IA con el RGPD artículo 32, con los artefactos que se exigen en una inspección.

Anatomía de una fuga hacia la IA: tres historias de nuestra telemetría
Tres fugas reales y anonimizadas hacia herramientas de IA: claves AWS en Copilot, PII de clientes en ChatGPT y código propietario en Claude. Qué detectó qué y qué cambió después.

Por qué el DLP de red falla frente a ChatGPT
Los DLP de proxy o pasarela heredados no pueden leer el tráfico cifrado a ChatGPT, Claude o Gemini. Aquí está por qué, y la única arquitectura que sí lo hace.

El coste real de la IA en la sombra en 2026
Los CISO europeos subestiman el volumen de IA en la sombra entre 4 y 6 veces. Esto es lo que dicen los datos y los tres indicadores que debe medir este trimestre.