Microfinanzas y dinero móvil en Madagascar: la IA y los datos de clientes
MVola, Orange Money, microcrédito: la IA generativa llega a las microfinanzas malgaches. Cómo proteger los datos de clientes rurales según la ley 2014-038.
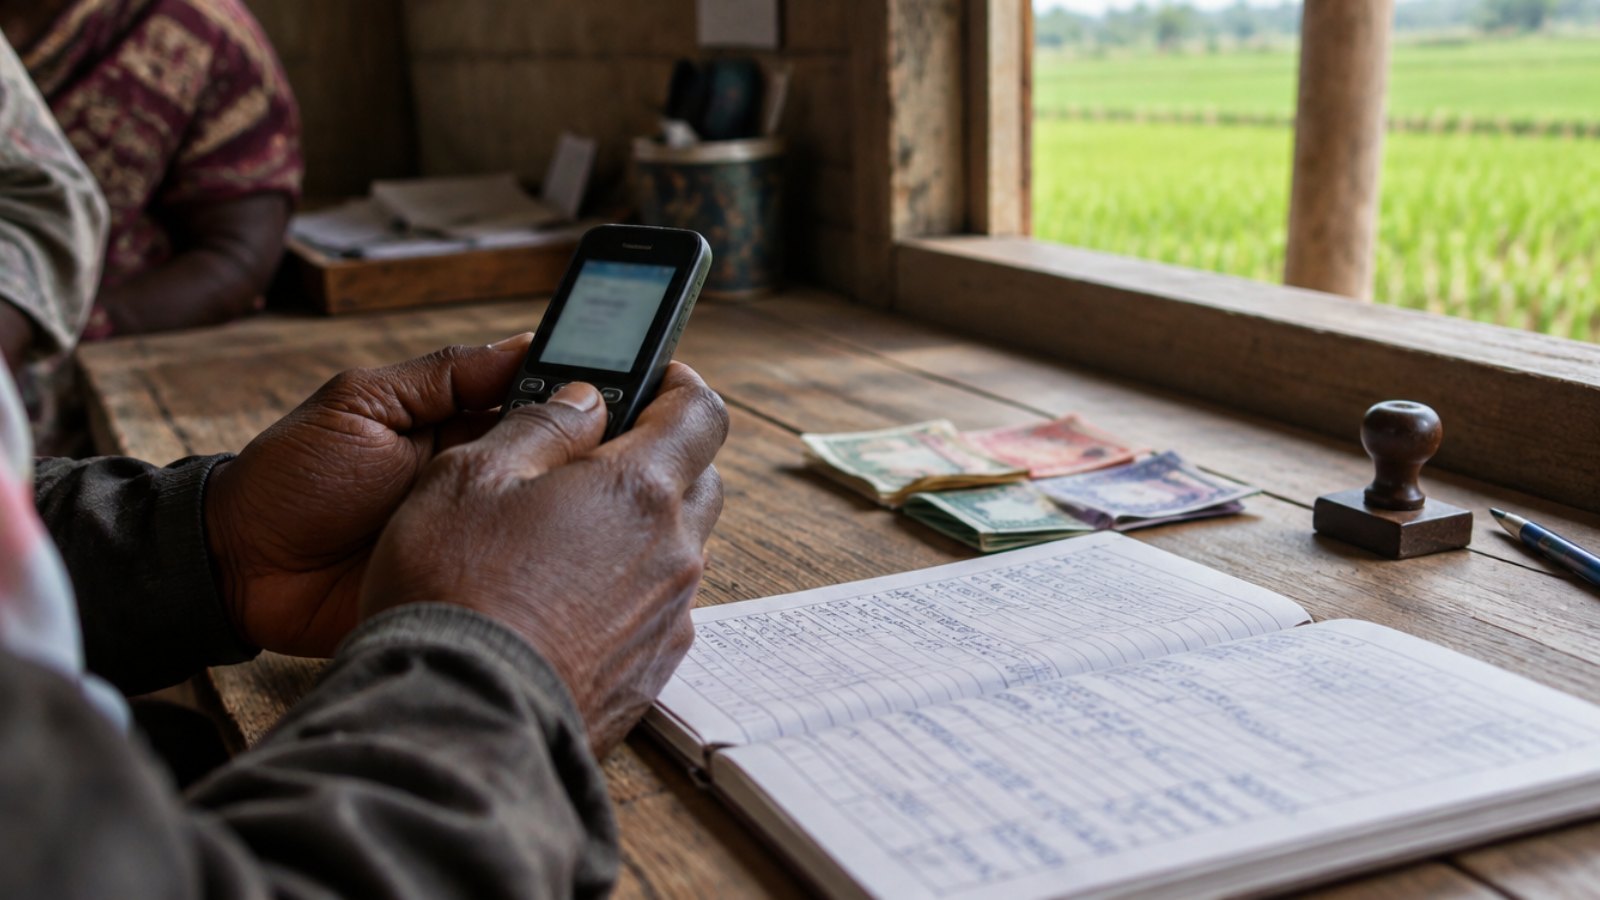
En una agencia de microfinanzas de Antsirabe o en un punto MVola de Fianarantsoa, el día suele empezar igual: agricultores que vienen a devolver un préstamo de temporada, una comerciante que deposita el ahorro de la semana, un padre que envía dinero a su hijo estudiante en Antananarivo. Detrás de cada operación hay un nombre, un número de teléfono, a veces la foto de un documento de identidad y un historial de pagos.
En la sede, estos datos sirven para analizar carteras, preparar comités de crédito o atender reclamaciones. Cada vez más, los equipos usan ChatGPT, Copilot o Gemini para ir más rápido. Ahí aparece un riesgo nuevo para un sector que atiende sobre todo a clientes modestos, a menudo poco informados de sus derechos.
El teléfono se ha convertido en el banco del campo
En Madagascar, la bancarización sigue siendo baja. Según las estadísticas de la Banky Foiben'i Madagasikara citadas por L'Express de Madagascar en octubre de 2026, alrededor del 18 % de la población tiene una cuenta bancaria tradicional. El dinero móvil ha cubierto parte de ese vacío. La Corporación Financiera Internacional contabiliza más de 10 millones de cuentas activas, y el valor de las transacciones por teléfono se duplicó entre 2021 y 2023.
Los tres operadores, MVola, Orange Money y Airtel Money, ya no trabajan solos. Se han aliado con bancos e instituciones de microfinanzas. Desde 2018, Orange Money y PAMF ofrecen M-Kajy, un servicio de microcrédito y ahorro móvil que afirma tener más de 700 000 usuarios, con importes a partir de 500 ariary. En julio de 2026, Airtel Money y Baobab Banque firmaron un acuerdo para transferencias instantáneas entre cuenta bancaria y monedero móvil.
Datos muy reveladores sobre clientes vulnerables
Estos servicios generan archivos muy completos. Un historial de dinero móvil muestra dónde vive una persona, a quién ayuda, con qué regularidad gana su dinero y cuándo pasa apuros. Un expediente de microcrédito añade los ingresos agrícolas, la composición del hogar, las garantías y a veces los motivos de un retraso en el pago.
Para un analista, es el material ideal para una IA: "clasifica a estos 2000 clientes por riesgo", "resume los impagos de la región de Vakinankaratra", "redacta una carta de recordatorio". Para el cliente, es toda su vida financiera enviada a un servidor en el extranjero sin que lo sepa.
Lo que exige la ley 2014-038 a los actores financieros
La ley n.º 2014-038 sobre la protección de datos personales se aplica plenamente a las instituciones de microfinanzas y a los emisores de dinero electrónico. Exige una finalidad determinada, proporcionalidad en los datos tratados, una obligación de seguridad y un control de las transferencias a países sin un nivel de protección suficiente. Analizamos esta ley en nuestro artículo sobre la ley 2014-038 y el offshoring.
Copiar el historial de pagos de un cliente en un asistente de IA de uso general no entra en la finalidad para la que se recogió. La Comisión Malgache de Informática y Libertades (CMIL), que entró en fase operativa en 2026, puede emitir advertencias e imponer multas administrativas.
A esto se suma la regulación financiera. La ley n.º 2016-056 regula el dinero electrónico y las entidades que lo emiten, bajo la supervisión de la Comisión de Supervisión Bancaria y Financiera (CSBF). El secreto profesional y la gestión del riesgo operativo son exigencias básicas de cualquier supervisor bancario, y una fuga de datos de clientes a través de una herramienta no autorizada entra claramente en ese riesgo.
Dónde se producen realmente las fugas
En una institución de microfinanzas o en un emisor de dinero electrónico, los usos de riesgo rara vez son malintencionados. Son atajos:
una exportación de Excel de los reembolsos, con nombres y teléfonos, subida para obtener un resumen;
una reclamación copiada en un chatbot para redactar una respuesta en un francés correcto;
una captura de pantalla del back office de dinero móvil enviada para entender una anomalía;
un expediente de crédito traducido del malgache al francés para un financiador o un auditor.
Ninguno de estos gestos aparece en las herramientas clásicas de seguridad de red, que no leen el contenido de los prompts. Lo explicamos en nuestra anatomía de una fuga de datos por IA.
Proteger sin frenar la inclusión financiera
Prohibir la IA en una institución de microfinanzas sería un error. Los equipos suelen ser pequeños, y estas herramientas les ayudan a tramitar más expedientes y a atender mejor a clientes alejados. El objetivo es mantener esa ventaja sin exponer los datos. Un enfoque realista:
hacer inventario de las herramientas de IA usadas en la sede, en las agencias y en los teléfonos de trabajo;
definir los datos que nunca deben salir: identidad, número de dinero móvil, saldo, historial de crédito, documentos de identidad;
detectar estos datos en el momento en que el empleado escribe su prompt o adjunta un archivo, y después anonimizarlos, avisar o bloquear;
conservar un registro de incidentes, útil ante la CMIL, la CSBF o los financiadores;
formar a los equipos con ejemplos sacados de su trabajo diario.
La anonimización que preserva el formato encaja bien: un número de teléfono sigue siendo un número válido pero ficticio, un importe mantiene su orden de magnitud y la IA puede hacer un análisis útil sin conocer al cliente real. Para una visión regional, vea nuestro análisis sobre la IA y los datos en África Occidental.
Lo esencial
El dinero móvil y las microfinanzas han acercado a millones de malgaches a los servicios financieros. Estos servicios producen datos muy sensibles sobre clientes vulnerables. La ley 2014-038, la CMIL y la supervisión de la CSBF obligan a protegerlos, también cuando los equipos usan IA generativa. La respuesta no es prohibir, sino controlar lo que sale en cada prompt.
ZeusLock detecta nombres, números móviles y datos de crédito antes de que lleguen a ChatGPT, Copilot o Gemini, los anonimiza o bloquea y deja constancia de cada incidente. Solicite una demo para adaptarlo a su institución.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


