IA y empleados en Guinea: por qué la formación no es suficiente
En Guinea, las fugas de datos hacia la IA vienen de empleados con prisa, no de piratas. Por qué falla la formación y cómo actuar en el momento del riesgo.
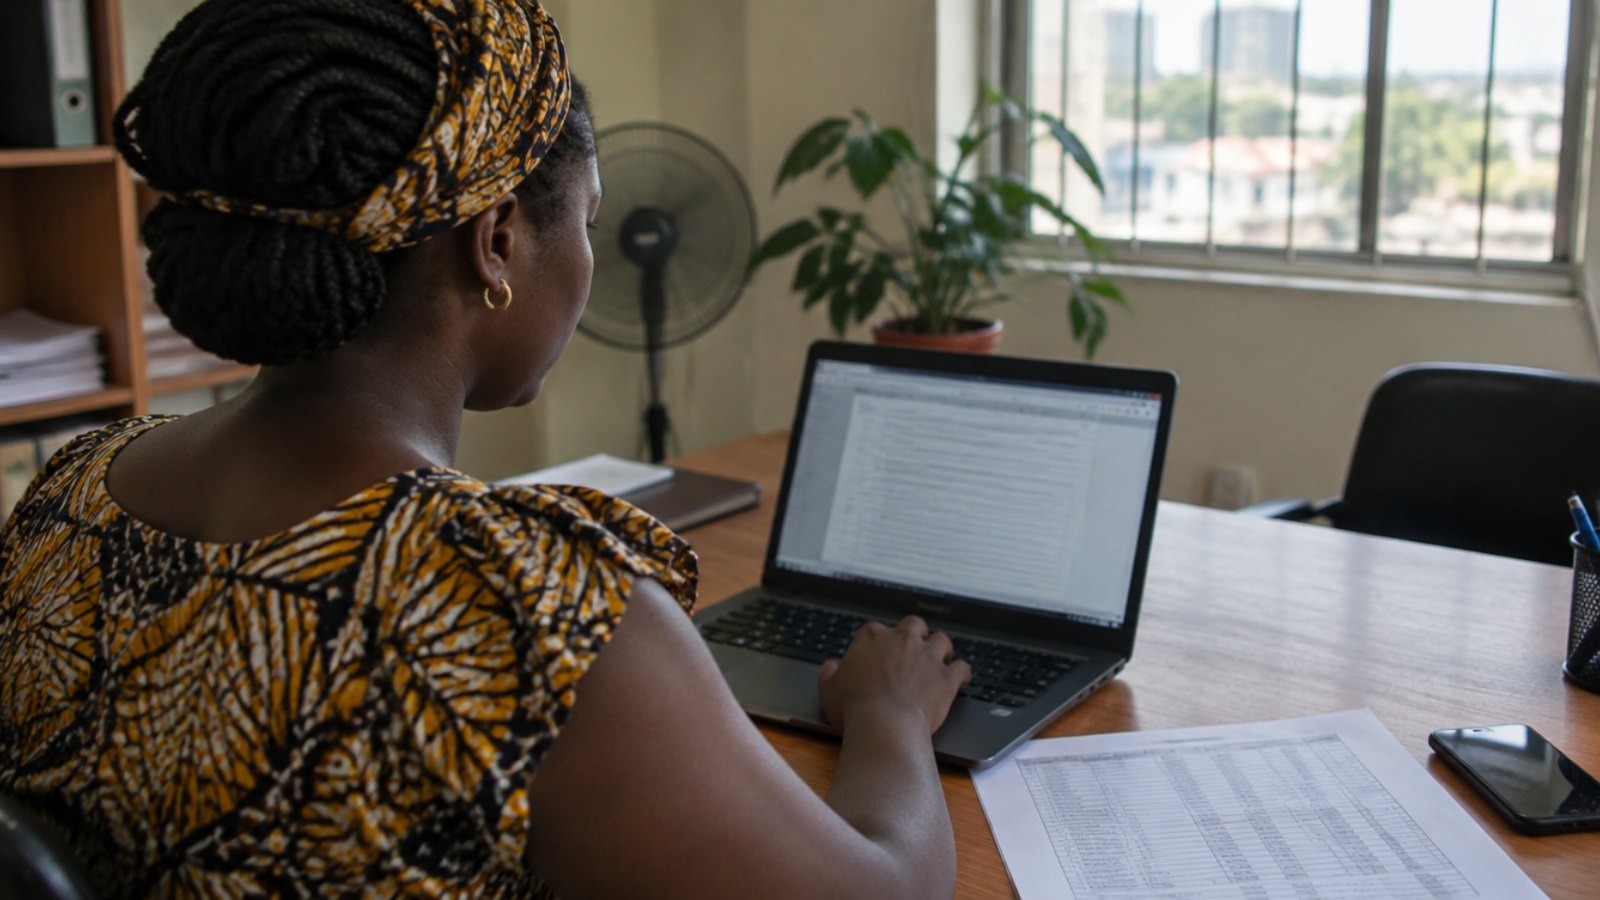
Son las seis de la tarde en las oficinas de una ONG en Kaloum. Una responsable de programa debe entregar un informe a los donantes a la mañana siguiente. Abre ChatGPT, pega la lista de beneficiarios con sus nombres, sus aldeas y sus números de teléfono, y pide un resumen limpio. El informe está listo en diez minutos. Los datos, en cambio, ya han viajado a un servidor en el extranjero.
Esta escena se repite cada día en Conakri, en bancos, empresas mineras, operadores de telecomunicaciones y organizaciones humanitarias. Nadie actúa con mala intención. La gente quiere hacer bien su trabajo, y rápido. Por eso el problema es ante todo una cuestión de comportamiento, y solo después una cuestión de tecnología.
Cómo usan realmente la IA los equipos guineanos
En la mayoría de las organizaciones, la IA generativa entró por la puerta de atrás. Un compañero le enseña la herramienta a otro, alguien la instala en su teléfono y se usa para una carta en francés o para traducir un documento al inglés para un socio. Muy pronto los usos se amplían:
reformular un correo a un cliente descontento, con su nombre y su número de cuenta;
resumir un contrato de subcontratación minera o el acta de una reunión;
limpiar una hoja de nóminas o una base de beneficiarios;
preparar una respuesta a una licitación con cifras internas.
Muchos empleados usan su cuenta personal gratuita, a veces desde su propio teléfono y con datos móviles. El empleador no ve nada. Describimos este fenómeno y su coste en nuestro artículo sobre el coste real de la IA en la sombra.
Lo que exige la Ley L/2016/037, incluso sin un regulador activo
La Ley n.º L/2016/037/AN sobre ciberseguridad y protección de datos personales obliga al responsable del tratamiento a proteger los datos frente a cualquier divulgación no autorizada. También regula las transferencias fuera de Guinea. Pegar una lista de beneficiarios en un asistente alojado en el extranjero afecta, por tanto, a ambas reglas a la vez.
La autoridad prevista por la ley aún no está plenamente constituida. Eso no cambia la responsabilidad de la organización. Si se produce una fuga, será el empleador quien tenga que explicar qué medidas había tomado. Explicamos el marco jurídico en nuestra guía sobre la Ley L/2016/037 y la gobernanza de la IA.
Por qué la formación por sí sola no basta
La respuesta habitual es organizar una sesión de sensibilización. Los participantes salen convencidos. Tres semanas después, con un plazo encima, vuelven a hacer exactamente lo mismo.
No es un defecto del personal guineano, es algo humano. Hay varias razones:
El olvido. Una regla aprendida en una sala se borra rápido si nadie la recuerda en el momento oportuno.
La urgencia. Cuando el director espera un documento, el cumplimiento pasa a segundo plano.
El riesgo invisible. No ocurre nada en pantalla al pegar datos sensibles. Ni aviso ni consecuencia inmediata.
Datos difíciles de reconocer. Un número de teléfono, de pasaporte o un identificador de Orange Money no siempre parecen un secreto.
Lo desarrollamos en por qué la formación en seguridad de IA no funciona. La formación sigue siendo útil, pero no se sostiene sola.
El empujón en el momento del riesgo
La idea es sencilla: intervenir justo cuando el empleado está a punto de enviar un dato sensible, y no tres semanas antes. Aparece un mensaje breve en el navegador: «Este texto contiene números de teléfono y nombres de beneficiarios. ¿Quiere anonimizarlos antes de enviarlo?».
Este pequeño recordatorio cambia el comportamiento mucho más que un curso largo. Aporta tres cosas:
Una toma de conciencia inmediata, en el momento de la decisión.
Una salida práctica, no solo una prohibición: el texto se envía, pero sin los datos personales.
Aprendizaje por repetición: tras unas cuantas alertas, el empleado quita los nombres antes de pegar, sin que nadie se lo pida.
El tono importa mucho. Un mensaje que culpabiliza empuja a sortear la herramienta. Un mensaje que ayuda, en un francés sencillo, se acepta.
Adaptar el enfoque al contexto guineano
Algunas realidades locales deben guiar el despliegue:
El idioma. Los mensajes deben estar en un francés claro. Muchos equipos hablan también susu, pular o malinké en el trabajo, así que las explicaciones orales de los mandos funcionan mejor en esas lenguas.
El teléfono. Una política que solo cubre los ordenadores de la oficina deja fuera gran parte del uso real.
Donantes y socios. Las ONG y las mineras rinden cuentas a socios extranjeros que preguntan cada vez más por la protección de datos.
Los equipos de campo. En Boké, Kamsar o Nzérékoré el personal tiene a menudo menos acceso a la formación. Un recordatorio automático les llega igual que a la sede.
Medir el cambio de comportamiento
Un buen sistema produce indicadores sencillos: alertas por semana, porcentaje de envíos anonimizados, departamentos más expuestos, tipos de datos más frecuentes. Al cabo de unas semanas, la curva debe bajar. Si no, hay que volver a ese departamento y hablar.
Estos registros sirven también como prueba. El día en que la autoridad guineana de protección de datos esté operativa, o cuando un donante pida una auditoría, la organización podrá demostrar lo que ha hecho. Para ver cómo se produce una fuga en la práctica, lea la anatomía de una fuga de datos por IA.
En resumen
En Guinea, las fugas de datos hacia la IA rara vez vienen de un ataque. Vienen de empleados con prisa que quieren hacer las cosas bien. La formación sienta las bases, pero lo que cambia de verdad los hábitos es un recordatorio útil en el momento del riesgo. La Ley L/2016/037 ya se aplica, así que conviene crear estos reflejos ahora.
ZeusLock detecta datos sensibles en prompts y archivos, propone anonimizarlos con un clic y registra cada incidente. Solicite una demo de ZeusLock para ver cómo acompañar a sus equipos sin frenarlos.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.