Gambia: hoteles, remesas e IA, cómo proteger los datos de clientes
Hoteles de la costa y servicios de remesas de la diáspora usan ya la IA. Reglas sencillas para proteger los datos de los clientes según la ley de 2025.
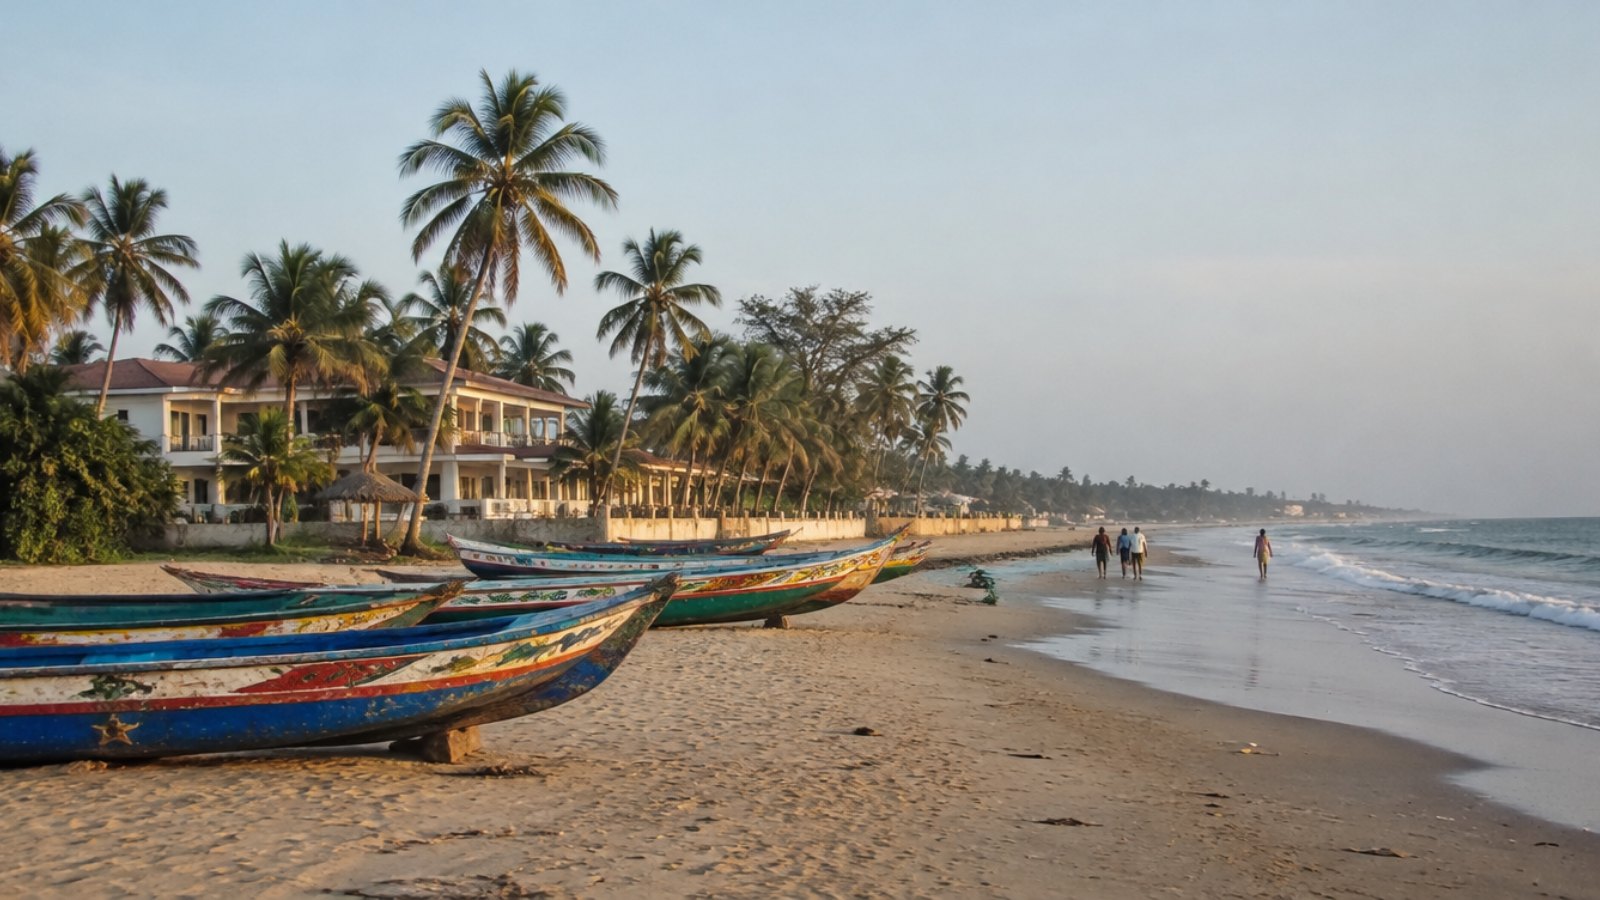
En la costa gambiana, entre Kololi y Kotu, los hoteles se preparan para la temporada alta. En recepción se gestionan reservas, copias de pasaportes y peticiones especiales de clientes europeos. A pocos kilómetros, en las agencias de envío de dinero de Serrekunda, los agentes atienden a familias que reciben el dinero enviado por parientes instalados en el Reino Unido, España o Estados Unidos.
Ambos sectores tienen algo en común: manejan a diario datos personales de clientes, y sus equipos empiezan a usar la IA generativa para ir más rápido. Con la nueva ley gambiana de protección de datos, es el momento de fijar reglas sencillas y aplicables.
Dos pilares de la economía gambiana
El turismo da vida a gran parte de la franja costera, desde los hoteles hasta los guías, las agencias de viajes y los restaurantes. Los visitantes llegan sobre todo en la estación seca, a menudo a través de turoperadores europeos.
Las remesas de la diáspora pesan todavía más. Según datos del Banco Mundial, representaron alrededor del 21 % del PIB de Gambia en 2024, una de las proporciones más altas de África. Bancos, operadores de envío de dinero y servicios de pago móvil tratan, por tanto, un gran volumen de datos sobre remitentes y beneficiarios.
La ley de 2025 en pocas palabras
La Ley de Protección de Datos Personales y Privacidad, aprobada en 2025, da por primera vez al país un marco general. Según los análisis publicados, la Comisión de Información (Information Commission), creada en 2021 para el acceso a la información, se encarga de supervisarla. Ya en octubre de 2025 organizó sesiones de sensibilización en las regiones.
Para un hotel o un servicio de envío de dinero, los puntos clave son: recoger solo los datos necesarios, protegerlos, notificar una brecha a la Comisión en un plazo de 72 horas, controlar las transferencias al extranjero y respetar el derecho de las personas a no ser objeto de una decisión totalmente automatizada. Presentamos esta ley en nuestro artículo sobre la nueva ley gambiana y la IA.
Hoteles y agencias: dónde toca la IA los datos de los clientes
En el turismo, la IA presta servicios reales. Pero algunos usos exponen a los clientes:
pegar la lista de llegadas del día, con nombres, números de pasaporte y fechas de estancia, para preparar un planning;
redactar una respuesta a una reseña negativa en línea adjuntando toda la reserva del cliente;
traducir un correo con información médica, como una alergia o una discapacidad;
hacer analizar un archivo de clientes fieles para una campaña de marketing.
Los viajeros europeos vienen de países donde se aplica el RGPD. Se fijan en el uso de sus datos, y sus turoperadores todavía más.
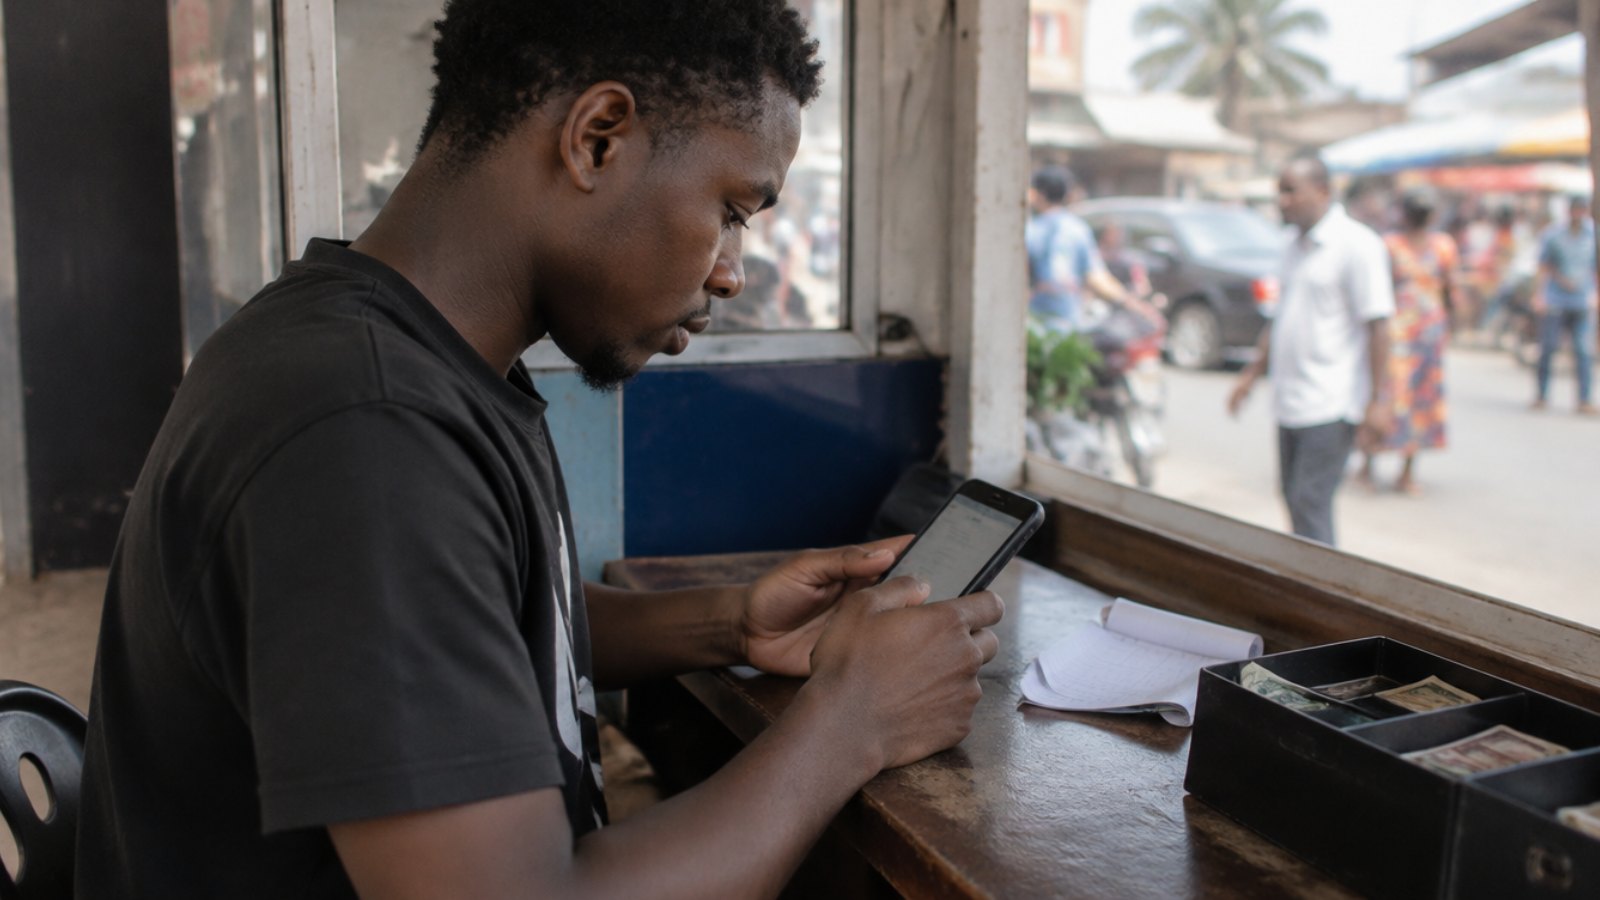
Remesas y fintech: datos aún más sensibles
En un servicio de envío de dinero o una fintech, los datos son a la vez personales y financieros. Un agente o un analista puede sentir la tentación de:
pedir a la IA que resuma una reclamación con el nombre del remitente, el del beneficiario y el importe;
pegar un extracto de transacciones para detectar una anomalía;
pedir ayuda para redactar un informe de cumplimiento que contiene documentos de identidad;
probar un modelo de puntuación de riesgo con datos reales de clientes.
Este último caso afecta directamente al derecho a oponerse a las decisiones automatizadas. Además, la ley prevé sanciones penales para ciertos tratamientos ilícitos. Una fuga de datos de la diáspora dañaría también la confianza, que es el principal activo de estos servicios.
Los datos de la diáspora tienen una particularidad: a menudo afectan a dos países a la vez. El remitente vive en Europa, donde se aplica el RGPD, y el beneficiario en Gambia, bajo la nueva ley. Una fuga puede interesar, por tanto, a varios reguladores, además de a los socios extranjeros del servicio de envío.
Reglas sencillas para el día a día
Las pequeñas empresas no necesitan un programa de cumplimiento pesado. Unas pocas reglas claras bastan para empezar:
Nunca introducir un número de pasaporte, de documento de identidad o de cuenta en una herramienta de IA pública.
Sustituir los nombres por iniciales o códigos antes de pedir ayuda con un correo o un análisis.
Usar cuentas profesionales en lugar de cuentas personales gratuitas.
Nombrar a un responsable al que comunicar dudas o errores, y que sepa que una brecha debe gestionarse en 72 horas.
Dejar constancia de los incidentes y de las medidas tomadas.
Estas reglas funcionan mejor cuando una herramienta las recuerda en el momento de pegar los datos. Si no, se olvidan rápido en plena temporada. Para entender cómo se produce una fuga, lea la anatomía de una fuga de datos por IA.
Los usos ocultos que no hay que descuidar
En muchas empresas, la dirección no sabe qué herramientas de IA usan sus equipos. Un recepcionista recurre a su teléfono, un desarrollador de fintech a un asistente de código. Estos usos invisibles tienen un coste, que describimos en el coste real de la IA en la sombra. Para una visión regional, consulte nuestro artículo sobre la IA generativa y la protección de datos en África Occidental.
En resumen
El turismo y las remesas de la diáspora están en el centro de la economía gambiana, y ambos dependen de la confianza de los clientes. La ley de 2025 y la Comisión de Información fijan ya reglas claras. Con unos pocos hábitos sencillos y un control en el momento del envío, hoteles y fintech pueden aprovechar la IA sin exponer los datos de sus clientes.
ZeusLock detecta datos sensibles en los prompts, los anonimiza antes del envío y conserva un registro de incidentes. Solicite una demo de ZeusLock para proteger los datos de sus clientes.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


