Argelia: IA, datos estratégicos y riesgo interno en la energía
Hidrocarburos, electricidad y grandes empresas públicas: en Argelia, la IA expone datos técnicos estratégicos. Cómo reducir el riesgo interno sin prohibirla.
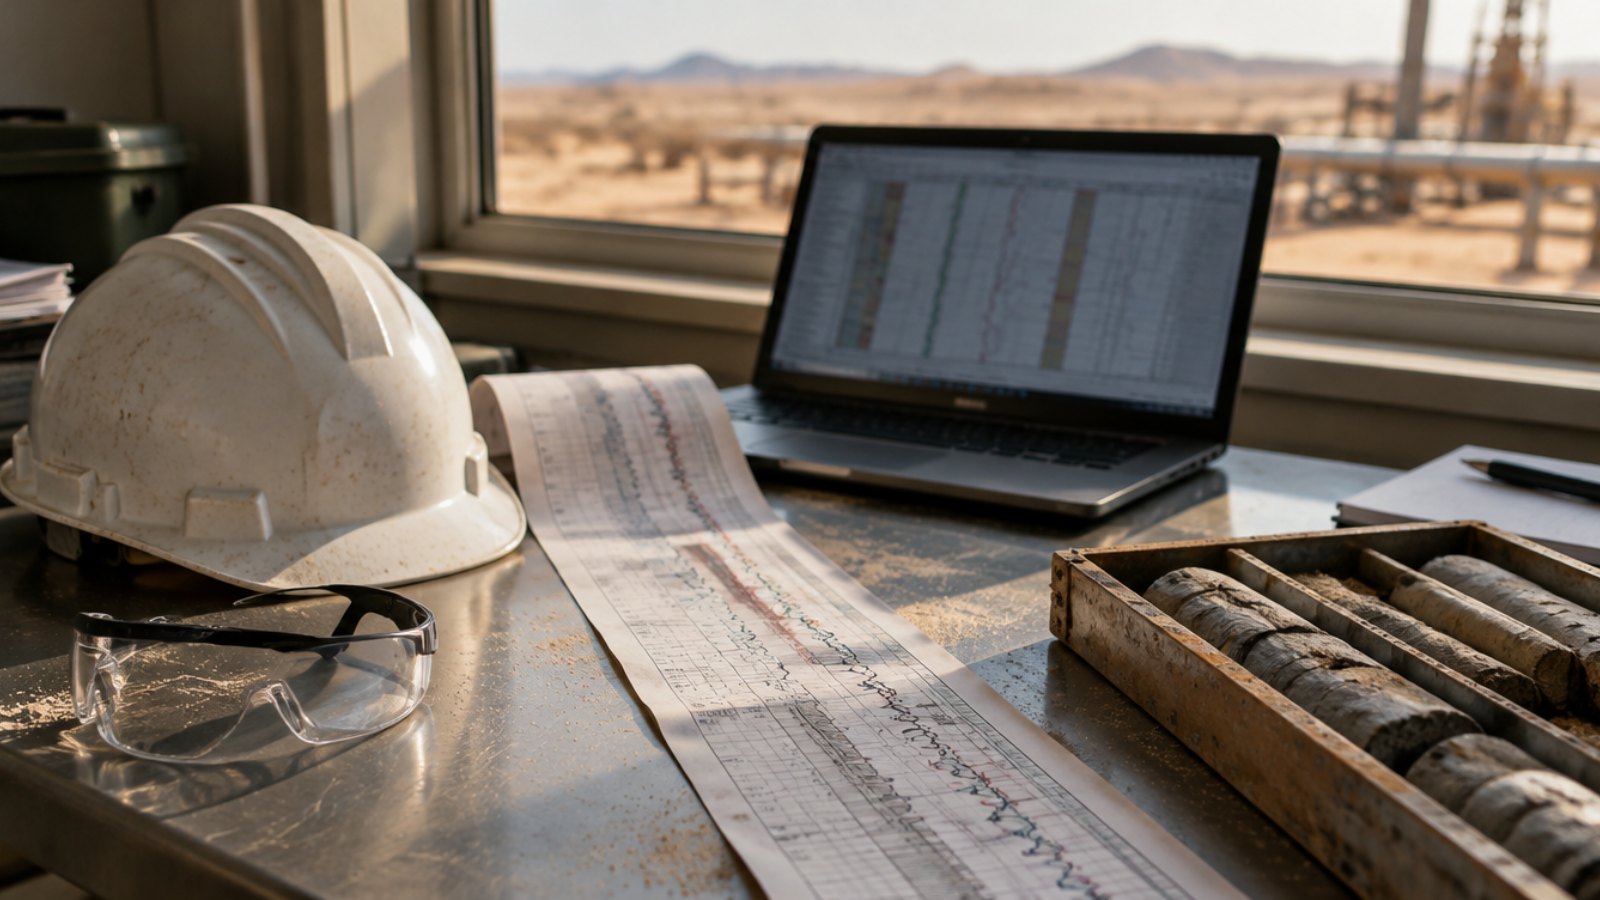
En una base de Hassi Messaoud, un ingeniero de yacimientos prepara una nota para su dirección. Tiene delante diagrafías de pozos, un modelo de yacimiento y el informe de un contratista extranjero. Para ganar una hora, pega parte del informe en un asistente de IA y pide un resumen. El texto queda claro y la nota sale a tiempo. Pero un fragmento de datos técnicos estratégicos acaba de salir de la empresa.
En la energía y en las grandes empresas públicas argelinas, esta escena no tiene nada de excepcional. El problema no es solo la protección de datos personales: es la protección del patrimonio técnico del país y el riesgo interno que lo acompaña.
La IA llega a los campos petroleros
La inteligencia artificial está ya en el centro de los debates del sector. En la 14.ª edición de NAPEC, celebrada en Orán en octubre de 2026, Sonatrach afirmó que la IA debe integrarse para acelerar la recuperación mejorada en los campos maduros. Baker Hughes y Halliburton presentaron estas herramientas como una palanca para producir más en yacimientos antiguos.
La misma crónica de Maghreb Émergent indica que Sonatrach prevé ejecutar el 26 % de su presupuesto de exploración y producción en asociación. Eso supone muchos intercambios de datos con petroleras extranjeras, empresas de servicios y oficinas de ingeniería. Cada intercambio es una ocasión más de copiar un documento en una herramienta que nadie ha validado.
Datos sensibles que no son personales
En una empresa energética, la información más sensible a menudo no son nombres ni teléfonos. Son:
los datos sísmicos, las diagrafías y los modelos de yacimiento;
los planos de instalaciones y los esquemas de redes eléctricas y de gas;
los pliegos de condiciones, las ofertas comerciales y las cláusulas de contratos con socios;
los informes de incidentes, las auditorías de seguridad y los procedimientos de explotación.
Gran parte de esta información queda fuera de la ley n.º 18-07 sobre datos personales, pero su fuga puede costar mucho más que una multa. Beneficia a competidores, a la otra parte de una negociación o a atacantes que preparan una intrusión.
El marco argelino se endurece
Los datos personales siguen siendo un reto. Los expedientes de RR. HH., la medicina laboral o las listas de subcontratistas dependen de la ley 18-07, modificada por la ley n.º 25-11 de julio de 2025, bajo el control de la ANPDP. Como explicamos en nuestra guía sobre la ley 18-07 y la IA generativa, la transferencia de estos datos al extranjero requiere en principio una autorización.
La ciberseguridad también ha dado un paso. El decreto presidencial n.º 26-07 del 7 de enero de 2026 obliga a las instituciones, administraciones y organismos públicos a crear una estructura dedicada a la seguridad de los sistemas de información, separada del área de TI y dependiente del máximo responsable. Debe mapear los riesgos, vigilar los sistemas de forma continua, notificar sin demora los incidentes e incluir cláusulas de confidencialidad en los contratos de subcontratación. En marzo de 2026, la Agencia de Seguridad de los Sistemas de Información, dependiente del Ministerio de Defensa Nacional, presentó la estrategia nacional 2025-2029, que menciona la IA entre las tecnologías que crean nuevas superficies de ataque.
El riesgo interno, a menudo involuntario
Cuando se habla de amenaza interna, se piensa en el empleado malintencionado que roba archivos antes de irse. Ese caso existe, y la IA se lo pone más fácil: un asistente puede resumir cientos de páginas confidenciales en segundos. Pero la gran mayoría de las fugas viene de empleados de buena fe que quieren ir más rápido. Esta IA en la sombra tiene un coste real que rara vez se mide.
Un ingeniero que traduce un informe técnico, una compradora que compara dos ofertas, un jurista que reformula una cláusula: ninguno cree estar cometiendo una falta. Sin embargo, una vez enviada, la información queda fuera del control de la empresa. Las herramientas de red clásicas no ven lo que se pega en un prompt, como explicamos en por qué el DLP de red falla ante ChatGPT.
Qué puede hacer una gran empresa pública
Prohibir la IA solo la empuja hacia los teléfonos personales. Un enfoque más sólido consiste en encuadrar los usos:
clasificar la información: datos técnicos estratégicos, datos comerciales, datos personales;
inventariar las herramientas de IA utilizadas, incluidas las de los contratistas presentes en el sitio;
ofrecer herramientas validadas para los usos habituales, como la traducción o el resumen;
controlar en el puesto de trabajo lo que se envía a un asistente de IA, y bloquear o anonimizar los elementos sensibles;
registrar cada incidente para la estructura de seguridad, los auditores y, en su caso, la ANPDP.
Este último punto coincide con las exigencias de registro de la ley 25-11 y con la obligación de notificar incidentes del decreto 26-07. Nuestro manual de despliegue en 90 días propone un calendario concreto para una organización grande.
Detectar también lo que no tiene formato
Un número de teléfono se detecta fácilmente. El nombre de un pozo, unas coordenadas de perforación o la referencia de una licitación, mucho menos. Un DLP adaptado al sector debe aprender los marcadores propios de la empresa: nombres de campos, códigos de proyecto, palabras clave de clasificación, en árabe y en francés. Es la condición para proteger el saber hacer, y no solo los datos personales.
En resumen
En la energía argelina, la IA llega cuando se multiplican las asociaciones y el Estado refuerza la seguridad de los sistemas de información. Los datos técnicos y estratégicos son los más expuestos, a menudo por empleados de buena fe. Encuadrar la IA, controlar lo que sale y conservar la traza de los incidentes es ya una cuestión de soberanía tanto como de cumplimiento.
ZeusLock detecta los datos sensibles y los marcadores propios de su empresa antes de que lleguen a un asistente de IA, los bloquea o anonimiza y conserva un registro útil. Solicite una demo para hablarlo con nuestro equipo.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.