Madagaskar, Gesetz 2014-038 und KI: Kundendaten im Offshoring schützen
Callcenter und BPO in Antananarivo verarbeiten Daten französischer Kunden mit KI. Was Gesetz 2014-038, die CMIL und die DSGVO verlangen und wie man handelt.
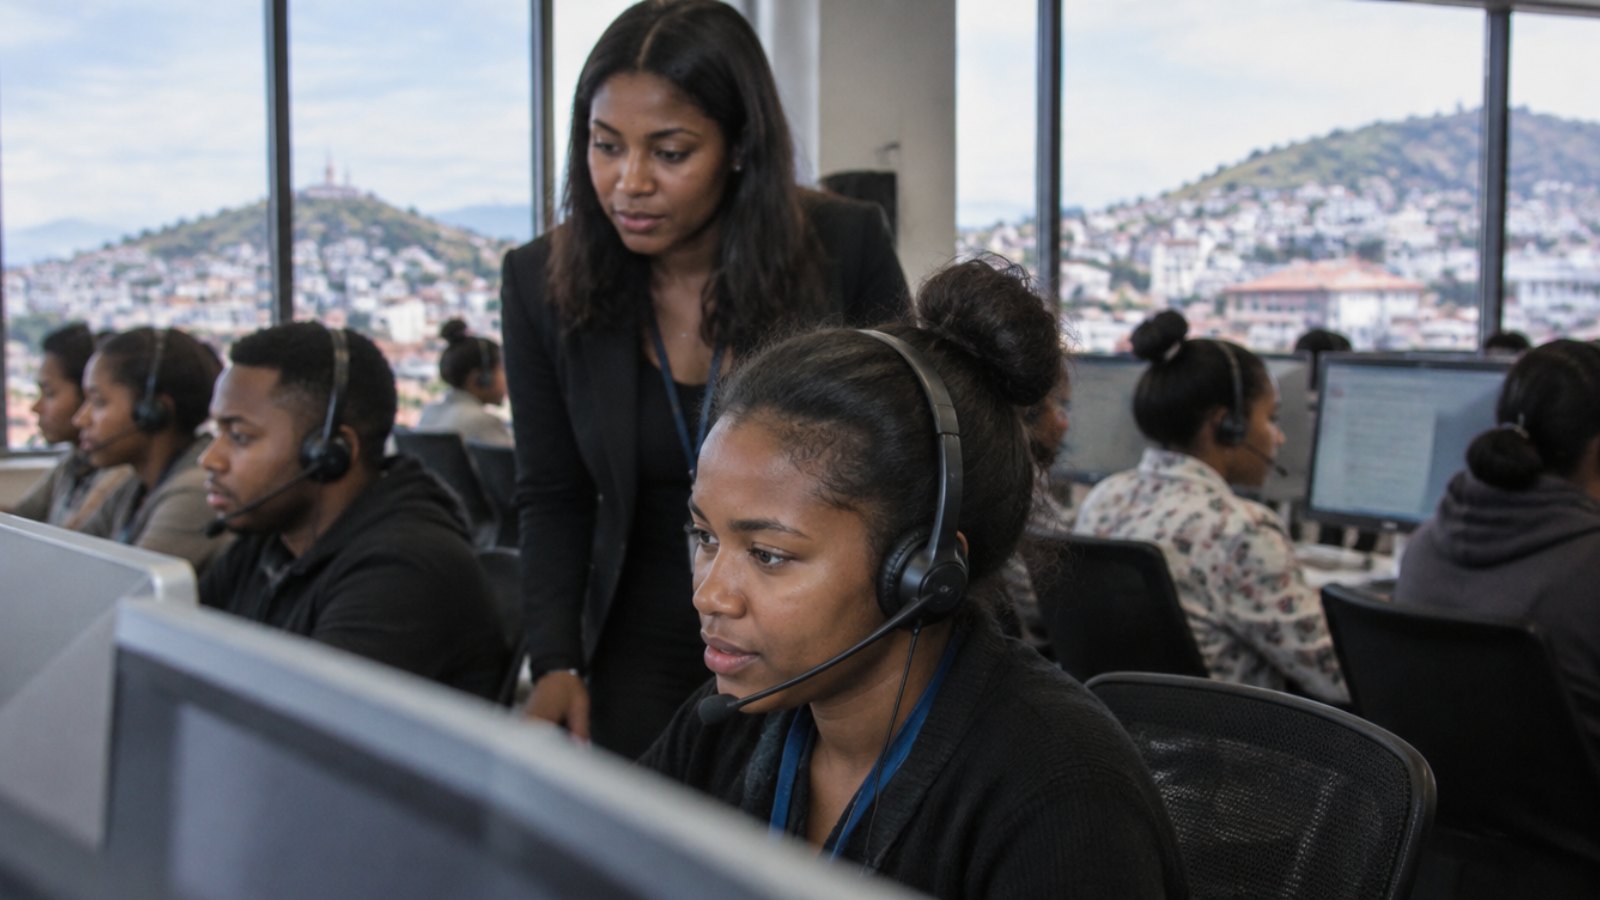
In Antananarivo beantwortet eine Mitarbeiterin die Anfrage eines Kunden eines französischen Telekomanbieters, während ihr Kollege Schadensfälle für einen europäischen Versicherer bearbeitet. Zwischen zwei Anrufen öffnen viele ChatGPT oder Copilot, um eine Antwort umzuformulieren, ein Gespräch zusammenzufassen oder einen Brief zu übersetzen. Das spart Zeit. Genau in diesem Moment verlassen aber Daten den Arbeitsplatz, die ihnen gar nicht gehören.
Für madagassische Outsourcing-Unternehmen ist das eine sehr praktische Frage. Sie unterliegen dem madagassischen Gesetz Nr. 2014-038 zum Schutz personenbezogener Daten, und ihre europäischen Auftraggeber bleiben an die DSGVO gebunden. Seit generative KI in den Callcentern angekommen ist, treffen beide Regelwerke in jedem einzelnen Prompt aufeinander.
Eine Branche, die von den Daten ihrer Kunden lebt
Outsourcing ist zu einem der wichtigsten Motoren für Arbeitsplätze in Madagaskars Städten geworden. Nach Zahlen der International Finance Corporation, die L'Express de Madagascar 2025 veröffentlichte, umfasst die Branche rund 45.000 Arbeitsplätze und könnte bis 2030 auf 100.000 wachsen. Über 230 Unternehmen sind dort tätig, und mehr als 80 % ihrer Kunden sind französische Firmen.
Das Modell beruht auf Vertrauen. Ein Auftraggeber übergibt einem Dienstleister in Tana seine Kundendateien, Beschwerdehistorien und manchmal Bank- oder Gesundheitsdaten. Derselbe Artikel berichtet, dass Werkzeuge wie ChatGPT, Microsoft Copilot oder interne Chatbots in der Branche bereits im Einsatz sind. Meist wird diese Nutzung weder dem Kunden mitgeteilt noch im Vertrag geregelt.
Was das Gesetz 2014-038 vorsieht
Das Gesetz Nr. 2014-038 folgt Grundsätzen, die aus dem europäischen Datenschutz bekannt sind. Es gilt für Verarbeitungen in Madagaskar, auch wenn sie im Auftrag ausländischer Unternehmen erfolgen. Zu den zentralen Regeln gehören:
Zweckbindung: Daten dürfen nur für den Zweck genutzt werden, für den sie erhoben wurden;
Verhältnismäßigkeit: Es dürfen nur die wirklich benötigten Daten verarbeitet werden;
Sicherheit: Verantwortlicher und Auftragsverarbeiter müssen die Daten vor unbefugtem Zugriff und Offenlegung schützen;
Kontrolle von Übermittlungen in Länder ohne angemessenes Schutzniveau.
Wer einen Kundendatensatz in einen im Ausland gehosteten KI-Assistenten kopiert, schafft damit zugleich eine neue Nutzung, eine Weitergabe an Dritte und sehr oft eine Übermittlung ins Ausland.
Die CMIL tritt endlich aus dem Schatten
Das Gesetz schafft eine Aufsichtsbehörde, die Madagassische Kommission für Informatik und Freiheiten (CMIL). Jahrelang existierte sie nur auf dem Papier. Noch im Februar 2025 beklagte die madagassische Presse bei einer von der Frankophonie unterstützten Evaluierungsmission, dass die Kommission nicht eingerichtet sei.
Das hat sich geändert. Im Februar 2026 erklärte die CMIL, sie sei in eine Phase verstärkter Arbeitsaufnahme eingetreten: Aufbau ihrer Gremien, Schulung ihrer Mitglieder mit einem Experten der OIF und bereits mehrere Dutzend registrierte Vorgänge, vor allem Anträge zur Herstellung der Konformität. Das Gesetz erlaubt ihr, Verwarnungen auszusprechen, Geldbußen zu verhängen und die Beschlagnahme einer Datenbank anzuordnen.
Die DSGVO reist mit den Akten
Für Madagaskar gibt es keinen Angemessenheitsbeschluss der Europäischen Kommission. Französische Auftraggeber arbeiten daher mit Standardvertragsklauseln und einem Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO. Dieser Vertrag nennt die genehmigten Unterauftragsverarbeiter und die geforderten Sicherheitsmaßnahmen.
Wer als Mitarbeiter einen KI-Assistenten für Endverbraucher nutzt, fügt unbemerkt einen Unterauftragsverarbeiter hinzu, den niemand genehmigt hat. Nach einem Vorfall oder bei einem Audit muss der madagassische Dienstleister erklären, was abgeflossen ist, an welchen Dienst und warum. Unsere Checkliste zu KI-VO und DSGVO Artikel 32 zeigt, welche Nachweise europäische Kunden zunehmend verlangen.
Wo das Risiko im Alltag entsteht
Datenabflüsse entstehen selten aus böser Absicht. Sie entstehen aus alltäglichen Handgriffen, die Zeit sparen sollen:
ein komplettes Kundengespräch mit Name, Adresse und Vertragsnummer einfügen, um eine freundlichere Antwort zu bekommen;
eine Zusammenfassung einer Schadensakte oder eines Kontoauszugs anfordern;
ein Beschwerdeschreiben mit IBAN oder medizinischen Angaben übersetzen lassen;
einen Ticket-Export hochladen, um Statistiken daraus zu ziehen.
Ein KI-Verbot funktioniert nicht: Die Mitarbeitenden weichen dann aufs Smartphone aus, ganz ohne Kontrolle. Dieses Muster und seine Kosten beschreiben wir in die realen Kosten der Schatten-KI.
KI behalten, Daten entfernen
Sinnvoll ist es, den Mitarbeitenden die KI zu lassen, aber zu kontrollieren, was in ihre Prompts gelangt. Konkret kann ein Dienstleister:
die tatsächlich genutzten KI-Werkzeuge in jedem Team erfassen;
Verträge und die Liste der Unterauftragsverarbeiter mit jedem Kunden aktualisieren;
sensible Daten vor dem Versand automatisch erkennen und dann anonymisieren, warnen oder blockieren;
ein Vorfallprotokoll führen, um Kundenaudits und Anfragen der CMIL zu beantworten.
Die formatbewahrende Anonymisierung hilft hier sehr: Ein Name wird zu einem anderen Namen, eine Vertragsnummer behält ihre Struktur, und der Assistent liefert trotzdem eine brauchbare Antwort. Einen breiteren Blick auf den Kontinent bietet unsere Analyse zu generativer KI und Datenschutz in Westafrika.
Das Wichtigste in Kürze
Die BPO und Callcenter Madagaskars verarbeiten vor allem Daten europäischer Kunden. Das Gesetz 2014-038 regelt diese Verarbeitung, die CMIL nimmt ihre Arbeit auf, und die DSGVO wirkt über die Verträge. Generative KI ist in den Teams längst angekommen. Die Frage ist nicht mehr, ob sie genutzt wird, sondern ob sich belegen lässt, dass dabei keine Daten offengelegt werden.
ZeusLock erkennt, anonymisiert oder blockiert sensible Daten, bevor sie ChatGPT, Copilot oder Gemini erreichen, direkt auf dem Gerät der Mitarbeitenden, und dokumentiert jeden Vorfall. Fordern Sie eine Demo an und sehen Sie, wie das in Ihren Teams funktioniert.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.