Generative KI in Westafrika: So schützen Sie Ihre sensiblen Daten
Senegal, Elfenbeinküste, Benin: Jeder Prompt an ChatGPT kann zu einer unzulässigen Datenübermittlung werden. Rechtsrahmen, Risiken und AI DLP.
In Dakar, Abidjan und Cotonou ist generative KI schneller in den Büros angekommen als die Sicherheitsrichtlinien. Ein Kundenberater kopiert einen Kontoauszug in ChatGPT, um eine Antwort zu formulieren. Eine Juristin lässt einen KI-Assistenten einen Vertrag mit einem öffentlichen Partner zusammenfassen. Ein Entwickler schickt eine Konfigurationsdatei an Copilot, um einen Fehler zu beheben. Jedes Mal verlassen sensible Daten das Unternehmen, oft in Richtung von Servern außerhalb des Kontinents.
Für Unternehmen in Westafrika ist das nicht nur ein technisches Thema. Es geht um Compliance, Souveränität und das Vertrauen der Kunden. Dieser Artikel zeigt den rechtlichen Rahmen, die konkreten Risiken und wie Sie Ihre Daten schützen, ohne die Einführung von KI auszubremsen.
Schnelle Einführung, meist unsichtbar
In Banken, Telekommunikationsanbietern, Versicherungen und Behörden der Region wird generative KI zunächst individuell genutzt. Mitarbeitende verwenden private Konten im Browser oder auf dem Smartphone, ohne Freigabe durch die IT. Genau das nennt man Shadow AI.
Das Problem ist nicht das Werkzeug selbst. Das Problem ist, was man ihm anvertraut: Telefonnummern von Kunden, Ausweisdokumente, Mobile-Money-Daten, Gesundheitsakten, Gehälter, Quellcode, API-Zugangsdaten. Einmal in einem Prompt abgeschickt, liegen diese Informationen vollständig außerhalb der Kontrolle des Unternehmens. Diese versteckten Kosten beschreiben wir in Die wahren Kosten von Shadow AI im Jahr 2026.
Was das Recht in Westafrika vorschreibt
Entgegen einer verbreiteten Annahme ist die Region kein rechtsfreier Raum. Mehrere Länder verfügen seit Jahren über solide Datenschutzgesetze und aktive Aufsichtsbehörden.
Senegal: Das Gesetz Nr. 2008-12 vom 25. Januar 2008 regelt die Verarbeitung personenbezogener Daten. Die Commission de protection des Données Personnelles (CDP) überwacht die Einhaltung, und eine Überarbeitung läuft, um KI-Anwendungen besser abzudecken.
Elfenbeinküste: Das Gesetz Nr. 2013-450 vom 19. Juni 2013 zum Schutz personenbezogener Daten wird von der ARTCI durchgesetzt.
Benin: Das Digitalgesetzbuch (Gesetz Nr. 2017-20) widmet dem Datenschutz ein ganzes Buch, beaufsichtigt von der APDP.
Regionale Ebene: Der Zusatzakt der ECOWAS von 2010 zum Datenschutz schafft eine gemeinsame Grundlage, und die Malabo-Konvention der Afrikanischen Union ist im Juni 2023 in Kraft getreten.
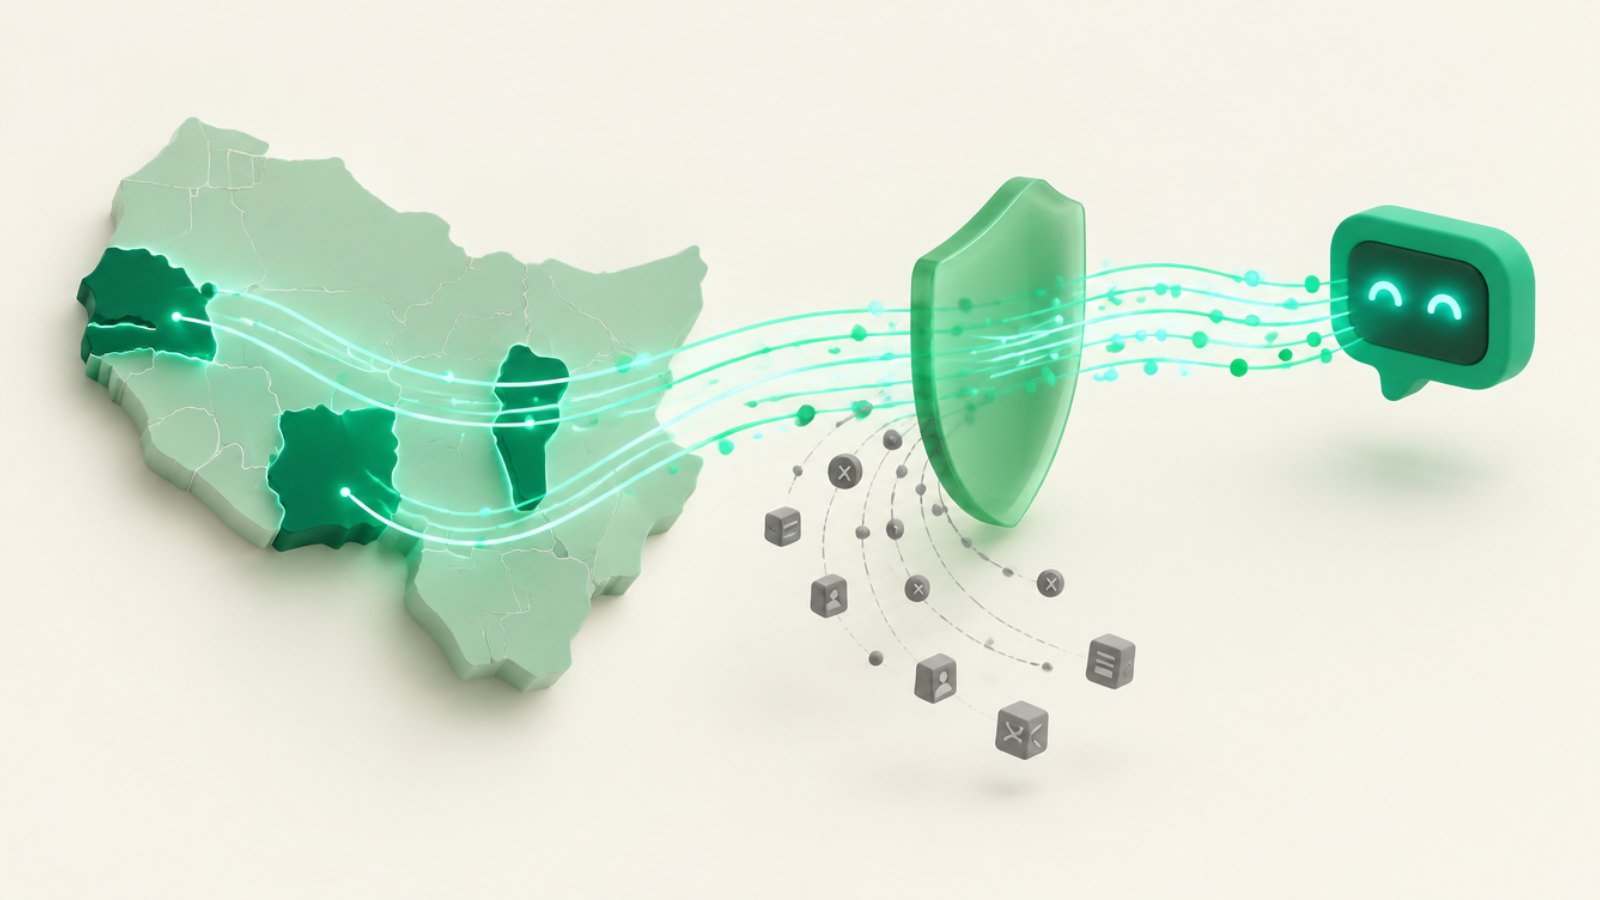
Diese Gesetze haben einen für KI entscheidenden Punkt gemeinsam: Sie regeln die Übermittlung von Daten in Drittländer streng. In der Regel ist eine Übermittlung nur erlaubt, wenn das Zielland ein angemessenes Schutzniveau bietet, oder mit Genehmigung der Aufsichtsbehörde. Wenn ein Mitarbeiter Kundendaten in einen KI-Assistenten mit Hosting in den USA einfügt, passiert genau das, ganz ohne Formalitäten.
Warum klassische Sicherheitstools nicht ausreichen
Viele Unternehmen der Region haben in Firewalls, Virenschutz und teilweise in E-Mail-DLP investiert. Diese Werkzeuge wurden für eine andere Welt gebaut. Sie überwachen Anhänge und Dateiübertragungen, nicht den Text, der in ein Chatfenster getippt oder eingefügt wird. Diese Lücke erklären wir in Warum E-Mail-DLP bei ChatGPT versagt.
KI-Tools einfach zu sperren, ist ebenfalls keine dauerhafte Lösung. Teams umgehen das Verbot mit dem Smartphone, und das Unternehmen verliert Transparenz und Produktivität zugleich.
Die am stärksten gefährdeten Daten in der Region
Einige Datenkategorien tauchen bei KI-bezogenen Datenabflüssen in Westafrika immer wieder auf:
Telefonnummern und Mobile-Money-Kennungen, die in der Kundenkommunikation allgegenwärtig sind.
Nummern des ECOWAS-Personalausweises und des Reisepasses, die bei der Kontoeröffnung erfasst werden.
Finanzdaten: Kontoauszüge, IBANs, Transaktionsverläufe.
Gesundheitsdaten, vor allem bei Versicherungen und Krankenkassen.
Technische Geheimnisse: API-Schlüssel, Passwörter, Verbindungszeichenfolgen.
Ein pragmatischer Ansatz: AI DLP
AI Data Loss Prevention greift genau in dem Moment, in dem Daten an die KI gehen. Konkret sorgt eine Lösung wie ZeusLock für Folgendes:
Erkennen sensibler Daten in Prompts und Dateien, die an KI-Assistenten gesendet werden, einschließlich regionaler Formate.
Anonymisieren dieser Daten vor dem Versand, wobei ihr Format erhalten bleibt, damit die Antwort der KI nützlich bleibt. Mehr dazu in unserem Artikel über formaterhaltende Anonymisierung.
Blockieren der kritischsten Übermittlungen gemäß Ihren Richtlinien.
Protokollieren jedes Vorfalls, um bei einer Prüfung durch CDP, ARTCI oder APDP Nachweise vorlegen zu können.
Die Mitarbeitenden nutzen weiterhin KI. Das Unternehmen behält die Kontrolle über seine Daten.
Wo Sie anfangen sollten
Sie brauchen kein Projekt über achtzehn Monate. Ein Vorgehen in drei Schritten hat sich bewährt:
Beobachten Sie zwei bis vier Wochen lang, welche Tools genutzt werden und welche Daten dorthin fließen.
Sensibilisieren Sie die Teams mit konkreten Warnungen genau in dem Moment, in dem das Risiko entsteht.
Schützen Sie Ihre Daten, indem Sie schrittweise die Anonymisierung und dann die Blockierung für die sensibelsten Daten aktivieren.
Unser 90-Tage-Leitfaden für die Einführung beschreibt jeden Schritt.
Fazit
Generative KI ist eine echte Chance für Unternehmen in Westafrika. Doch jeder Prompt kann nach senegalesischem, ivorischem oder beninischem Recht zu einer unzulässigen Datenübermittlung werden. Unternehmen, die das Thema jetzt angehen, gewinnen doppelt: Sie sichern ihre Daten und ermöglichen den Einsatz von KI mit vollem Vertrauen.
Möchten Sie wissen, welche sensiblen Daten in Ihrer Organisation bereits an KI-Tools fließen? Fordern Sie eine ZeusLock-Demo an.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.


