Banques et assurances en Tunisie : encadrer l'IA générative en pratique
Loi 2004-63, loi bancaire 2016-48, circulaire BCT 2021-05 : comment les banques et assureurs tunisiens peuvent encadrer l'IA et protéger les données clients.
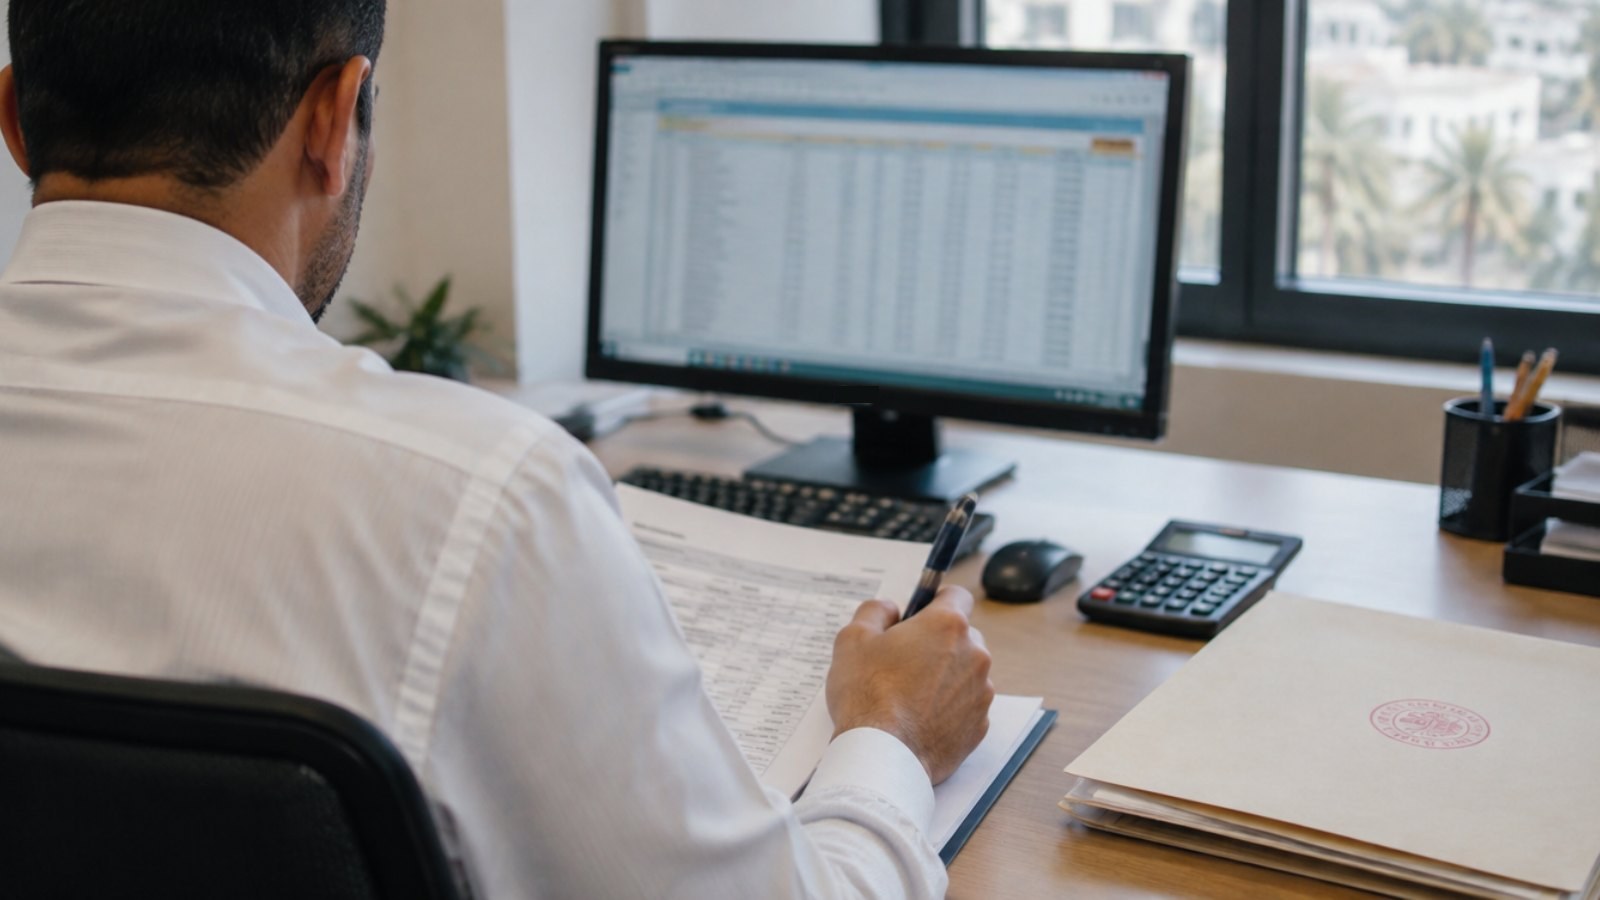
Dans une agence bancaire de Sfax, un conseiller prépare un dossier de crédit immobilier. Au siège d'un assureur à Tunis, une gestionnaire de sinistres rédige un courrier de refus. Au service conformité, un analyste résume un rapport d'audit. Tous les trois ont un assistant IA ouvert dans un onglet, et tous les trois manipulent des données que la loi protège doublement : comme données personnelles et comme secret professionnel.
Pour les banques et les assureurs tunisiens, la question n'est plus de savoir si leurs équipes utilisent l'IA générative. Elle est de savoir comment l'encadrer en pratique, sans attendre la prochaine réforme ni le prochain incident.
Une IA déjà présente dans la finance tunisienne
Le secteur s'y intéresse ouvertement. En mai 2024, la Fédération tunisienne des sociétés d'assurances a consacré ses Rendez-vous de Carthage aux enjeux de l'intelligence artificielle, notamment pour la gestion des sinistres et la lutte contre la fraude. En septembre 2025, MAE Assurances a annoncé un agent conversationnel fondé sur l'IA, présenté comme une première dans l'assurance en Tunisie.
Ces projets sont encadrés. Le risque vient surtout des usages informels : un collaborateur qui colle un relevé de compte, un rapport d'expertise ou une liste de clients dans un outil grand public pour gagner du temps.
Trois textes à garder en tête
Un établissement financier tunisien qui encadre l'IA doit articuler trois sources :
La loi organique n° 2004-63 sur les données personnelles, contrôlée par l'INPDP : déclaration des traitements, interdiction de communiquer des données à des tiers sans base légale, et transfert vers l'étranger soumis à autorisation. Nous l'avons détaillée dans notre article sur la loi 2004-63 et les développeurs offshore.
La loi n° 2016-48 relative aux banques et aux établissements financiers. Son article 61 impose aux dirigeants et au personnel le secret professionnel. Son article 81 encadre l'externalisation : convention écrite, information préalable de la Banque Centrale de Tunisie et respect de la loi 2004-63.
La circulaire BCT n° 2021-05 du 19 août 2021 sur la gouvernance des banques et des établissements financiers. Elle demande au conseil d'administration de protéger les données personnelles des déposants et des usagers, et à la direction de mettre en place les mécanismes de protection correspondants.
Pour les assureurs, le Comité général des assurances joue le rôle de superviseur, et les obligations de la loi 2004-63 s'appliquent de la même façon aux dossiers de sinistres et aux données de santé.
L'outil d'IA, un prestataire comme un autre
Un point est souvent négligé. Quand un service d'IA en ligne traite des données de clients pour le compte d'une banque, il agit comme un prestataire externe. Selon la loi 2016-48, une externalisation suppose un contrat écrit et une information préalable de la BCT. Un abonnement pris par un service avec une carte d'entreprise ne remplit aucune de ces conditions. S'y ajoute la question du transfert : la plupart des assistants IA grand public traitent les données sur des serveurs situés hors de Tunisie. Au regard de la loi 2004-63, ce transfert demande en principe une autorisation de l'INPDP, que personne n'a sollicitée quand l'outil s'est installé de façon informelle.
La BCT elle-même renforce sa sécurité : en juillet 2026, elle a lancé un appel d'offres pour créer un centre opérationnel de sécurité chargé de surveiller en continu son environnement numérique. Le signal pour la place est clair.
Les cas d'usage les plus risqués
Dans les banques et les assurances, les fuites suivent souvent les mêmes schémas :
un relevé de compte ou un tableau d'amortissement collé pour vérifier un calcul ;
un dossier de sinistre automobile ou santé résumé avant un comité ;
un courrier de réclamation traduit de l'arabe vers le français, avec le RIB du client ;
un fichier de prospects téléversé pour préparer une campagne commerciale ;
une alerte de lutte contre le blanchiment reformulée, avec les noms des personnes concernées.
Le dernier cas est particulièrement sensible : une déclaration de soupçon est confidentielle par nature, et sa divulgation peut poser un problème bien plus grave qu'une simple violation de données.
Une méthode en cinq étapes
Pour passer de l'interdiction de principe à un usage maîtrisé, un établissement peut :
recenser les outils d'IA utilisés, par métier et par agence ;
valider un ou deux outils, avec un contrat conforme à l'article 81 et une analyse du transfert de données au regard de la loi 2004-63 ;
définir les données interdites : RIB, numéro de compte, CIN, données de santé, informations de lutte contre le blanchiment ;
contrôler les prompts et les fichiers sur le poste de travail, et anonymiser ce qui doit l'être ;
conserver un journal des incidents pour l'audit interne, le comité des risques et l'inspection de la BCT.
L'anonymisation qui préserve le format permet de garder l'utilité de l'outil : un RIB fictif mais valide, un nom remplacé par un autre, un montant conservé. La formation reste utile, mais elle ne suffit pas, comme nous l'expliquons dans pourquoi la formation à la sécurité IA ne fonctionne pas.
Anticiper la réforme et les exigences européennes
Une proposition de loi organique sur les données personnelles est examinée par le Parlement. Elle prévoit notamment l'encadrement de l'IA, des analyses d'impact et un délégué à la protection des données. Les banques tunisiennes liées à des groupes européens connaissent déjà ces exigences, proches de celles décrites dans notre checklist RGPD article 32 et règlement IA.
En résumé
Banques et assureurs tunisiens disposent déjà d'un cadre clair : loi 2004-63, loi bancaire 2016-48, circulaire BCT 2021-05. Appliqué à l'IA, il impose de traiter chaque outil comme un prestataire, de protéger le secret professionnel et de pouvoir prouver ce qui sort. C'est un chantier opérationnel, pas seulement juridique.
ZeusLock détecte les RIB, numéros de compte, CIN et données de santé dans les prompts et les fichiers, les anonymise ou les bloque sur le poste, et garde la trace de chaque incident. Demandez une démo pour voir comment l'adapter à votre établissement.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


