Secret d'affaires et IA en Allemagne : le GeschGehG pour les PME
Plans, prix fournisseurs, procédés : en Allemagne, le GeschGehG ne protège que les secrets bien gardés. Comment le Mittelstand peut encadrer l'IA générative.
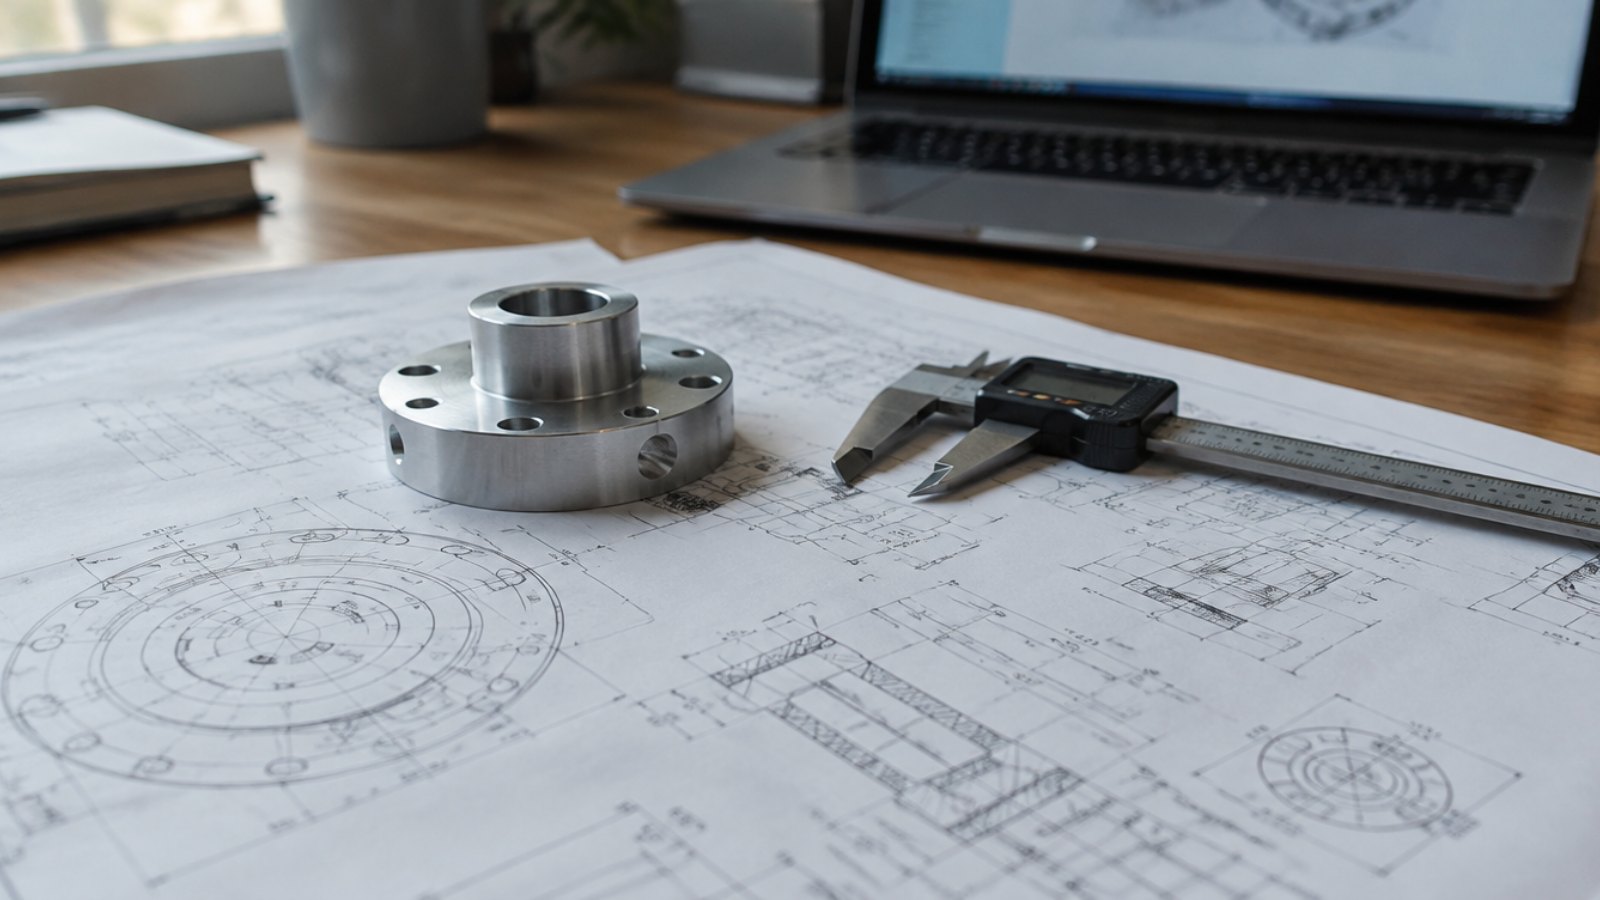
Un plan de pièce usinée, une grille de prix fournisseur, les paramètres d'un procédé de soudage mis au point en dix ans : dans une PME industrielle allemande, la vraie valeur tient souvent dans quelques fichiers. Ces fichiers circulent aujourd'hui dans des outils d'IA générative, parfois sans que la direction le sache.
Or le droit allemand pose une condition simple : un secret d'affaires n'est protégé que si l'entreprise a pris des mesures de confidentialité appropriées. Coller un plan dans un chatbot public peut fragiliser cette protection. Voici comment le Mittelstand peut garder la main.
Le GeschGehG en deux minutes
La loi sur la protection des secrets d'affaires, le Gesetz zum Schutz von Geschäftsgeheimnissen (GeschGehG), est en vigueur depuis le 26 avril 2019. Elle transpose la directive européenne 2016/943 sur le secret des affaires.
Son article 2 définit le secret d'affaires. Une information n'en est un que si elle remplit trois conditions :
elle n'est pas généralement connue ou facilement accessible, et a donc une valeur économique ;
elle fait l'objet de mesures de confidentialité appropriées (angemessene Geheimhaltungsmaßnahmen) prises par son détenteur légitime ;
il existe un intérêt légitime à la garder secrète.
La deuxième condition change tout. Avant 2019, la volonté de garder une information secrète suffisait souvent. Depuis, en cas de litige, l'entreprise doit montrer ce qu'elle a concrètement fait pour protéger l'information. Sans mesures, pas de secret d'affaires, et donc pas d'action contre celui qui l'a utilisé.
Ce que les équipes envoient vraiment à l'IA
Dans un bureau d'études ou un service achats, l'IA générative rend de vrais services : résumer un cahier des charges, traduire une offre pour un client étranger, comparer des devis, rédiger une notice. Le problème, c'est la matière première de ces demandes.
des extraits de plans et de nomenclatures, avec cotes et tolérances ;
des prix d'achat, des remises et des conditions négociées avec les fournisseurs ;
des paramètres machines, des recettes de matériaux ou des résultats d'essais ;
des listes de clients avec volumes et marges.
Chacune de ces informations peut constituer un secret d'affaires. Une fois envoyée vers un service grand public, elle quitte le périmètre de l'entreprise. Selon les conditions du fournisseur, elle peut être conservée, relue par des humains ou servir à l'entraînement. Nous avons décrit ce scénario dans notre article sur l'anatomie d'une fuite de données par l'IA.
Pourquoi un simple règlement intérieur ne suffit pas
Beaucoup d'entreprises ont réagi par une note interne : interdiction de mettre des données confidentielles dans ChatGPT. C'est un bon début, mais devant un juge, la question sera de savoir si les mesures étaient appropriées au regard de la valeur de l'information et des risques connus.
Une règle que personne ne peut appliquer au quotidien pèse peu. Un technicien pressé ne relit pas la charte avant de demander une traduction. L'usage de l'IA est devenu un risque connu : les mesures doivent donc en tenir compte, avec des moyens techniques et pas seulement des consignes.
Des mesures appropriées, adaptées à l'IA
La loi ne donne pas de liste fermée. Les commentateurs s'accordent en général sur trois familles de mesures : organisationnelles, juridiques et techniques. Appliquées à l'IA générative, cela donne par exemple :
Classer les informations : identifier les plans, prix et procédés qui comptent vraiment, et les marquer.
Choisir les outils autorisés : des services d'IA avec un contrat d'entreprise, sans réutilisation des données pour l'entraînement.
Contrôler au moment de l'envoi : détecter les informations sensibles dans le prompt ou le fichier avant qu'ils partent.
Former sur des cas réels : montrer aux équipes ce qu'est un secret d'affaires dans leur métier.
Documenter : garder la preuve des règles, des contrôles et des incidents traités.
Les fournisseurs et les clients aussi
Dans l'industrie, les secrets ne sont pas seulement les vôtres. Un sous-traitant automobile reçoit les plans de son donneur d'ordre sous accord de confidentialité. Si ces plans finissent dans un outil d'IA public, c'est le contrat qui est en jeu, et parfois la relation commerciale.
Les grands clients posent d'ailleurs de plus en plus la question dans leurs audits fournisseurs. Pouvoir montrer une politique d'usage de l'IA appliquée techniquement devient un argument commercial. Pour les entreprises qui veulent aller plus loin, notre article sur l'IA souveraine pour les RSSI européens détaille les options d'hébergement.
Le rôle du Betriebsrat
Un outil qui analyse ce que les salariés envoient à l'IA touche à la surveillance du travail. En Allemagne, le comité d'entreprise a un droit de codécision sur les dispositifs techniques capables de contrôler le comportement des salariés. Il faut donc l'associer dès le départ. Nous avons consacré un article entier à ce sujet : déployer l'IA générative avec le Betriebsrat.
La bonne nouvelle, c'est que protection des secrets et respect des salariés vont dans le même sens. Une solution qui anonymise les données au lieu de tout bloquer, et qui ne conserve que les incidents utiles, est plus facile à faire accepter.
Comment ZeusLock aide le Mittelstand
ZeusLock s'installe sur les postes et navigateurs des salariés. Il repère dans les prompts et les fichiers les données sensibles : références de pièces, prix, noms de clients, données personnelles. Selon la règle choisie, il avertit, bloque ou remplace la donnée par une valeur fictive de même format, pour que la réponse de l'IA reste utile. Notre article sur l'anonymisation qui préserve le format explique le principe.
Chaque incident est journalisé. Ces journaux deviennent une pièce concrète du dossier de mesures de confidentialité exigé par le GeschGehG.
À retenir
Le GeschGehG ne protège que les secrets que l'entreprise protège elle-même. Avec l'IA générative, ces mesures doivent agir au moment où le salarié envoie sa demande, et laisser une trace. Classer, outiller, former et documenter : c'est ce qui fera la différence en cas de litige.
Vous voulez voir comment ZeusLock protège vos plans et vos données fournisseurs sans freiner vos équipes ? Demandez une démo.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


