IA et infrastructures critiques en Norvège : sikkerhetsloven et NSM
Pétrole, gaz, réseaux électriques : en Norvège, les données opérationnelles touchent à la sécurité nationale. Comment encadrer l'IA avec la sikkerhetsloven.
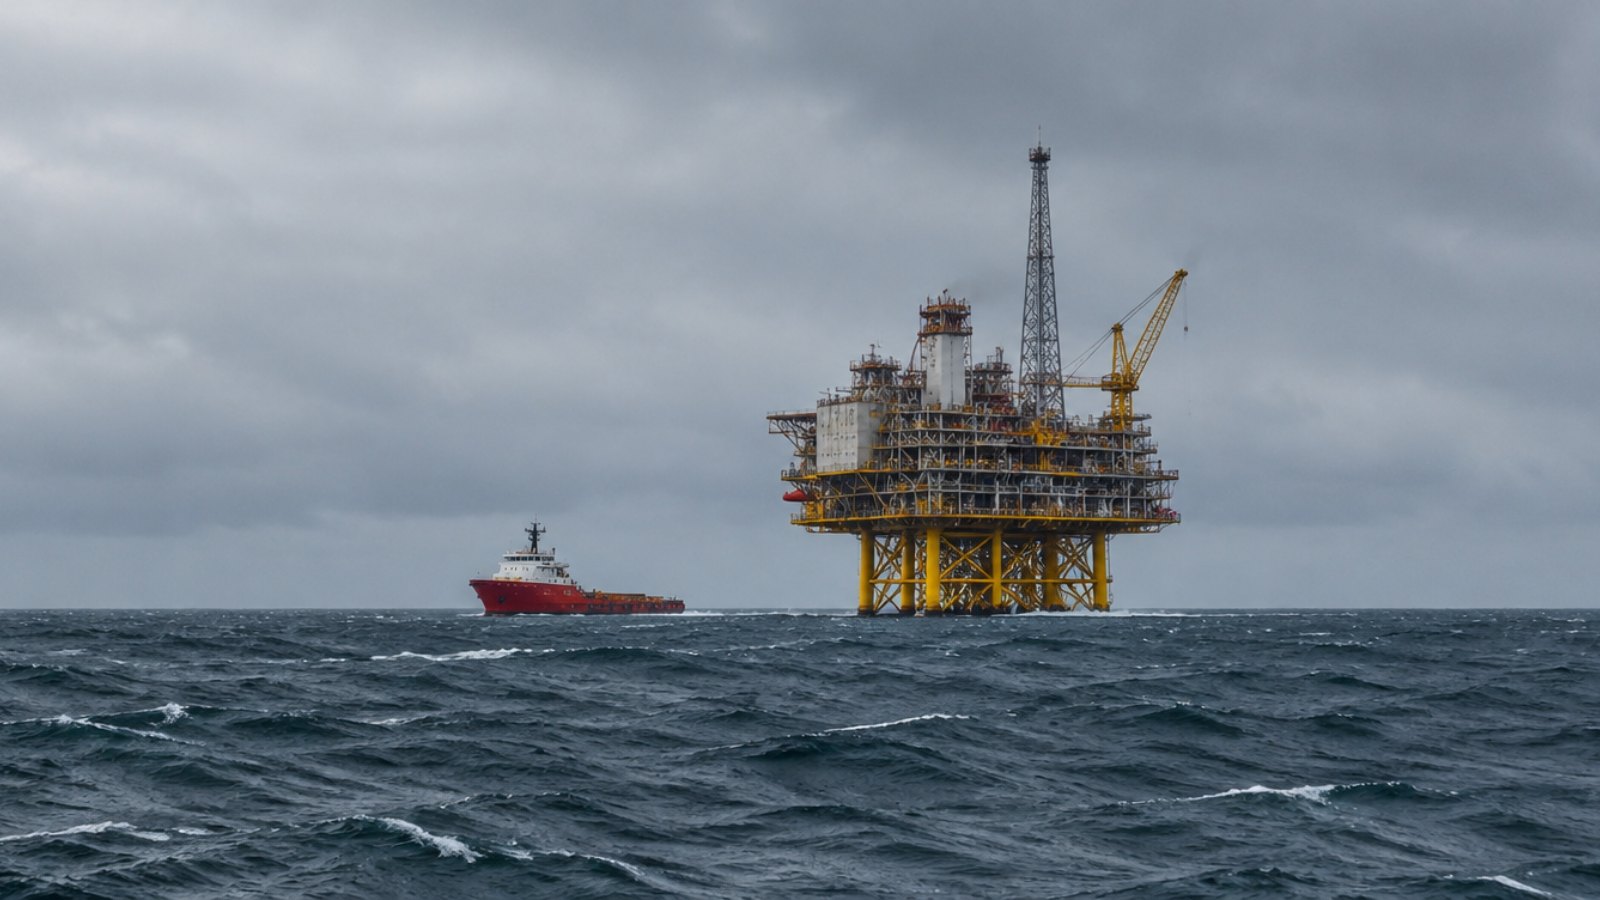
Plateformes en mer du Nord, réseaux électriques, barrages hydroélectriques, gazoducs vers le continent : la Norvège exploite des infrastructures dont dépend une bonne partie de l'Europe. Les ingénieurs et opérateurs qui les font tourner utilisent, comme tout le monde, des outils d'IA générative pour rédiger, résumer et analyser.
Dans ce secteur, une fuite ne se limite pas à un problème de conformité. Un schéma de procédé, un plan de maintenance ou un rapport de vulnérabilité peut intéresser des acteurs hostiles. Voici comment la loi norvégienne sur la sécurité et les recommandations de la NSM s'appliquent à l'usage de l'IA.
La loi sur la sécurité nationale en bref
La loi sur la sécurité nationale (sikkerhetsloven) de 2018 est entrée en vigueur le 1er janvier 2019. Elle vise à protéger les intérêts nationaux de sécurité, dont les fonctions nationales fondamentales (grunnleggende nasjonale funksjoner) et les objets et infrastructures dignes de protection.
Elle s'applique aux organismes publics et aux entreprises privées qui y sont soumises, notamment celles qui traitent des informations classifiées ou qui contrôlent des infrastructures jugées critiques. L'autorité nationale de sécurité, la Nasjonal sikkerhetsmyndighet (NSM), supervise sa mise en œuvre et publie des guides pratiques.
Les informations classifiées obéissent à une règle simple : elles ne peuvent être traitées que dans des systèmes autorisés pour ce niveau. Un service d'IA public n'en fait évidemment pas partie.
Le vrai risque : les données sensibles non classifiées
Dans la pratique, la plupart des documents d'une compagnie énergétique ne sont pas classifiés. Ils n'en sont pas moins sensibles. Ce sont justement eux qui finissent le plus souvent dans un chatbot :
schémas de tuyauterie et d'instrumentation, plans d'installations ;
configurations de systèmes de contrôle industriel et adresses réseau ;
plans de maintenance, rapports d'incidents et analyses de risques ;
plans d'urgence et listes de contacts d'astreinte ;
contrats et données de fournisseurs.
Pris un par un, ces éléments semblent anodins. Rassemblés, ils peuvent dessiner une carte précise des points faibles d'une installation. C'est le problème de l'agrégation, bien connu des spécialistes de la sécurité : la valeur d'un ensemble dépasse celle de chaque pièce.
Prenons un exemple courant. Après un arrêt imprévu, un ingénieur de maintenance doit rédiger un rapport. Il colle dans un assistant les journaux d'alarmes, les repères des équipements et les noms des collègues d'astreinte pour obtenir un texte propre. En quelques secondes, des détails sur le fonctionnement d'une installation critique ont quitté l'entreprise.
Ce que recommande la NSM
Les principes fondamentaux de la NSM pour la sécurité des systèmes d'information (grunnprinsipper for IKT-sikkerhet) ne citent pas un outil d'IA en particulier. Ils posent pourtant le cadre qui s'applique : savoir quelles informations on possède, contrôler les flux de données, maîtriser les services externes, détecter les écarts et pouvoir y réagir.
Appliqués à l'IA générative, ces principes conduisent à une conclusion claire. Une organisation doit savoir quels services d'IA ses équipes utilisent, ce qui leur est envoyé et dans quel pays ces données sont traitées.
Ces principes valent aussi pour la chaîne de sous-traitance. Une grande partie de l'ingénierie et de la maintenance est confiée à des prestataires, dont les usages de l'IA échappent souvent à l'opérateur.
La question de la souveraineté
Pour un opérateur d'infrastructures critiques, le lieu de traitement des données compte autant que leur contenu. Un service hébergé hors de l'Espace économique européen peut être soumis à d'autres lois d'accès aux données. Beaucoup d'acteurs norvégiens privilégient donc des offres hébergées en Europe ou dans leurs propres environnements.
Notre article sur l'IA souveraine pour les RSSI européens compare ces options. Mais aucune option d'hébergement ne règle le problème des outils grand public utilisés à côté.
Les données personnelles restent en jeu
Les listes d'astreinte, les rapports d'accidents ou les évaluations de sous-traitants contiennent aussi des données personnelles. Leur traitement relève du RGPD, applicable en Norvège via l'Espace économique européen, et du contrôle du Datatilsynet. Notre premier article sur le pays aborde ce point sous l'angle humain : la confiance au travail et le partage excessif avec l'IA.
Une démarche en quatre étapes
Cartographier les informations sensibles : plans, configurations, rapports de sécurité, données de fournisseurs.
Autoriser un nombre limité d'outils d'IA, avec un hébergement et des contrats adaptés.
Contrôler au moment de l'envoi, sur les postes de travail, y compris pour les équipes en mer et les sous-traitants.
Documenter les incidents pour les audits internes et les échanges avec les autorités.
Notre plan de déploiement en 90 jours détaille comment mettre ces étapes en place sans bloquer les opérations.
Le rôle de ZeusLock
ZeusLock fonctionne sur les postes et les navigateurs. Il détecte dans les prompts et les fichiers les éléments que vous définissez comme sensibles : identifiants d'équipements, adresses IP internes, noms d'installations, données personnelles. Selon la règle, il avertit, bloque ou remplace la donnée par une valeur fictive de même format. Chaque incident est journalisé, ce qui donne à l'équipe sécurité une vue concrète des flux vers l'IA.
Les règles peuvent être adaptées par site ou par métier : une équipe d'ingénierie n'a pas les mêmes besoins qu'un service achats. Et comme le contrôle se fait sur le poste, il suit les ordinateurs portables des équipes qui alternent entre bureaux à terre et installations en mer.
En résumé
Pour l'énergie et les infrastructures critiques norvégiennes, l'IA générative est un outil utile, mais les informations qu'elle manipule peuvent toucher à la sécurité nationale. La sikkerhetsloven et les principes de la NSM donnent le cadre. Reste à l'appliquer au moment précis où un ingénieur colle un document dans un assistant.
Vous voulez voir comment ZeusLock protège vos données opérationnelles dans les outils d'IA ? Demandez une démo.
Protégez vos données des fuites vers l'IA
Voyez ZeusLock arrêter les données sensibles avant ChatGPT, Claude, Gemini et les autres, en 30 minutes de démo.


