Bancos y aseguradoras en Túnez: encuadrar la IA generativa en la práctica
Ley 2004-63, ley bancaria 2016-48, circular del BCT 2021-05: cómo los bancos y aseguradoras tunecinos pueden encuadrar la IA y proteger los datos de clientes.
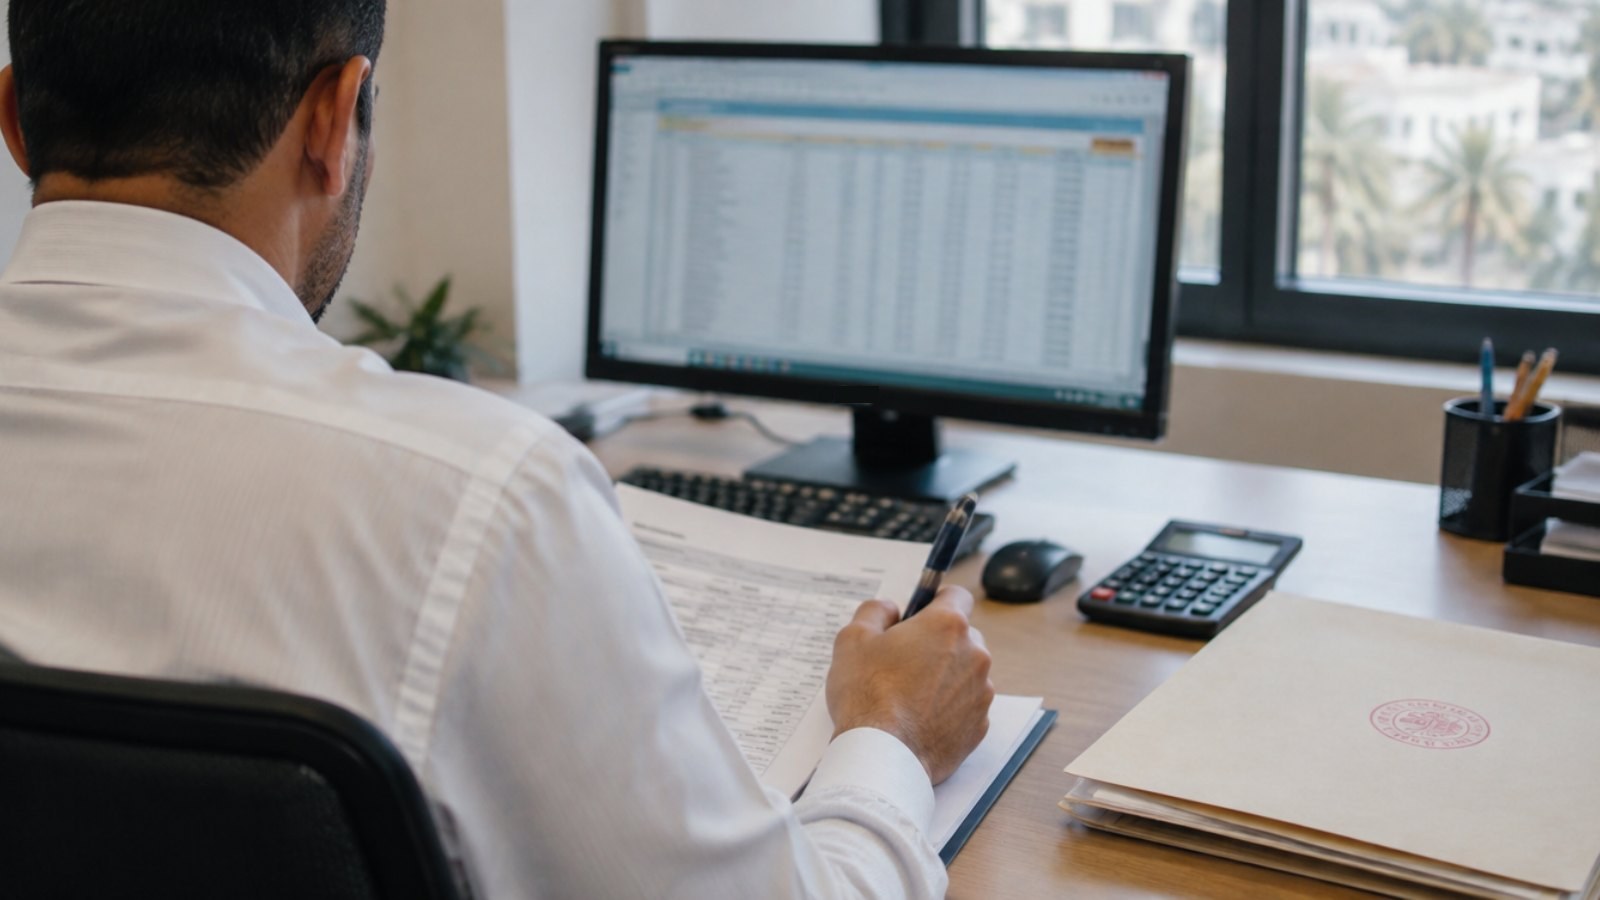
En una sucursal bancaria de Sfax, un asesor prepara un expediente de crédito hipotecario. En la sede de una aseguradora en Túnez, una gestora de siniestros redacta una carta de rechazo. En el departamento de cumplimiento, un analista resume un informe de auditoría. Los tres tienen un asistente de IA abierto en una pestaña, y los tres manejan datos que la ley protege dos veces: como datos personales y como secreto profesional.
Para los bancos y las aseguradoras tunecinos, la cuestión ya no es si sus equipos usan IA generativa. Es cómo encuadrarla en la práctica, sin esperar a la próxima reforma ni al próximo incidente.
Una IA ya presente en las finanzas tunecinas
El sector se interesa abiertamente por ella. En mayo de 2024, la Federación Tunecina de Sociedades de Seguros dedicó sus Encuentros de Cartago a los retos de la inteligencia artificial, en particular para la gestión de siniestros y la lucha contra el fraude. En septiembre de 2025, MAE Assurances anunció un agente conversacional basado en IA, presentado como una novedad en el sector asegurador de Túnez.
Esos proyectos están controlados. El riesgo viene sobre todo de los usos informales: un empleado que pega un extracto bancario, un informe pericial o una lista de clientes en una herramienta de uso general para ganar tiempo.
Tres textos que conviene tener presentes
Una entidad financiera tunecina que quiera encuadrar la IA debe combinar tres fuentes:
La ley orgánica n.º 2004-63 sobre datos personales, supervisada por la INPDP: declaración de los tratamientos, prohibición de comunicar datos a terceros sin base legal y transferencia al extranjero sujeta a autorización. La analizamos en nuestro artículo sobre la ley 2004-63 y los desarrolladores offshore.
La ley n.º 2016-48 relativa a los bancos y las entidades financieras. Su artículo 61 impone el secreto profesional a directivos y empleados. Su artículo 81 regula la externalización: contrato escrito, información previa al Banco Central de Túnez y respeto de la ley 2004-63.
La circular del BCT n.º 2021-05 del 19 de agosto de 2021 sobre la gobernanza de bancos y entidades financieras. Pide al consejo de administración proteger los datos personales de depositantes y usuarios, y a la dirección establecer los mecanismos de protección correspondientes.
Para las aseguradoras, el Comité General de Seguros (CGA) actúa como supervisor, y la ley 2004-63 se aplica igualmente a los expedientes de siniestros y a los datos de salud.
La herramienta de IA, un proveedor como cualquier otro
Hay un punto que a menudo se pasa por alto. Cuando un servicio de IA en línea trata datos de clientes por cuenta de un banco, actúa como proveedor externo. Según la ley 2016-48, una externalización exige un contrato escrito y una información previa al BCT. Una suscripción contratada por un departamento con una tarjeta de empresa no cumple ninguna de estas condiciones. A ello se suma la cuestión de la transferencia: la mayoría de los asistentes de IA de uso general tratan los datos en servidores situados fuera de Túnez. Según la ley 2004-63, esa transferencia requiere en principio una autorización de la INPDP, que nadie solicitó cuando la herramienta se instaló de manera informal.
El propio BCT refuerza su seguridad: en julio de 2026 lanzó una licitación para crear un centro de operaciones de seguridad encargado de vigilar de forma continua su entorno digital. La señal para la plaza financiera es clara.
Los casos de uso más arriesgados
En bancos y aseguradoras, las fugas suelen seguir los mismos patrones:
un extracto de cuenta o un cuadro de amortización pegado para comprobar un cálculo;
un expediente de siniestro de automóvil o de salud resumido antes de un comité;
una carta de reclamación traducida del árabe al francés, con los datos bancarios del cliente;
un archivo de clientes potenciales subido para preparar una campaña comercial;
una alerta de prevención del blanqueo reformulada, con los nombres de las personas afectadas.
El último caso es especialmente delicado: una comunicación de operación sospechosa es confidencial por naturaleza, y su divulgación puede plantear un problema mucho más grave que una simple violación de datos.
Un método en cinco pasos
Para pasar de la prohibición de principio a un uso controlado, una entidad puede:
inventariar las herramientas de IA utilizadas, por área de negocio y por sucursal;
validar una o dos herramientas, con un contrato conforme al artículo 81 y un análisis de la transferencia de datos según la ley 2004-63;
definir los datos prohibidos: datos bancarios, número de cuenta, documento de identidad, datos de salud, información de prevención del blanqueo;
controlar los prompts y los archivos en el puesto de trabajo y anonimizar lo que sea necesario;
conservar un registro de incidentes para la auditoría interna, el comité de riesgos y las inspecciones del BCT.
La anonimización que preserva el formato mantiene la utilidad de la herramienta: datos bancarios ficticios pero válidos, un nombre sustituido por otro, el importe intacto. La formación sigue siendo útil, pero no basta, como explicamos en por qué la formación en seguridad de IA no funciona.
Anticipar la reforma y las exigencias europeas
El Parlamento examina una proposición de ley orgánica sobre datos personales. Prevé, entre otras cosas, normas sobre la IA, evaluaciones de impacto y un delegado de protección de datos. Los bancos tunecinos vinculados a grupos europeos ya conocen estas exigencias, cercanas a las de nuestra checklist del RGPD artículo 32 y el Reglamento de IA.
En resumen
Los bancos y aseguradoras tunecinos ya cuentan con un marco claro: ley 2004-63, ley bancaria 2016-48 y circular del BCT 2021-05. Aplicado a la IA, obliga a tratar cada herramienta como un proveedor, proteger el secreto profesional y poder demostrar lo que sale. Es un proyecto operativo, no solo jurídico.
ZeusLock detecta datos bancarios, números de cuenta, documentos de identidad y datos de salud en los prompts y archivos, los anonimiza o bloquea en el puesto y deja constancia de cada incidente. Solicite una demo para adaptarlo a su entidad.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


