Secretos empresariales e IA en Alemania: la GeschGehG en la pyme
Planos, precios de proveedores, procesos: en Alemania la GeschGehG solo protege los secretos bien guardados. Cómo puede el Mittelstand encuadrar la IA.
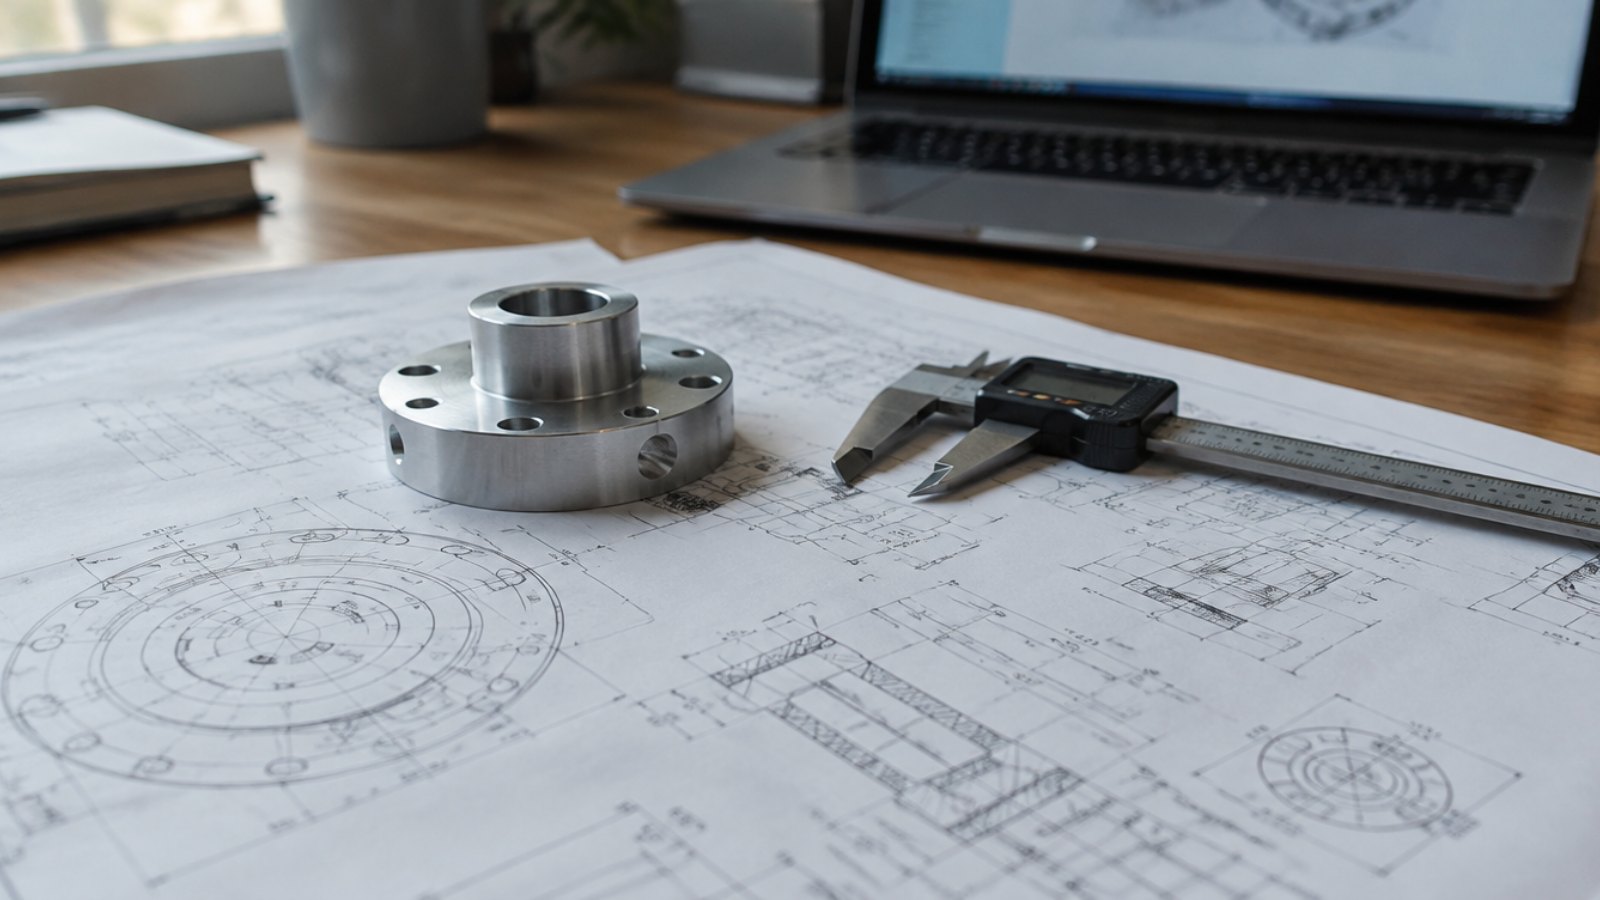
Un plano de una pieza mecanizada, una lista de precios de un proveedor, los parámetros de un proceso de soldadura afinado durante diez años: en una pyme industrial alemana, el verdadero valor suele estar en unos pocos archivos. Hoy esos archivos circulan por herramientas de IA generativa, a veces sin que la dirección lo sepa.
El derecho alemán pone una condición sencilla: un secreto empresarial solo está protegido si la empresa ha adoptado medidas de confidencialidad adecuadas. Pegar un plano en un chatbot público puede debilitar esa protección. Así puede el Mittelstand mantener el control.
La GeschGehG en dos minutos
La ley de protección de secretos empresariales, la Gesetz zum Schutz von Geschäftsgeheimnissen (GeschGehG), está en vigor desde el 26 de abril de 2019. Transpone la Directiva europea 2016/943 sobre secretos comerciales.
Su artículo 2 define el secreto empresarial. Una información solo lo es si cumple tres condiciones:
no es generalmente conocida ni fácilmente accesible, y por eso tiene valor económico;
es objeto de medidas de confidencialidad adecuadas (angemessene Geheimhaltungsmaßnahmen) adoptadas por su titular legítimo;
existe un interés legítimo en mantenerla en secreto.
La segunda condición lo cambia todo. Antes de 2019, bastaba a menudo con la voluntad de mantener la información en secreto. Ahora, en un litigio, la empresa debe demostrar qué hizo en concreto para protegerla. Sin medidas no hay secreto empresarial, ni acción contra quien lo haya usado.
Lo que los equipos envían realmente a la IA
En una oficina técnica o un departamento de compras, la IA generativa resulta muy útil: resumir un pliego de condiciones, traducir una oferta para un cliente extranjero, comparar presupuestos, redactar un manual. El problema es la materia prima de esas peticiones.
extractos de planos y listas de materiales, con cotas y tolerancias;
precios de compra, descuentos y condiciones negociadas con proveedores;
parámetros de máquinas, recetas de materiales o resultados de ensayos;
listas de clientes con volúmenes y márgenes.
Cada una de estas informaciones puede ser un secreto empresarial. Una vez enviada a un servicio de consumo, sale del perímetro de la empresa. Según las condiciones del proveedor, puede almacenarse, ser revisada por personas o usarse para entrenar modelos. Describimos este escenario en nuestro artículo sobre la anatomía de una fuga de datos por IA.
Por qué una circular interna no basta
Muchas empresas reaccionaron con una nota interna: prohibido poner datos confidenciales en ChatGPT. Es un buen comienzo, pero ante un juez la pregunta será si las medidas eran adecuadas al valor de la información y a los riesgos conocidos.
Una norma que nadie puede aplicar en el día a día pesa poco. Un técnico con prisa no relee la política antes de pedir una traducción. El uso de la IA ya es un riesgo conocido: las medidas deben tenerlo en cuenta con controles técnicos, no solo con instrucciones.
Medidas adecuadas, adaptadas a la IA
La ley no ofrece una lista cerrada. La doctrina suele agrupar las medidas en tres familias: organizativas, jurídicas y técnicas. Aplicadas a la IA generativa, quedan así:
Clasificar la información: identificar los planos, precios y procesos que de verdad importan, y etiquetarlos.
Elegir las herramientas autorizadas: servicios de IA con contrato empresarial, sin reutilización de datos para entrenamiento.
Controlar en el momento del envío: detectar la información sensible en el prompt o el archivo antes de que salga.
Formar con casos reales: mostrar a los equipos qué es un secreto empresarial en su propio oficio.
Documentar: conservar la prueba de las normas, los controles y los incidentes tratados.
También los proveedores y los clientes
En la industria, los secretos no son solo los propios. Un subcontratista del automóvil recibe los planos de su cliente bajo un acuerdo de confidencialidad. Si esos planos acaban en una herramienta de IA pública, lo que está en juego es el contrato, y a veces la relación comercial.
Los grandes clientes preguntan cada vez más por ello en sus auditorías de proveedores. Poder mostrar una política de uso de la IA aplicada técnicamente se convierte en un argumento comercial. Para quien quiera ir más allá, nuestro artículo sobre la IA soberana para los CISO europeos repasa las opciones de alojamiento.
El papel del Betriebsrat
Una herramienta que analiza lo que los empleados envían a la IA toca la vigilancia en el trabajo. En Alemania, el comité de empresa tiene un derecho de codecisión sobre los sistemas técnicos capaces de controlar el comportamiento de los empleados. Hay que implicarlo desde el principio. Le dedicamos un artículo completo: cómo desplegar la IA generativa con el Betriebsrat.
La buena noticia es que proteger los secretos y respetar a los empleados van en la misma dirección. Una solución que anonimiza los datos en lugar de bloquearlo todo, y que solo conserva los incidentes útiles, es más fácil de aprobar.
Cómo ayuda ZeusLock al Mittelstand
ZeusLock se instala en los equipos y navegadores de los empleados. Detecta en los prompts y archivos los datos sensibles: referencias de piezas, precios, nombres de clientes, datos personales. Según la regla elegida, avisa, bloquea o sustituye el dato por un valor ficticio con el mismo formato, para que la respuesta de la IA siga siendo útil. Nuestro artículo sobre la anonimización que preserva el formato explica el principio.
Cada incidente queda registrado. Esos registros se convierten en una prueba concreta del expediente de medidas de confidencialidad que exige la GeschGehG.
En resumen
La GeschGehG solo protege los secretos que la empresa protege por sí misma. Con la IA generativa, esas medidas deben actuar en el momento en que el empleado envía su petición y dejar rastro. Clasificar, equipar, formar y documentar: eso marcará la diferencia en un litigio.
¿Quiere ver cómo ZeusLock protege sus planos y los datos de sus proveedores sin frenar a sus equipos? Solicite una demo.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


