IA generativa en Bélgica: RGPD, NIS2 y gobernanza desde el consejo
Traducción con IA entre francés, neerlandés e inglés, RGPD, ley NIS2 belga y CCB: lo que los consejos en Bélgica deben exigir para controlar la IA generativa.
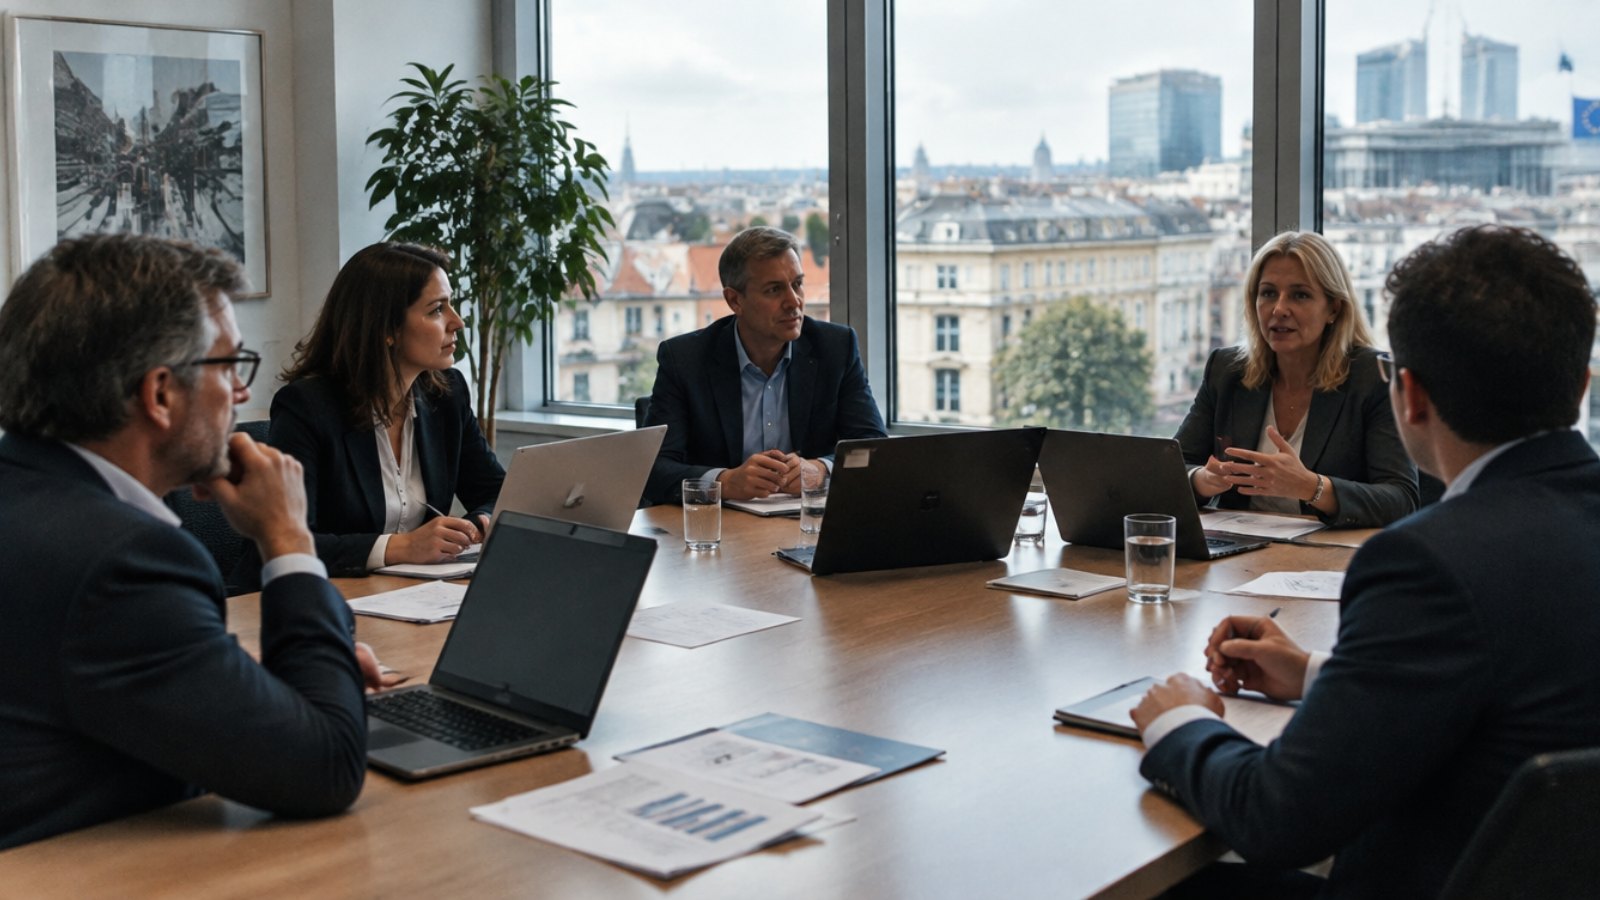
En Bélgica, un mismo equipo puede escribir en francés por la mañana, en neerlandés por la tarde y en inglés para la sede europea. La IA generativa se ha convertido rápidamente en la herramienta favorita para pasar de un idioma a otro: traducir un contrato, reformular un correo a un cliente, resumir un informe técnico. Es práctico. También es una salida discreta para datos que nunca deberían salir de la empresa.
Para los consejos de administración y los comités de dirección, el tema ya no es solo técnico. Entre el RGPD, que supervisa la Autoridad de Protección de Datos, y la ley NIS2 belga, que vigila el Centro de Ciberseguridad de Bélgica, la gobernanza de la IA ha subido al nivel del consejo.
Una economía multilingüe, un uso intensivo de la IA
En una empresa belga, la traducción no es un detalle. Un grupo de distribución atiende a clientes flamencos, valones y bruselenses. Una empresa logística del puerto de Amberes trata con socios de todo el mundo. Una consultora de Bruselas trabaja con las instituciones europeas. Pegar un texto en un asistente de IA para obtener una versión limpia en otro idioma se ha vuelto un reflejo.
El problema es lo que contiene ese texto. Una carta de despido, un expediente de cliente, una oferta comercial o un informe de incidente acaban en un servicio externo, a menudo sin contrato, sin control y sin rastro. Es justo lo que describimos en nuestra anatomía de una fuga de datos por IA.
Lo que dice la Autoridad de Protección de Datos
La Autoridad de Protección de Datos, llamada Autorité de protection des données (APD) en francés y Gegevensbeschermingsautoriteit (GBA) en neerlandés, vela por el cumplimiento del RGPD en Bélgica. En septiembre de 2024 publicó un folleto informativo sobre los sistemas de inteligencia artificial y el RGPD, disponible en francés, neerlandés e inglés, y abrió una sección dedicada a la IA en su web.
El documento recuerda que los principios del RGPD se aplican plenamente a la IA: una base jurídica para cada tratamiento, transparencia con las personas, limitación de la finalidad, minimización de datos y seguridad del tratamiento. También insiste en la responsabilidad proactiva: la empresa debe poder documentar sus decisiones y sus análisis de riesgos. Para un consejo, el mensaje es claro: usar IA no traslada la responsabilidad al proveedor.
NIS2 en Bélgica: la dirección en primera línea
Bélgica transpuso la directiva NIS2 mediante la ley del 26 de abril de 2024, en vigor desde el 18 de octubre de 2024. El Centro de Ciberseguridad de Bélgica (CCB) es la autoridad competente y gestiona también el CSIRT nacional. Las entidades afectadas debían registrarse a través de Safeonweb@Work, como tarde el 18 de marzo de 2025 en la mayoría de los casos.
Lo que afecta directamente a los directivos es esto. Los órganos de dirección deben:
aprobar las medidas de gestión de riesgos de ciberseguridad;
supervisar su aplicación;
recibir formación para entender los riesgos y su impacto;
responder de los incumplimientos de la entidad.
Los asistentes de IA forman parte de la superficie de riesgo. Una herramienta sin control que recibe datos internos es un proveedor más en la cadena y, a veces, el origen de un incidente. Para profundizar, lea nuestro artículo sobre NIS2 y el manejo de datos en la IA.
Notificación de incidentes: plazos muy cortos
Con NIS2, un incidente significativo debe notificarse al CCB por etapas: una alerta temprana en 24 horas, una notificación en 72 horas y un informe final como tarde un mes después. Si hay datos personales afectados, se suma la notificación a la Autoridad de Protección de Datos prevista en el RGPD, en principio en 72 horas.
Estos plazos suponen saber qué ha pasado. Sin embargo, cuando un empleado pega un fichero de clientes en un chatbot público, la empresa a menudo no ve nada. Sin registros, es imposible medir el alcance de una fuga o responder con precisión a la autoridad.
Gobernar la IA desde el consejo
Un consejo de administración no necesita convertirse en experto en IA. Sí debe hacer las preguntas correctas y exigir respuestas documentadas:
Inventario: ¿qué herramientas de IA se usan, en qué departamentos y con qué datos?
Política: ¿qué usos están permitidos, en qué idiomas y para qué tipos de documentos?
Contratos: ¿están los proveedores cubiertos por un contrato de encargo y garantías sobre las transferencias?
Control: ¿cómo sabe la empresa que la política se cumple en el día a día?
Prueba: ¿qué registros se pueden mostrar a la Autoridad de Protección de Datos o al CCB si preguntan?
El Reglamento europeo de IA añade una obligación de alfabetización en IA para el personal, aplicable desde el 2 de febrero de 2025. Formar a los equipos es necesario, pero la formación por sí sola no garantiza el comportamiento.
Un control que habla todos los idiomas
En un país con tres lenguas oficiales, un control eficaz debe reconocer los datos sensibles sea cual sea el idioma del texto. Un número de registro nacional, un IBAN, el nombre de un paciente o una cláusula confidencial siguen siendo sensibles en francés, neerlandés, alemán o inglés.
Una solución de DLP para IA actúa en el momento en que el texto sale hacia el asistente. Detecta los datos sensibles, los sustituye por valores ficticios gracias a la anonimización que preserva el formato, avisa o bloquea según la regla y conserva un registro útil. Los equipos siguen traduciendo y redactando sin exponer lo que debe quedarse dentro.
Lo esencial
En Bélgica, la IA generativa sirve a menudo de puente entre idiomas, y por ahí salen los datos. La Autoridad de Protección de Datos recuerda que el RGPD se aplica plenamente a la IA. La ley NIS2 hace responsable directa a la dirección. Un consejo bien informado exige un inventario, una política clara, contratos sólidos y un control que genere pruebas.
¿Quiere ver cómo ZeusLock protege los intercambios de sus equipos con la IA, en todos sus idiomas? Solicite una demo.
Proteja sus datos de las fugas hacia la IA
Vea cómo ZeusLock detiene los datos sensibles antes de ChatGPT, Claude, Gemini y otros, en una demo de 30 minutos.


