KI und Patientendaten in Großbritannien: NHS, DSPT und Caldicott
Entlassbriefe, Laborwerte: Wenn Klinikpersonal generative KI nutzt, gelten DSPT und Caldicott-Prinzipien. Ein praktischer Leitfaden für NHS-Anbieter.
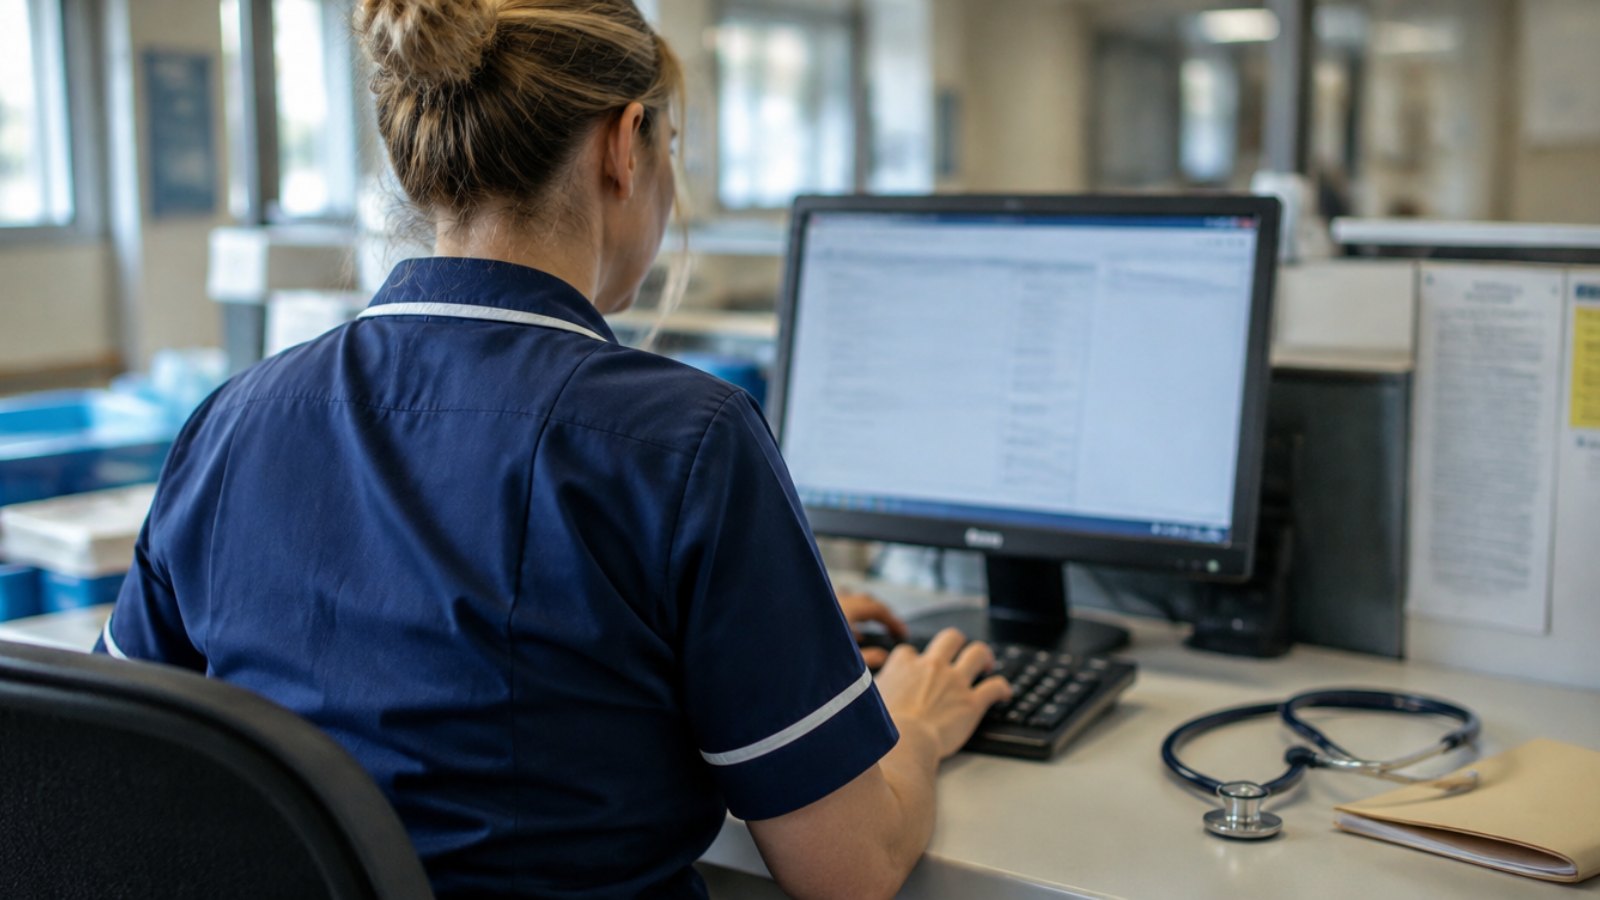
Eine Pflegekraft lässt einen Chatbot einen Entlassbrief umformulieren. Eine Assistenzärztin kopiert Laborwerte hinein, um eine Zusammenfassung zu bekommen. Die Praxisverwaltung lässt einen Brief für eine Familie übersetzen. In britischen Krankenhäusern und Hausarztpraxen wird das zur Routine, und es beginnt mit guten Absichten: Zeit für die Patienten gewinnen.
Das Problem: Gesundheitsdaten gehören zu den am stärksten geschützten Informationen im britischen Recht. Für den NHS und seine Dienstleister stellt generative KI eine ganz praktische Frage: Wie lässt sie sich nutzen, ohne den Rahmen von DSPT, Caldicott-Prinzipien und UK GDPR zu verlassen?
Ein ohnehin anspruchsvoller Rahmen
Im Vereinigten Königreich sind Gesundheitsdaten besondere Kategorien personenbezogener Daten nach UK GDPR und Data Protection Act 2018. Ihre Verarbeitung braucht eine Rechtsgrundlage und eine zusätzliche Bedingung. Die Einhaltung überwacht das Information Commissioner's Office (ICO).
Hinzu kommen zwei eigene Bezugspunkte des Gesundheitswesens:
das Data Security and Protection Toolkit (DSPT), die jährliche Selbstbewertung für jede Organisation mit Zugriff auf Patientendaten und Systeme des NHS;
die Caldicott-Prinzipien, acht Regeln für den Umgang mit vertraulichen Patientendaten, vertreten durch den National Data Guardian.
Unser erster Artikel zum Land beschreibt den allgemeinen Rahmen: UK GDPR, ICO und die KI-Verordnung der EU. Hier geht es um das Gesundheitswesen.
Das DSPT, jetzt am CAF ausgerichtet
Das DSPT ist keine Formsache. Für NHS-Trusts und weitere Einrichtungen ist es seit 2024-25 am Cyber Assessment Framework (CAF) des National Cyber Security Centre ausgerichtet. Im Mittelpunkt stehen erwartete Ergebnisse statt einer reinen Checkliste.
Praktisch heißt das: Die Organisation muss wissen, wohin ihre Daten fließen, wer darauf zugreift und wie sie einen Vorfall erkennt. KI-Nutzung ohne jede Transparenz macht diese Antworten schwer. Wenn niemand weiß, welche Patientendaten an externe Tools gehen, lässt sich kaum behaupten, die Datenflüsse seien unter Kontrolle.
Das DSPT wird jedes Jahr neu eingereicht. Wer die KI-Nutzung jetzt sichtbar macht, kann bei der nächsten Einreichung zeigen, welche Risiken er erkannt hat und welche Maßnahmen tatsächlich greifen.
Was die Caldicott-Prinzipien sagen
Die Caldicott-Prinzipien entstanden lange vor ChatGPT, passen aber sehr gut zur KI. Drei davon sind besonders hilfreich:
Den Zweck begründen: Jede Nutzung vertraulicher Informationen braucht ein klares Ziel.
Vertrauliche Informationen nur nutzen, wenn es nötig ist: Geht es ohne identifizierende Daten, dann ohne sie.
Nur das notwendige Minimum nutzen: nur weitergeben, was unverzichtbar ist.
Um einen Brief umzuformulieren, braucht die KI weder den Namen des Patienten noch seine NHS-Nummer oder sein Geburtsdatum. Die Caldicott-Prinzipien führen also ganz natürlich dazu, diese Angaben vor dem Absenden zu entfernen. Genau hier hakt der Alltag: Unter Zeitdruck wird das ganze Dokument eingefügt.
Freigegebene Anwendungen und der Rest
Der NHS verschließt sich der KI nicht. Im April 2025 veröffentlichte NHS England Empfehlungen zu Ambient-Scribing-Produkten, also Assistenten, die aus dem Gespräch Notizen erstellen. Sie betonen Risikobewertung, Datenschutz und die klinische Verantwortung der Organisation, die sie einsetzt.
Für freigegebene Tools ist der Weg bekannt: eine Datenschutz-Folgenabschätzung (DPIA), eine Prüfung des Anbieters, ein Vertrag zur Auftragsverarbeitung und die Information der Patienten. Die umfangreiche Verarbeitung von Gesundheitsdaten gehört zu den Fällen, in denen UK GDPR eine solche Abschätzung verlangt.
Das Hauptrisiko liegt woanders: bei Verbraucher-Tools, die ohne jeden Rahmen genutzt werden, an einem gemeinsamen Arbeitsplatz oder auf dem privaten Handy. Diese Schatten-KI hat reale Kosten, die wir in unserem Artikel über die realen Kosten von Schatten-KI aufschlüsseln.
Warum Schulung allein nicht reicht
Klinische Teams absolvieren bereits Pflichtschulungen zur Informationsgovernance. Sie kennen die Regeln. Doch eine Regel, die einmal im Jahr gelernt wird, wiegt am Ende einer vollen Schicht wenig. Hinzu kommt, dass viele Teams an gemeinsam genutzten Rechnern arbeiten und ständig zwischen Systemen wechseln.
Fehler entstehen selten aus böser Absicht. Sie entstehen aus Müdigkeit, Eile und Tools, die nichts melden. Warum das so ist, erklären wir in unserem Artikel darüber, dass KI-Sicherheitsschulungen allein nicht funktionieren. Die Antwort ist eine Schutzmaßnahme genau im Moment der Handlung.
Wie ZeusLock Patientendaten schützt
ZeusLock läuft auf den Geräten und Browsern des Personals. Bevor ein Prompt oder eine Datei an einen KI-Assistenten geht, erkennt es sensible Daten: Namen, NHS-Nummern, Geburtsdaten, Adressen, klinische Angaben. Je nach Regel der Organisation kann es:
die Person warnen und an die interne Richtlinie erinnern;
das Senden an ein nicht freigegebenes Tool blockieren;
Kennungen durch realistische Werte im gleichen Format ersetzen, damit die KI nützlich bleibt, ohne den echten Patienten zu sehen.
Die letzte Option setzt das Prinzip des notwendigen Minimums direkt um. Wie das funktioniert, erklärt unser Artikel zur formatbewahrenden Anonymisierung. Jedes Ereignis wird protokolliert. Das gibt dem Caldicott Guardian und dem Datenschutzbeauftragten konkrete Nachweise für das DSPT und für mögliche Fragen des ICO.
Kurz gesagt
Für britische Gesundheitsdienstleister ist generative KI nicht verboten. Sie muss aber Regeln folgen, die längst bekannt sind: DSPT, Caldicott-Prinzipien und UK GDPR. Entscheidend ist, dass diese Regeln in dem Moment greifen, in dem jemand eine Anfrage tippt, indem Kennungen entfernt und Vorgänge dokumentiert werden.
Sie möchten sehen, wie ZeusLock Patientendaten in den KI-Tools Ihrer Teams schützt? Demo anfragen.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.


