Gambia: Hotels, Geldtransfers und KI, so schützen Sie Kundendaten
Küstenhotels und Geldtransferdienste der Diaspora in Gambia nutzen KI. Einfache Regeln zum Schutz von Gäste- und Kundendaten nach dem Gesetz von 2025.
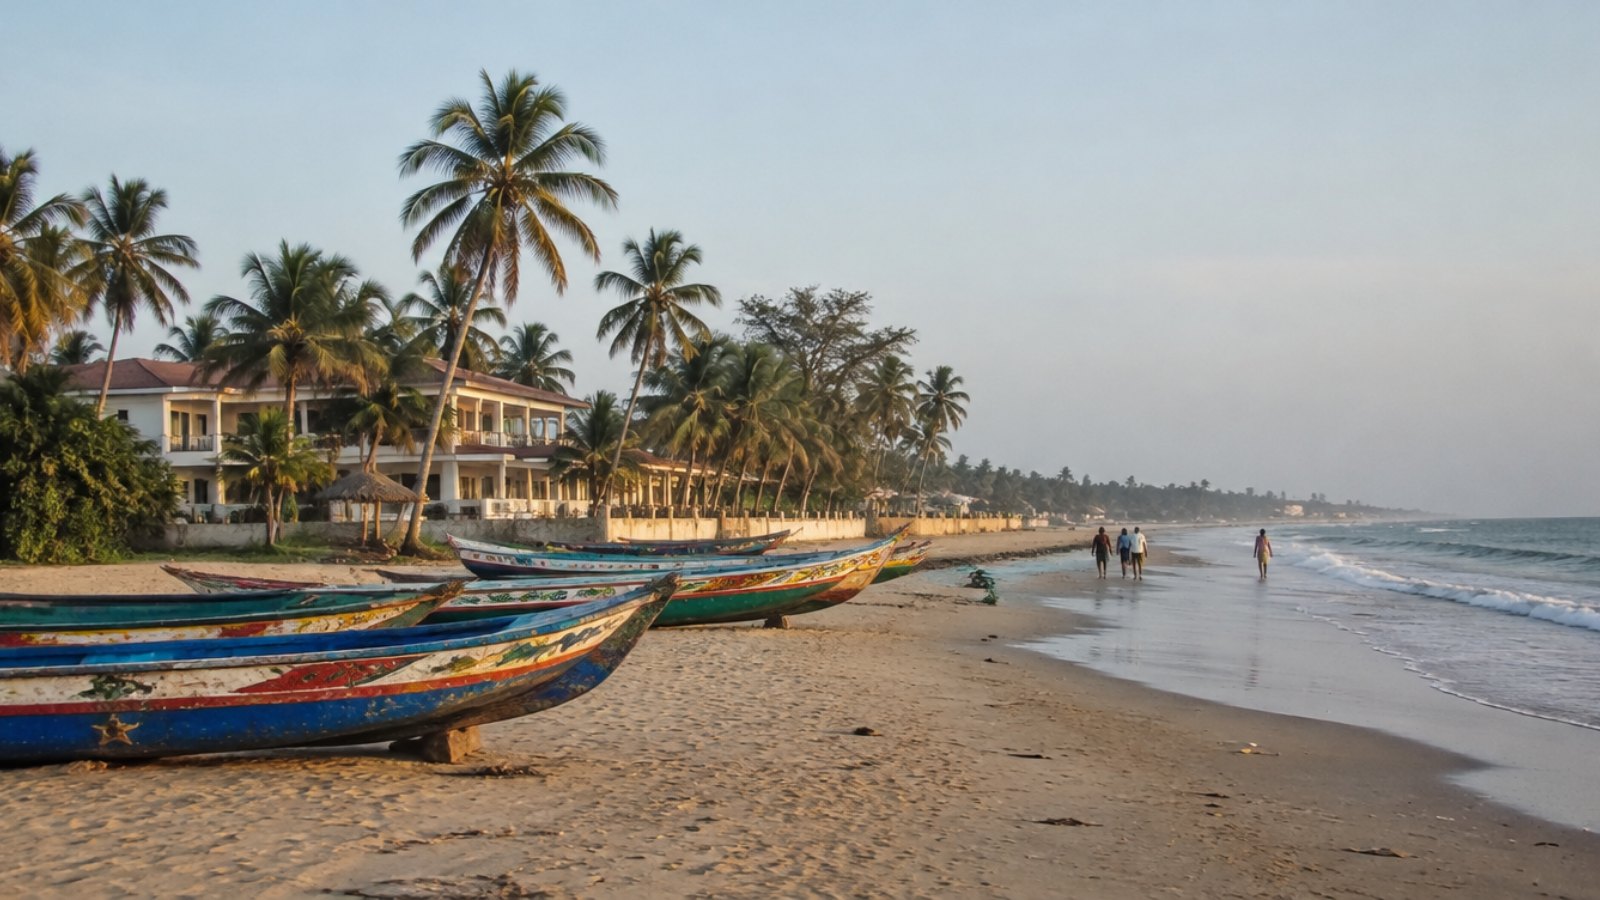
An der gambischen Küste, zwischen Kololi und Kotu, bereiten sich die Hotels auf die Hauptsaison vor. An der Rezeption werden Buchungen, Passkopien und Sonderwünsche europäischer Gäste bearbeitet. Wenige Kilometer entfernt, in den Geldtransferbüros von Serrekunda, bedienen Angestellte Familien, die Geld von Angehörigen im Vereinigten Königreich, in Spanien oder in den USA erhalten.
Beide Branchen haben etwas gemeinsam: Sie verarbeiten täglich personenbezogene Kundendaten, und ihre Teams beginnen, generative KI zu nutzen, um schneller zu arbeiten. Mit dem neuen gambischen Datenschutzgesetz ist jetzt der richtige Zeitpunkt, einfache und praxistaugliche Regeln aufzustellen.
Zwei Säulen der gambischen Wirtschaft
Der Tourismus trägt einen großen Teil des Küstenstreifens, von Hotels über Guides bis zu Reisebüros und Restaurants. Die Gäste kommen vor allem in der Trockenzeit, oft über europäische Reiseveranstalter.
Noch schwerer wiegen die Überweisungen der Diaspora. Nach Daten der Weltbank machten sie 2024 rund 21 % des gambischen BIP aus, einer der höchsten Anteile in Afrika. Banken, Geldtransferanbieter und mobile Zahlungsdienste verarbeiten daher große Mengen an Daten über Absender und Empfänger.
Das Gesetz von 2025 in Kürze
Der Personal Data Protection and Privacy Act, 2025 verabschiedet, gibt dem Land erstmals einen allgemeinen Rahmen. Veröffentlichten Analysen zufolge ist die 2021 für den Informationszugang geschaffene Information Commission mit der Aufsicht betraut. Bereits im Oktober 2025 führte sie Informationsveranstaltungen in den Regionen durch.
Für ein Hotel oder einen Geldtransferdienst sind die Kernpunkte: nur die nötigen Daten erheben, sie sichern, eine Datenpanne innerhalb von 72 Stunden an die Commission melden, Übermittlungen ins Ausland absichern und das Recht respektieren, keiner ausschließlich automatisierten Entscheidung unterworfen zu werden. Das Gesetz haben wir in unserem Artikel über Gambias neues Datenschutzgesetz und KI vorgestellt.
Hotels und Agenturen: wo KI Gästedaten berührt
Im Tourismus ist KI wirklich nützlich. Manche Anwendungen gefährden aber die Gäste:
die Ankunftsliste des Tages mit Namen, Passnummern und Aufenthaltsdaten einfügen, um einen Dienstplan zu erstellen;
eine Antwort auf eine negative Online-Bewertung schreiben und dabei die gesamte Buchung des Gastes mitgeben;
eine E-Mail mit medizinischen Angaben übersetzen, etwa zu einer Allergie oder einer Behinderung;
eine Stammkundendatei für eine Marketingkampagne auswerten lassen.
Europäische Reisende kommen aus Ländern, in denen die DSGVO gilt. Sie achten darauf, was mit ihren Daten geschieht, und ihre Reiseveranstalter noch mehr. Gerade in der Hochsaison, wenn an der Rezeption viel los ist, ist die Versuchung groß, eine ganze Gästeliste schnell in ein KI-Tool zu kopieren, statt sie mühsam von Hand zu bearbeiten.
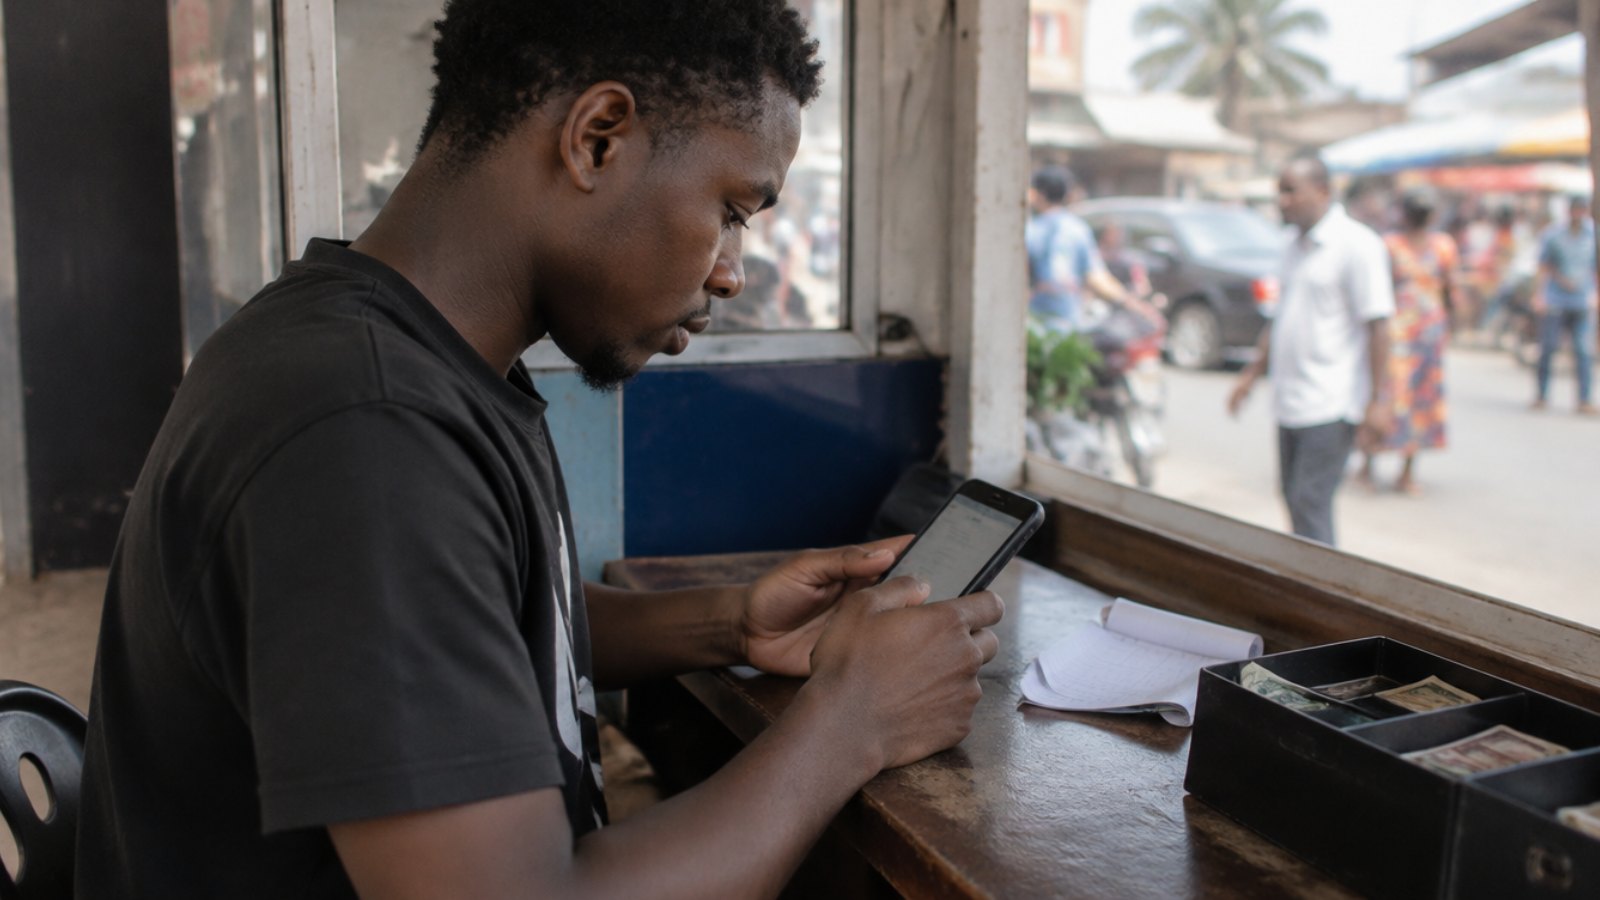
Geldtransfers und Fintech: noch sensiblere Daten
Bei einem Geldtransferdienst oder einem Fintech sind die Daten zugleich personenbezogen und finanziell. Ein Angestellter oder Analyst könnte versucht sein:
eine Kundenbeschwerde mit Namen von Absender und Empfänger samt Betrag von der KI zusammenfassen zu lassen;
einen Transaktionsauszug einzufügen, um eine Auffälligkeit zu finden;
sich beim Schreiben eines Compliance-Berichts mit Ausweiskopien helfen zu lassen;
ein Risikobewertungsmodell mit echten Kundendaten zu testen.
Der letzte Fall berührt direkt das Recht, automatisierten Entscheidungen zu widersprechen. Zudem sieht das Gesetz für bestimmte rechtswidrige Verarbeitungen Strafen vor. Ein Leck von Diaspora-Kundendaten würde außerdem das Vertrauen beschädigen, das wichtigste Kapital dieser Dienste.
Diaspora-Daten haben eine Besonderheit: Sie betreffen oft zwei Länder zugleich. Der Absender lebt in Europa, wo die DSGVO gilt, der Empfänger in Gambia, unter dem neuen Gesetz. Ein Leck kann daher mehrere Aufsichtsbehörden beschäftigen, ebenso wie die ausländischen Partner des Transferdienstes. Für ein kleines Büro in Serrekunda kann das schnell zu einem ernsten Problem werden, auch wenn der Fehler nur aus einem einzigen Kopiervorgang entstand.
Einfache Regeln für den Alltag
Kleine Unternehmen brauchen kein schweres Compliance-Programm. Ein paar klare Regeln genügen für den Anfang:
Nie eine Pass-, Ausweis- oder Kontonummer in ein öffentliches KI-Tool eingeben.
Namen durch Initialen oder Codes ersetzen, bevor man Hilfe bei einer E-Mail oder Analyse anfragt.
Geschäftskonten nutzen statt kostenloser Privatkonten.
Eine Ansprechperson benennen, an die man Zweifel oder Fehler meldet und die weiß, dass eine Datenpanne binnen 72 Stunden zu behandeln ist.
Vorfälle und Maßnahmen dokumentieren.
Diese Regeln wirken besser, wenn ein Tool genau beim Einfügen der Daten daran erinnert. Sonst geraten sie mitten in der Saison schnell in Vergessenheit. Wie ein Leck entsteht, zeigt die Anatomie eines KI-Datenlecks.
Versteckte Nutzung nicht übersehen
In vielen Unternehmen weiß die Leitung nicht, welche KI-Tools die Teams verwenden. Ein Rezeptionist nutzt sein Handy, eine Fintech-Entwicklerin einen Code-Assistenten. Diese unsichtbare Nutzung hat ihren Preis, den wir in die realen Kosten von Schatten-KI beschrieben haben. Einen regionalen Überblick bietet unser Artikel zu generativer KI und Datenschutz in Westafrika.
Zusammenfassung
Tourismus und Diaspora-Überweisungen stehen im Zentrum der gambischen Wirtschaft, und beide leben vom Vertrauen der Kunden. Das Gesetz von 2025 und die Information Commission setzen nun klare Regeln. Mit ein paar einfachen Gewohnheiten und einer Kontrolle beim Senden können Hotels und Fintechs KI nutzen, ohne die Daten ihrer Kunden preiszugeben.
ZeusLock erkennt sensible Daten in Prompts, anonymisiert sie vor dem Senden und führt ein Vorfallprotokoll. Fordern Sie eine ZeusLock-Demo an, um die Daten Ihrer Kunden zu schützen.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.


