DR Kongo, Kupfer und Kobalt: Rückverfolgbarkeit trifft auf generative KI
Lieferantenaudits, Register von Kleinschürfern, Exportquoten: In der DR Kongo landen auch Daten zur Rückverfolgbarkeit von Kupfer und Kobalt in KI-Prompts.
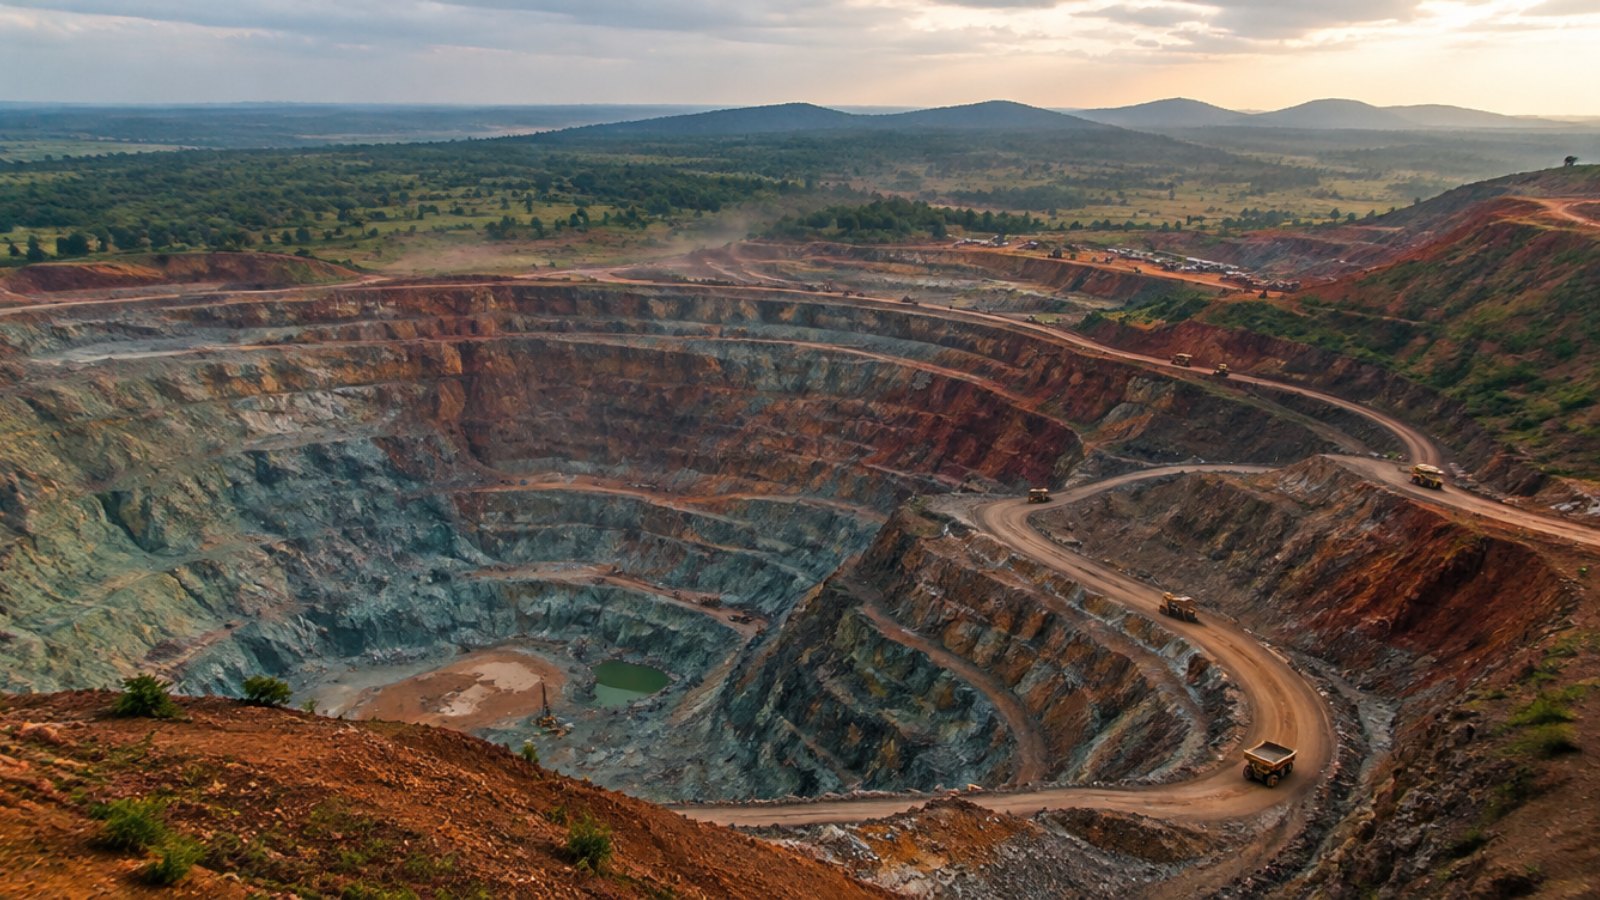
In Kolwezi muss eine Compliance-Analystin eines Kobalthändlers bis zum Abend einen Sorgfaltspflichtbericht für einen europäischen Käufer fertigstellen. Sie hat dreihundert Seiten vor sich: Standortaudits, Lieferantenlisten, Fotos, Besuchsberichte. Sie kopiert alles in einen KI-Assistenten, um eine Zusammenfassung zu bekommen. Der Bericht ist rechtzeitig fertig. Die Namen der Lieferanten, die Mengen und die Auditbefunde befinden sich nun außerhalb des Unternehmens.
Die Szene ist alltäglich, und genau das ist das Problem. Je strenger die Anforderungen an die Rückverfolgbarkeit werden, desto mehr sensible Dokumente erstellen die Teams und desto größer ist die Versuchung, sie der KI zu überlassen, um Schritt zu halten.
Die DR Kongo im Zentrum der Batterielieferketten
Die Demokratische Republik Kongo ist der weltweit größte Kobaltproduzent und einer der großen Kupferproduzenten. Der Großteil der Förderung liegt in Lualaba und Haut-Katanga, rund um Kolwezi und Lubumbashi, gefolgt von einem langen Straßentransport zu den Häfen am Indischen Ozean und am Atlantik.
Der Sektor wird durch das Bergbaugesetzbuch geregelt, das mit dem Gesetz Nr. 18/001 vom 9. März 2018 überarbeitet wurde. Der Staat hat zudem seine Kontrolle über Kobalt verschärft: Die Exporte wurden im Februar 2025 ausgesetzt und ab Oktober 2025 durch ein Quotensystem der ARECOMS ersetzt, der Regulierungsbehörde für strategische Mineralien. Jede exportierte Tonne hinterlässt damit eine genaue administrative und kommerzielle Spur.
Sorgfaltspflichten erzeugen viele Daten
Internationale Käufer wenden den OECD-Leitfaden für die Erfüllung der Sorgfaltspflicht zur Förderung verantwortungsvoller Lieferketten für Minerale an. In Europa sieht die Batterieverordnung eigene Sorgfaltspflichten vor, deren Geltungsbeginn auf 2027 verschoben wurde. Um diese Erwartungen zu erfüllen, stellen kongolesische Unternehmen und ihre Partner umfangreiche Dossiers zusammen:
Übersichten über Lieferanten, Standorte und Zwischenhändler;
Auditberichte, festgestellte Abweichungen und Maßnahmenpläne;
Register von Kleinschürfern mit Namen, Ausweisdokumenten und manchmal Fotos;
Meldungen aus Beschwerdemechanismen;
Tonnagen, Erzgehalte, Preise, Abnahmeverträge und Exportdokumente.
Was diese Daten wert sind, und für wen
Eine Lieferantenliste mit Mengen und Preisen ist für einen Wettbewerber unmittelbar interessant. Ein negativer Auditbefund kann, aus dem Zusammenhang gerissen, einem Partner oder einer Kooperative schaden. Ein Register von Kleinschürfern enthält personenbezogene Daten oft schutzbedürftiger Menschen, und eine schlecht geschützte Beschwerde kann die Person bloßstellen, die sie eingereicht hat.
Diese Informationen stehen auch im Mittelpunkt der Beziehungen zum Staat. Quoten, Meldungen und Exportdokumente verpflichten das Unternehmen gegenüber der Verwaltung. Sie durch Tools laufen zu lassen, die niemand kontrolliert, ist zugleich ein rechtliches und ein geschäftliches Risiko. Wer solche Informationen verliert, verliert schnell auch das Vertrauen seiner Abnehmer und Partner.
Der kongolesische Rahmen für personenbezogene Daten
Seit der Gesetzesverordnung Nr. 23/010 vom 13. März 2023 über das Digitalgesetzbuch verfügt die DR Kongo über ein umfassendes Datenschutzregime. Die ausdrückliche Einwilligung ist die Regel, Identifikationsnummern unterliegen einer Genehmigungspflicht, und Übermittlungen ins Ausland sind eingeschränkt. Die im Gesetzbuch vorgesehene Datenschutzbehörde wurde noch nicht geschaffen, doch die ARPTIC nimmt ihre Aufgaben übergangsweise wahr. Diese Regeln erläutern wir in unserem Artikel über das Digitalgesetzbuch 2023 und KI.
Wenn also ein Schürferregister oder eine Beschwerde an einen im Ausland gehosteten KI-Assistenten geht, ist die Frage keineswegs theoretisch. Europäische Käufer wiederum unterliegen der DSGVO und erwarten vergleichbare Garantien, wie unsere Checkliste zu KI-Verordnung und DSGVO Artikel 32 zeigt.
Wo die KI in die Kette eingreift
Zusammenfassung von Berichten aus Audits oder Standortbesuchen, oft lang und mehrsprachig.
Übersetzung zwischen Französisch, Englisch, Chinesisch und Swahili, je nach Partner.
Beantwortung von Fragebögen der Käufer und Auditoren, mit hineinkopierten internen Dokumenten.
Auswertung von Tabellen zu Tonnagen, Preisen oder Quoten zur Vorbereitung einer Besprechung.
Keine dieser Nutzungen ist böswillig. Sie sind eine Antwort auf echten Druck: knappe Fristen, lange Dokumente und Gesprächspartner, die mehrere Sprachen sprechen. Deshalb scheitert ein einfaches Verbot fast immer. Die Teams weichen auf ihr Telefon oder ein privates Konto aus, und das Unternehmen verliert jeden Überblick darüber, was nach draußen geht. Hinzu kommt, dass viele Partner, Auditoren und Käufer selbst KI-Tools einsetzen und entsprechende Dateien erwarten.
Schützen, ohne die Compliance zu bremsen
Es geht nicht darum, Compliance-Teams die KI zu verbieten. Sie brauchen sie, um Fristen einzuhalten. Es geht darum, die Arbeit durchzulassen und die Daten zurückzuhalten, die das Unternehmen nicht verlassen dürfen.
Sorgfaltspflicht-Dossiers standardmäßig als vertraulich einstufen.
Erlaubte Tools und verbotene Daten festlegen: Identitäten von Schürfern, Hinweisgeber, Preise, Verträge.
Auf dem Gerät im Moment des Prompts kontrollieren und Namen, Nummern und Beträge formaterhaltend anonymisieren, wie unser Leitfaden zur formatbewahrenden Anonymisierung erklärt.
Verhinderte Vorfälle protokollieren, nützlich gegenüber Auditoren, Käufern oder Behörden.
Für die Umsetzung bietet unser 90-Tage-Rollout-Playbook einen realistischen Zeitplan, beginnend mit den Teams, die die sensibelsten Dossiers bearbeiten.
Das Wichtigste
Die Rückverfolgbarkeit von kongolesischem Kupfer und Kobalt erzeugt hochsensible Daten.
Diese Dossiers werden oft der KI überlassen, um Zeit zu sparen.
Das Digitalgesetzbuch 2023 und die Anforderungen der Käufer gelten nebeneinander.
Eine Kontrolle auf dem Gerät ermöglicht KI-Nutzung, ohne Lieferanten, Schürfer oder Verträge offenzulegen.
ZeusLock erkennt und anonymisiert sensible Daten direkt auf dem Gerät, bevor sie an ChatGPT, Copilot oder Gemini gehen, und dokumentiert jeden Vorfall. Demo anfragen und Ihre Daten zur Rückverfolgbarkeit im Bergbau schützen.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.


