Algerien: KI, strategische Daten und Insider-Risiko im Energiesektor
Öl, Gas, Strom und große Staatsunternehmen: In Algerien gefährden KI-Tools strategische technische Daten. So sinkt das Insider-Risiko ohne KI-Verbot.
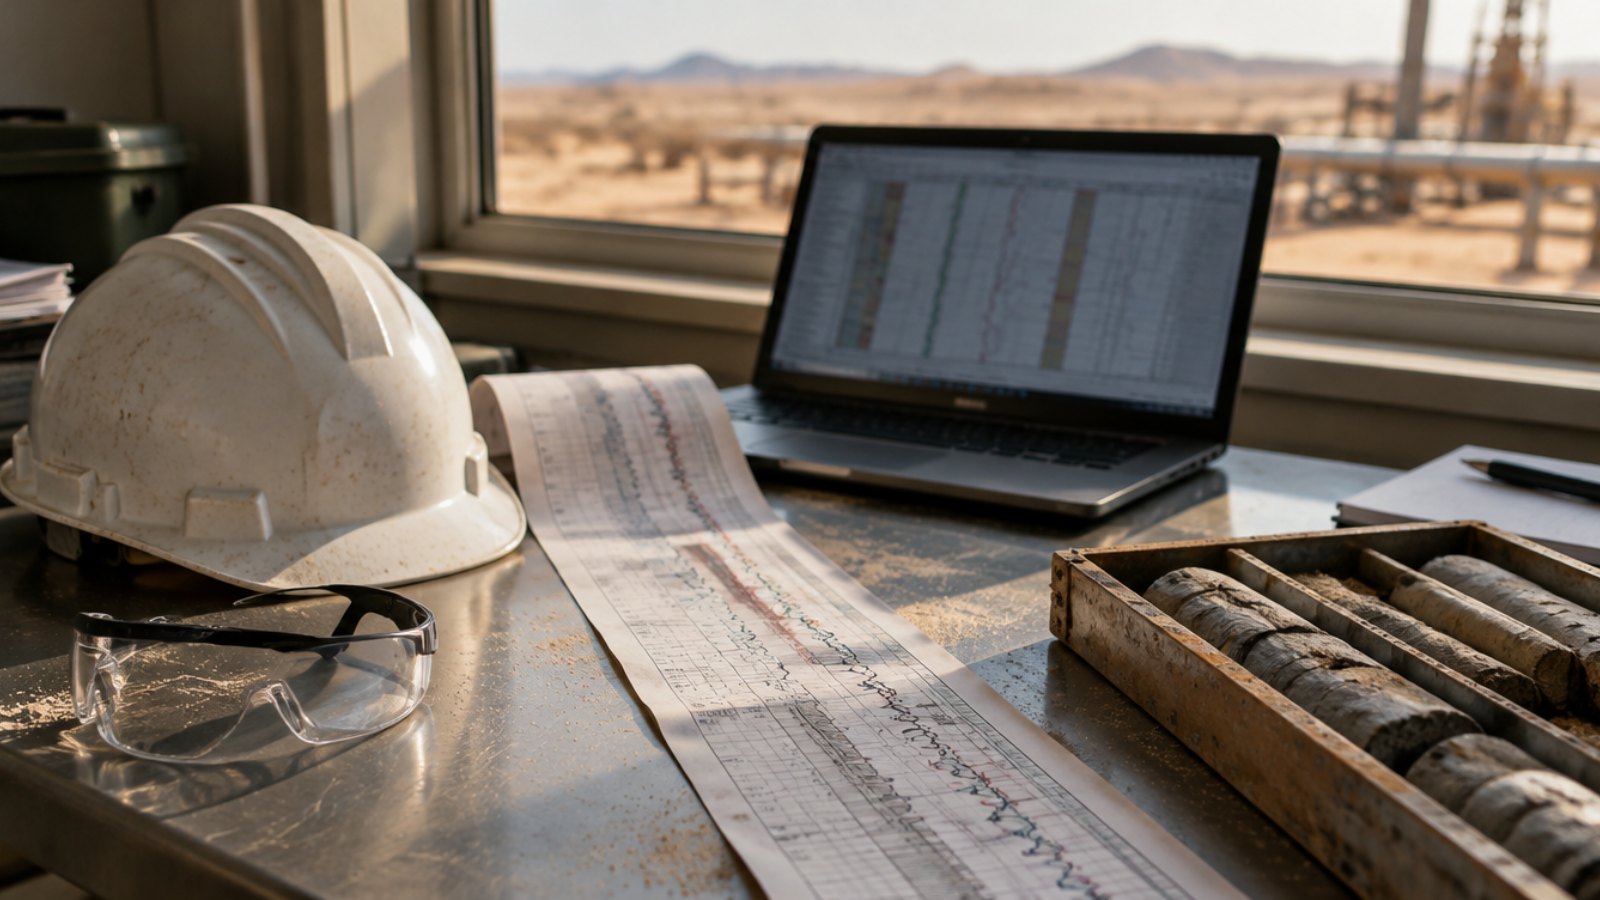
Auf einer Basis in Hassi Messaoud bereitet ein Lagerstätteningenieur eine Notiz für die Geschäftsleitung vor. Vor ihm liegen Bohrlochmessungen, ein Lagerstättenmodell und der Bericht eines ausländischen Dienstleisters. Um eine Stunde zu sparen, kopiert er einen Teil des Berichts in einen KI-Assistenten und bittet um eine Zusammenfassung. Der Text ist klar, die Notiz geht pünktlich raus. Doch ein Stück strategischer technischer Daten hat gerade das Unternehmen verlassen.
In der algerischen Energiebranche und in großen Staatsunternehmen ist das kein Einzelfall. Es geht nicht nur um den Schutz personenbezogener Daten, sondern um den Schutz des technischen Vermögens des Landes und um das Insider-Risiko, das damit verbunden ist.
KI erreicht die Ölfelder
Künstliche Intelligenz steht inzwischen im Mittelpunkt der Branchendebatten. Auf der 14. NAPEC in Oran im Oktober 2026 erklärte Sonatrach, KI müsse integriert werden, um die verbesserte Ölgewinnung in reifen Feldern zu beschleunigen. Baker Hughes und Halliburton stellten diese Werkzeuge als Hebel vor, um aus alten Lagerstätten mehr zu fördern.
Laut demselben Bericht von Maghreb Émergent will Sonatrach 26 % seines Budgets für Exploration und Förderung in Partnerschaften einsetzen. Das bedeutet einen intensiven Datenaustausch mit ausländischen Ölkonzernen, Servicefirmen und Ingenieurbüros. Jeder Austausch ist eine weitere Gelegenheit, ein Dokument in ein nicht freigegebenes Tool zu kopieren.
Nicht alle sensiblen Daten sind personenbezogen
In einem Energieunternehmen sind die sensibelsten Informationen oft keine Namen oder Telefonnummern, sondern:
seismische Daten, Bohrlochmessungen und Lagerstättenmodelle;
Anlagenpläne sowie Schemata von Strom- und Gasnetzen;
Ausschreibungsunterlagen, Angebote und Vertragsklauseln mit Partnern;
Störfallberichte, Sicherheitsaudits und Betriebsverfahren.
Vieles davon fällt nicht unter das Gesetz Nr. 18-07 über personenbezogene Daten, doch ein Abfluss kann weit mehr kosten als ein Bußgeld. Er hilft Wettbewerbern, der Gegenseite in Verhandlungen oder Angreifern, die einen Einbruch vorbereiten.
Algeriens Rahmen wird strenger
Personenbezogene Daten bleiben ein Thema. Personalakten, arbeitsmedizinische Unterlagen oder Listen von Subunternehmern fallen unter das Gesetz 18-07, geändert durch das Gesetz Nr. 25-11 vom Juli 2025, und unterliegen der Aufsicht der ANPDP. Wie wir in unserem Leitfaden zum Gesetz 18-07 und generativer KI erklärt haben, erfordert die Übermittlung dieser Daten ins Ausland grundsätzlich eine Genehmigung.
Auch bei der Cybersicherheit hat sich etwas getan. Das Präsidialdekret Nr. 26-07 vom 7. Januar 2026 verpflichtet öffentliche Institutionen, Verwaltungen und Einrichtungen, eine eigene Stelle für Informationssicherheit einzurichten, getrennt von der IT und direkt der Leitung unterstellt. Sie muss Risiken erfassen, Systeme laufend überwachen, Vorfälle unverzüglich melden und dafür sorgen, dass Vertraulichkeitsklauseln in Unterauftragsverträge aufgenommen werden. Im März 2026 stellte die dem Verteidigungsministerium unterstellte Agentur für Informationssystemsicherheit die nationale Strategie 2025-2029 vor, die KI zu den Technologien zählt, die neue Angriffsflächen schaffen.
Insider-Risiko ist oft unbeabsichtigt
Bei Insider-Bedrohung denkt man an den böswilligen Mitarbeiter, der vor seinem Weggang Dateien stiehlt. Das gibt es, und KI macht es ihm leichter: Ein Assistent fasst Hunderte vertraulicher Seiten in Sekunden zusammen. Die große Mehrheit der Datenabflüsse geht jedoch auf gutgläubige Beschäftigte zurück, die schneller arbeiten wollen. Diese Schatten-KI verursacht reale Kosten, die kaum jemand misst. Hinzu kommt, dass auf großen Anlagen oft Hunderte Mitarbeiter externer Firmen arbeiten, deren Geräte und Gewohnheiten das Unternehmen nur teilweise kennt.
Ein Ingenieur, der einen technischen Bericht übersetzt, eine Einkäuferin, die zwei Angebote vergleicht, ein Jurist, der eine Klausel umformuliert: Keiner von ihnen glaubt, etwas falsch zu machen. Doch einmal gesendet, liegt die Information außerhalb der Kontrolle des Unternehmens. Klassische Netzwerktools sehen nicht, was in einen Prompt kopiert wird, wie wir in warum Netzwerk-DLP an ChatGPT scheitert erklären.
Was ein großes Staatsunternehmen tun kann
Ein KI-Verbot verlagert die Nutzung nur auf private Handys. Solider ist es, die Nutzung zu steuern:
Informationen klassifizieren: strategische technische Daten, kommerzielle Daten, personenbezogene Daten;
die genutzten KI-Tools erfassen, auch die von Dienstleistern vor Ort;
freigegebene Tools für alltägliche Aufgaben wie Übersetzung oder Zusammenfassung bereitstellen;
am Arbeitsplatz prüfen, was an einen KI-Assistenten geht, und sensible Inhalte blockieren oder anonymisieren;
jeden Vorfall für die Sicherheitsstelle, die Prüfer und gegebenenfalls die ANPDP protokollieren.
Der letzte Punkt entspricht den Protokollierungspflichten des Gesetzes 25-11 und der Meldepflicht des Dekrets 26-07. Unser 90-Tage-Rollout-Playbook bietet einen konkreten Zeitplan für große Organisationen.
Auch Daten ohne festes Format erkennen
Eine Telefonnummer ist leicht zu erkennen. Der Name einer Bohrung, Bohrkoordinaten oder eine Ausschreibungsnummer sind viel schwieriger. Ein DLP für diese Branche muss die eigenen Merkmale des Unternehmens lernen: Feldnamen, Projektcodes, Klassifizierungsbegriffe, auf Arabisch wie auf Französisch, dazu interne Kürzel von Anlagen und Lieferanten. Nur so lässt sich Know-how schützen und nicht nur personenbezogene Daten.
Kurz gesagt
In der algerischen Energiebranche kommt KI genau dann an, wenn Partnerschaften zunehmen und der Staat die Informationssicherheit verschärft. Technische und strategische Daten sind am stärksten gefährdet, oft durch gutgläubige Beschäftigte. KI-Nutzung zu steuern, zu kontrollieren, was hinausgeht, und Vorfälle zu dokumentieren, ist heute eine Frage der Souveränität ebenso wie der Compliance.
ZeusLock erkennt sensible Daten und die eigenen Merkmale Ihres Unternehmens, bevor sie einen KI-Assistenten erreichen, blockiert oder anonymisiert sie und führt ein verwertbares Protokoll. Demo anfragen und mit unserem Team sprechen.
Schützen Sie Ihre Daten vor KI-Lecks
Sehen Sie in einer 30-minütigen Demo, wie ZeusLock sensible Daten vor ChatGPT, Claude, Gemini und anderen stoppt.